
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 gonaumov/cve-2025-55182-checker
Uno script Bash portabile per rilevare le versioni vulnerabili dei pacchetti React Server DOM e Next.js affetti da [CVE-2025-55182]
 trerb/ai-ide-config-guard
Analizza un repository per file di configurazione di AI-IDE che possono innescare RCE tramite Claude Code hooks, Cursor rules, MCP auto-registration.…
 jaytarr-geo/nextjs-lodash-cve-2025-13465-repro
Ambiente di riproduzione per CVE-2025-13465, che dimostra una vulnerabilità nelle applicazioni Next.js che utilizzano Lodash. Fornisce una…
 changgun-lee/next.js-rsc-rce-scanner-cve-2025-66478
Scanner CLI che rileva se un sito web target esegue una versione vulnerabile di Next.js affetta da CVE-2025-66478 RCE in React Server Components.
 ankitpandey383/roundcube-cve-2025-49113-lab
Laboratorio pratico di sfruttamento per Roundcube Webmail CVE-2025-49113 (deserializzazione di oggetti PHP autenticata → RCE) per leggere /secret.txt.
 sudo-wp/sudowp-crowdsignal-forms
Un fork di Crowdsignal Forms con sicurezza irrobustita. Corregge CVE-2025-69015 (Controllo degli accessi non funzionante), modernizza per PHP 8.2+ e…
 premdanav/react2shelldemo
Questa repo contiene gli script che puoi eseguire per simulare la (CVE-2025-55182) insieme al server next.js
 tnot123/cve-2017-9822
Analisi tecnica approfondita e proof-of-concept per CVE-2017-9822, una vulnerabilità di deserializzazione non sicura in DotNetNuke che porta…
 ubaydev/cve-2026-11551-poc
Proof-of-concept exploit per CVE-2026-11551, una vulnerabilità di escalation dei privilegi non autenticata nel plugin Branda White Label per…
 degenwithheart/react2shell-vulnerability-verification-script
Script Python autonomo per verificare se un progetto è affetto da CVE-2025-55182 (React2Shell). Controlla le dipendenze in package.json ed esegue una…
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - Shopware ha un controllo improprio della generazione di codice nelle viste renderizzate con Twig
 ragatzino/test-cve-2016-1000027
validazione dell'exploitabilità di una CVE
 nunpa/cve-2025-64459
controlla se la versione di python-django è vulnerabile al bug CVE-2025-64459
 lycis/cawdog
CAWODOG è un progetto proof-of-concept che dimostra come proteggere modelli AI basati su Python distribuiti su macchine industriali offline. …
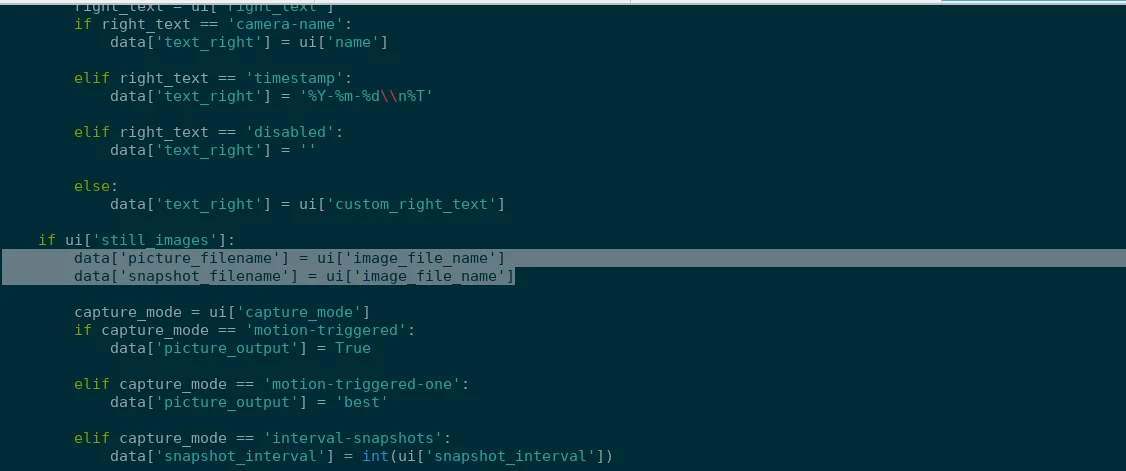 prabhatverma47/cve-2025-60787
Proof-of-concept per CVE-2025-60787, che dimostra l'esecuzione remota di codice in MotionEye <= 0.43.1b4 tramite bypass della validazione lato client…
 syfi/cve-2023-46818
Moduli Metasploit
 d0n601/cve-2025-6220
Ultimate Addons for Contact Form 7 <= 3.5.12 - Autenticato (Amministratore+) Caricamento Arbitrario di File tramite 'save_options'
 shakilkhatri/scanner-for-cve-2025-55182-vulnerability
CVE-2025-55182 Detector. Scopri quali dei tuoi repository GitHub sono esposti alla vulnerabilità critica RCE di React/Next.js e genera un report…








