
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 polerstar/cve-2021-46422-poc
Rilevamento vulnerabilità
 darrocarocatest-sys/pv2-victim
Ricerca su authz - copertura del fix di CVE-2026-3306
 jsecx88/cve-2025-29009-poc
Medical Prescription Attachment Plugin for WooCommerce <= 1.2.3 - Caricamento arbitrario di file non autenticato.
 rvermeulen/codeql-cve-2022-35737
Una query CodeQL per trovare CVE 2022-35737
 oguri-souhei/cve-2025-55182
per la verifica di CVE-2025-55182
 jithinodattu/cve-2007-4559-lab
Lab Docker autonomo che dimostra la directory traversal CVE-2007-4559 (TarSlip) tramite il modulo tarfile di Python. Include API vulnerabili e…
 mooseloveti/vitepos-cve-report
Divulgazione per CVE-2025-13156
 aecelen/ktor-xxe-poc
PoC per CVE-2023-45612
 thegenetic/cve-2026-2964-lab
# Laboratorio didattico che dimostra CVE-2026-2964, una vulnerabilità di prototype pollution in web-audio-recorder-js che porta a RCE. Include server…
 vladjrfhfg/react-site-cve-2025-55182
Pagina di destinazione aziendale Next.js volutamente vulnerabile che dimostra CVE-2025-55182, un'iniezione JSON che porta a RCE/SSRF tramite…
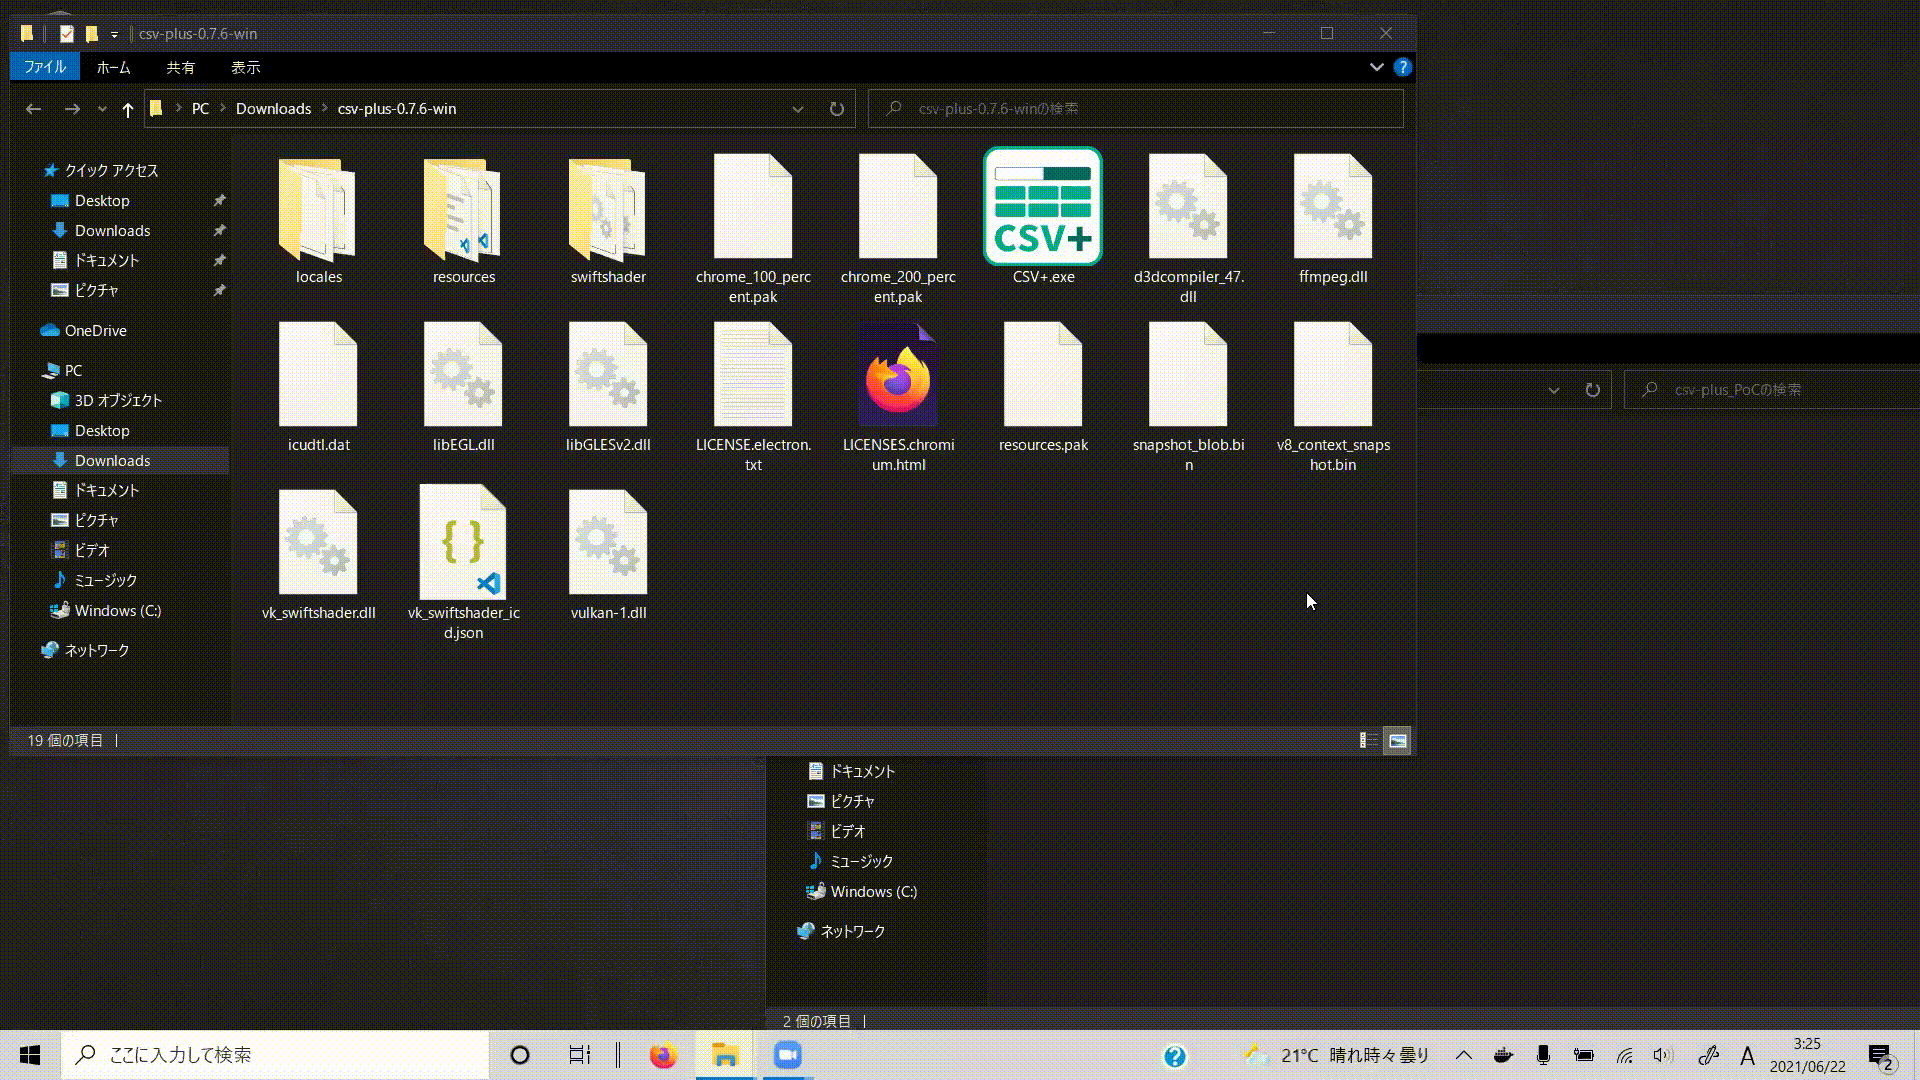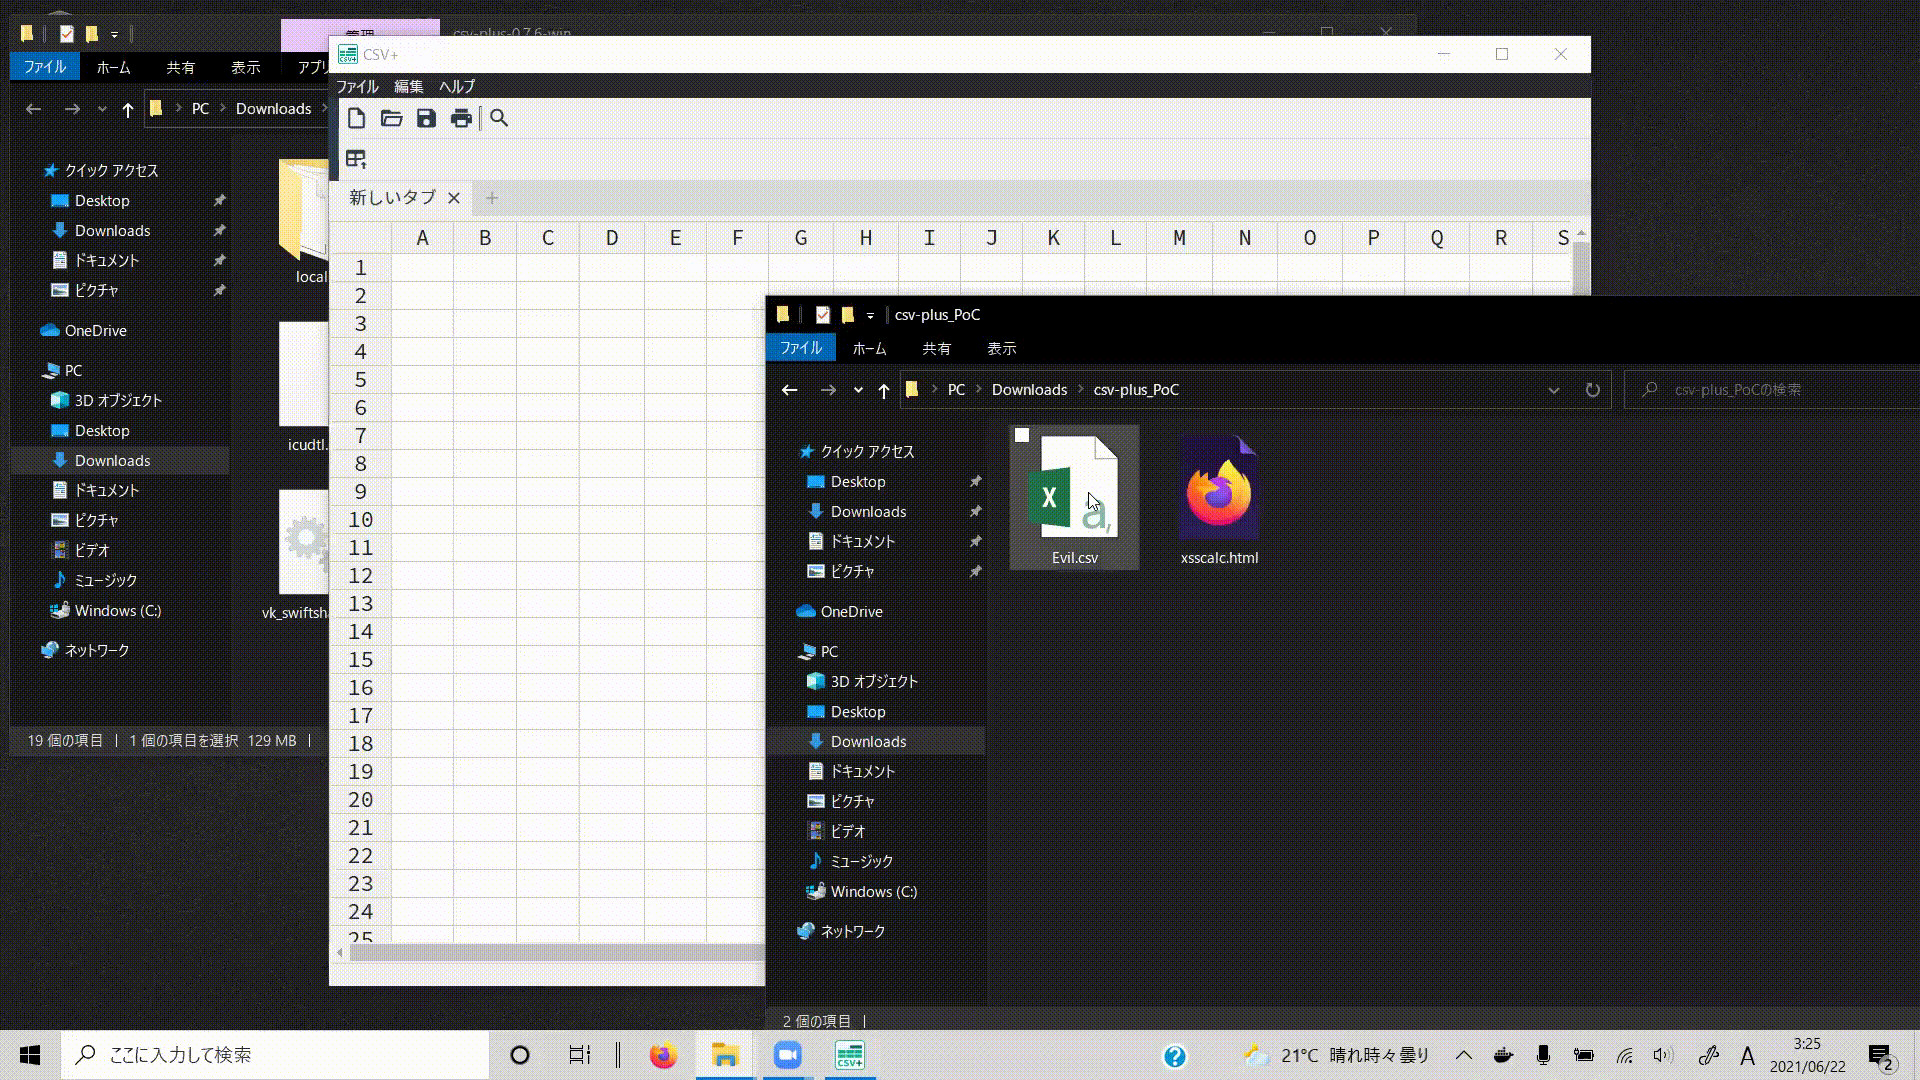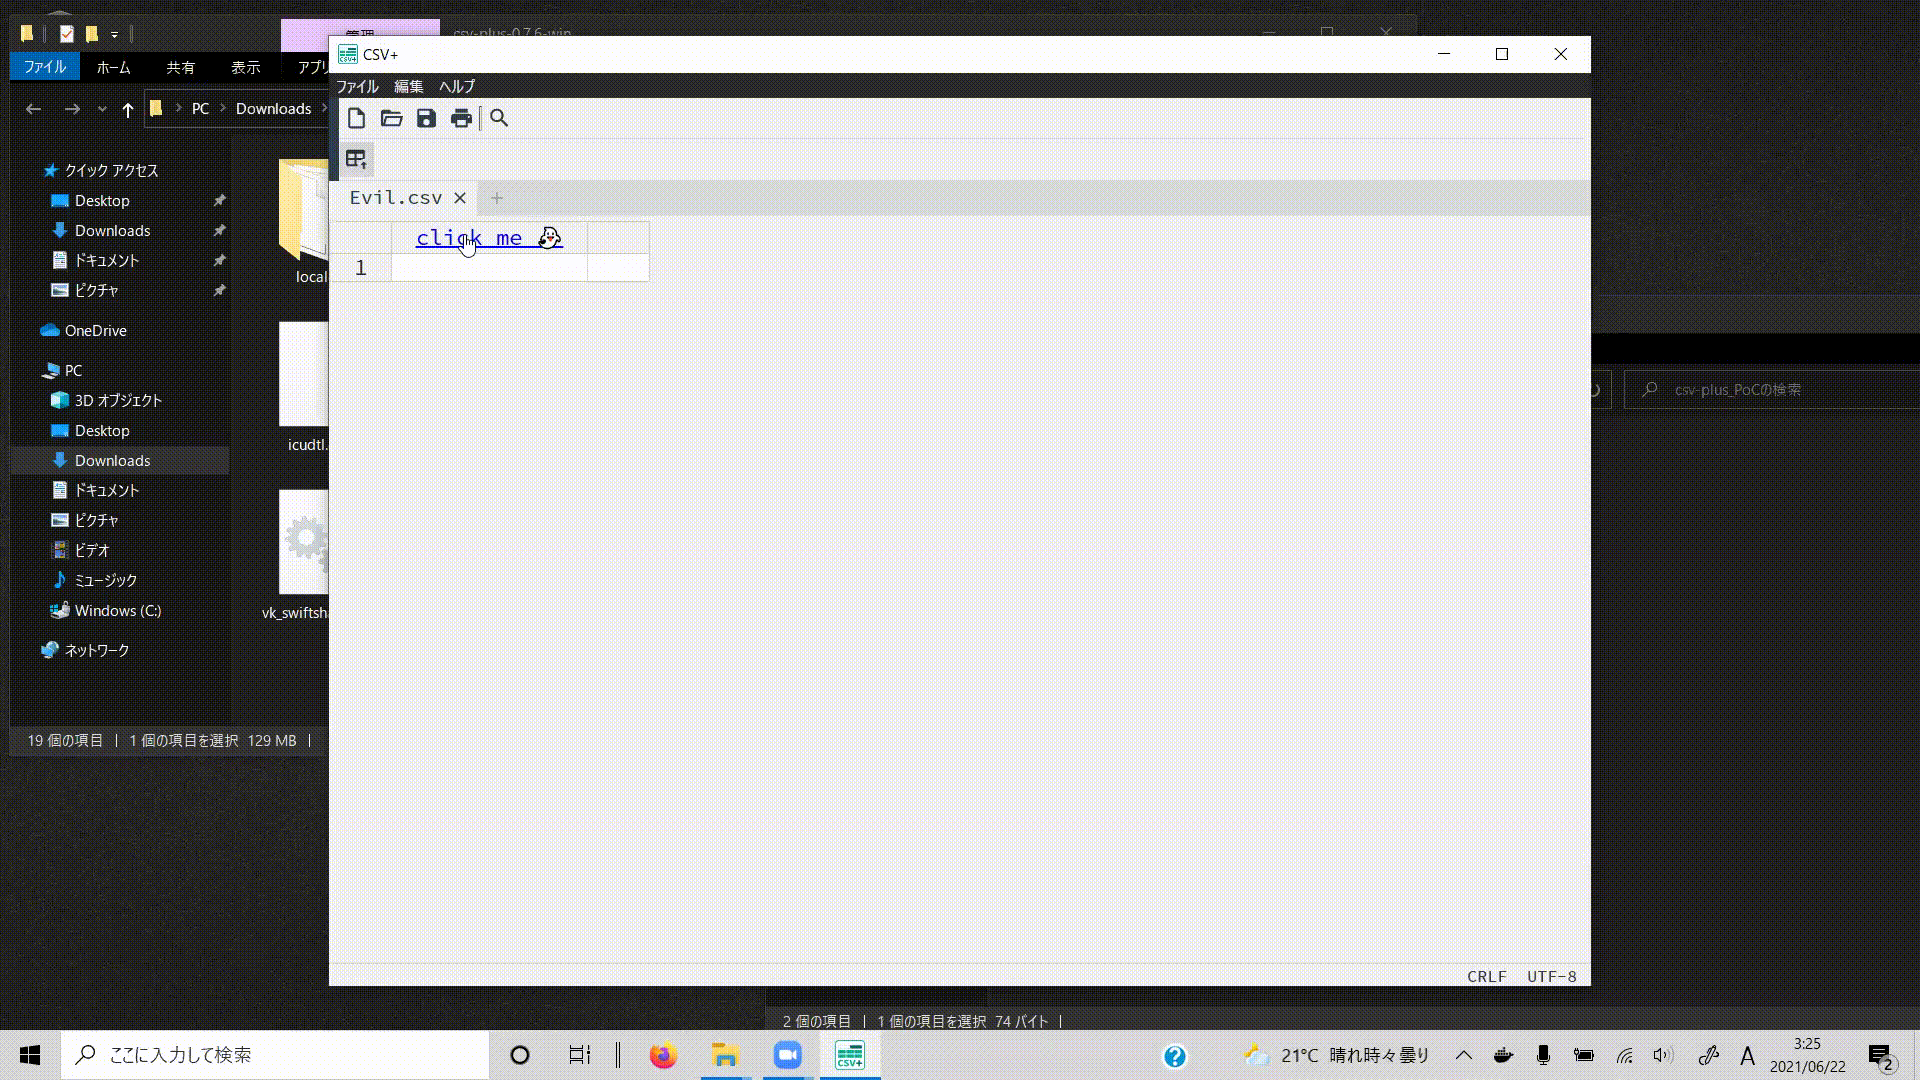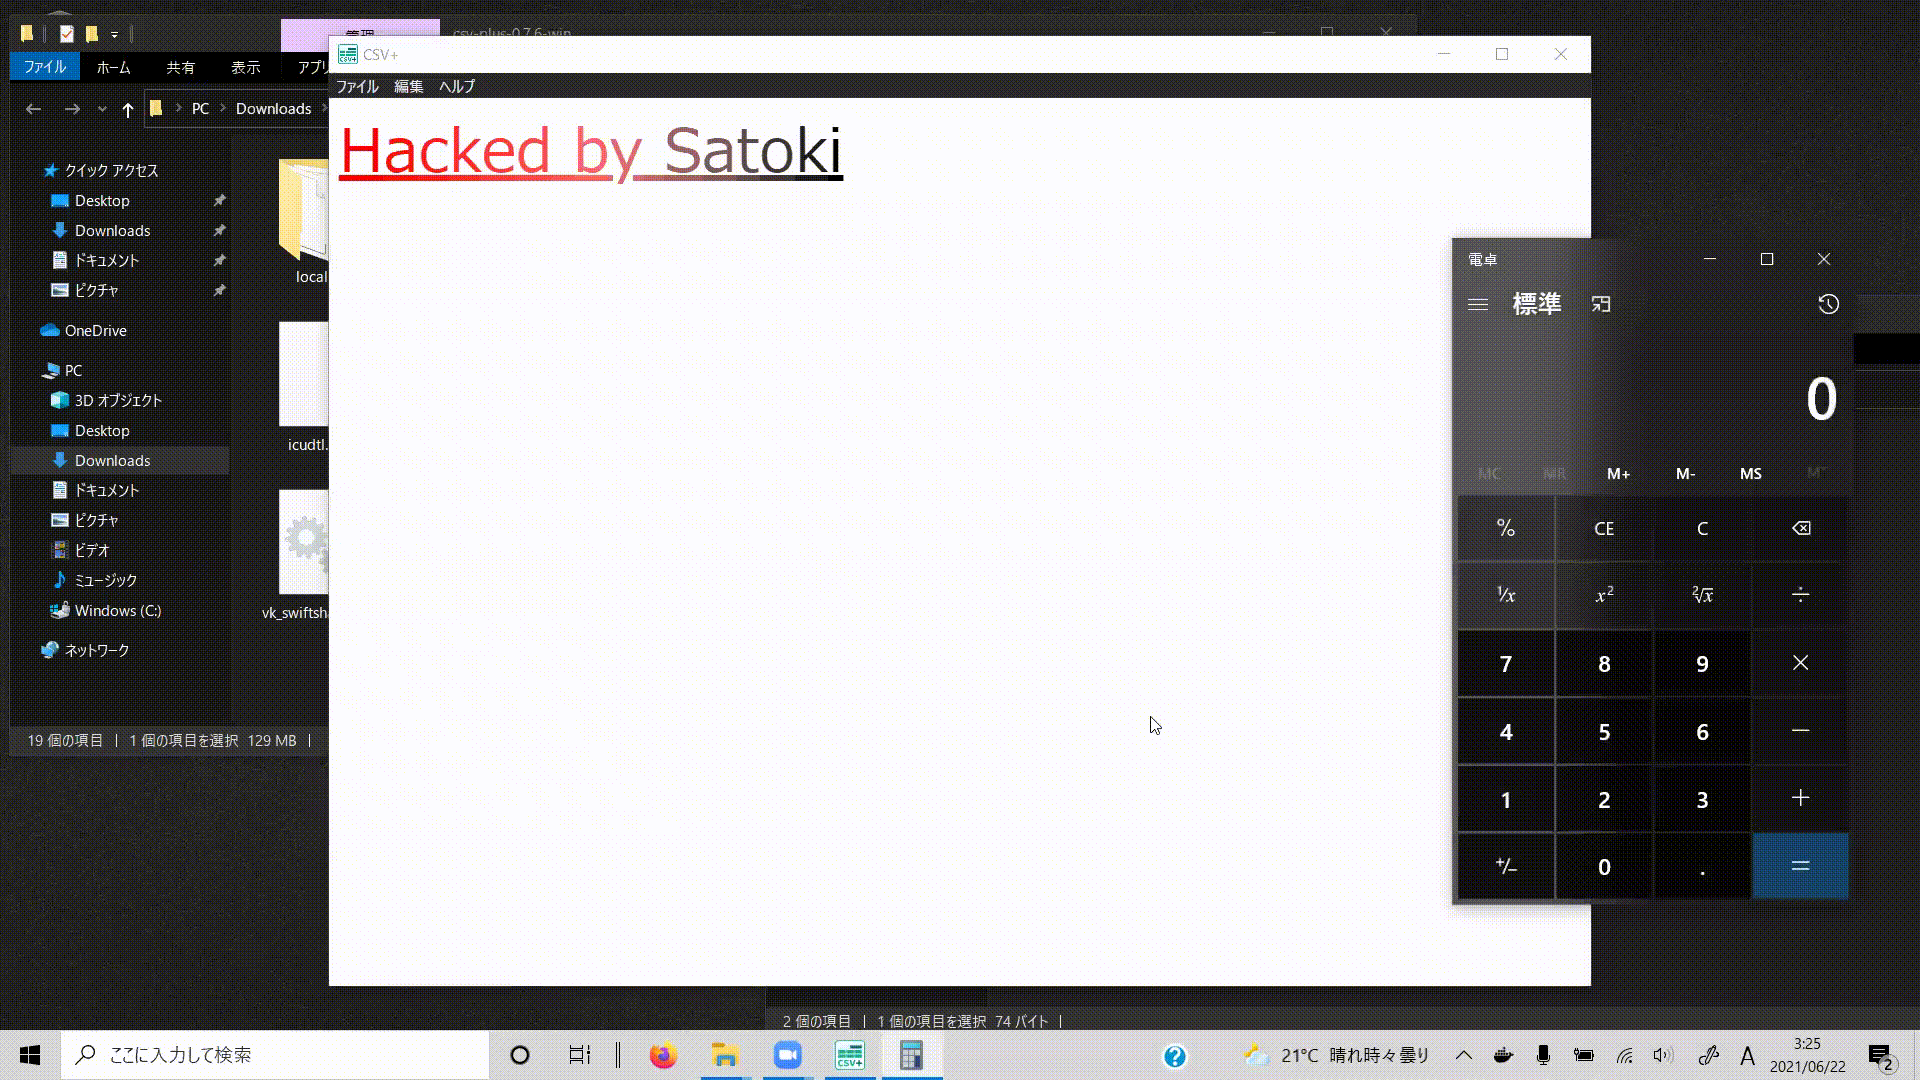 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Esecuzione di codice arbitrario (CVE-2022-21241)
 kai-one001/react-router-cve-2025-61686-
Analisi dettagliata di CVE-2025-61686, una vulnerabilità di path traversal nell'archiviazione di sessione su file di React Router, inclusi causa…
 rickidevs/cve-2026-26717
# Analisi tecnica di CVE-2026-26717: attacco di timing HMAC nell'autenticazione webhook di OpenFUN Richie LMS Questo documento analizza…
 jibaru/cve-2025-66478-github-patcher
Strumento di automazione basato su Go che scansiona i repository GitHub per versioni vulnerabili di Next.js (CVE-2025-66478) e crea automaticamente…
 renio-wow/cve-2026-51416
Analizza una specifica CVE nel gestore OAuth di WeChat, identificando letture illimitate delle risposte HTTP che portano a denial of service, con…
 open-flaw/cve-2022-33171
CVE-2022-33171: Vulnerabilità di iniezione SQL in TypeORM
 clemfavre/cve-2023-45612_exploit
Riproduzione di un problema di sicurezza di alta gravità che consente attacchi XXE (XML eXternal Entity) sulla serializzazione XML di Ktor.
 amir-malek/react-cve-2025-55182
Rileva e corregge CVE-2025-55182 (React2Shell) in React Server Components e app Next.js. Scansiona le versioni dei pacchetti, suggerisce…








