
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 halcy0nic/cve-2023-40296
Prova di concetto per CVE-2023-40296
 randomrobbiebf/cve-2024-3553
CVE-2024-3553: Tutor LMS <= 2.6.2 - Vulnerabilità di autorizzazione mancante che consente a utenti autenticati di abilitare la registrazione degli…
 pa2sw0rd/exploit-cve-2025-55182-poc
Questa POC dimostra la vulnerabilità CVE-2025-55182 utilizzando il codice vulnerabile reale di `[email protected]`.
 rickidevs/cve-2026-35570
# Analisi dettagliata e proof-of-concept per CVE-2026-35570, un bypass della sandbox in openclaude v0.1.7 che consente il path traversal per leggere…
 jun-5heng/cve-2022-22947
SpringCloudGatewayRCE / Codice di:Jun_sheng
 edgarloyola/cve-2021-40904
Prova di concetto per l'esecuzione remota di codice in CheckMK Raw Edition 1.5.0–1.5.0p25 tramite applicazione embedded Dokuwiki configurata in modo…
 quandqn/cve-2018-14667
Proof-of-concept exploit per CVE-2018-14667, che dimostra la deserializzazione Java combinata con l'iniezione EL per ottenere l'esecuzione remota di…
 randomrobbiebf/cve-2024-7135
Tainacan <= 0.21.7 - Mancata autorizzazione che consente a utenti autenticati (Abbonato+) la lettura arbitraria di file
 mbadanoiu/cve-2021-46364
CVE-2021-46364: Deserializzazione YAML in Magnolia CMS
 randomrobbiebf/cve-2025-22777
GiveWP – Plugin per donazioni e piattaforma di raccolta fondi <= 3.19.3 - Iniezione di oggetti PHP non autenticata
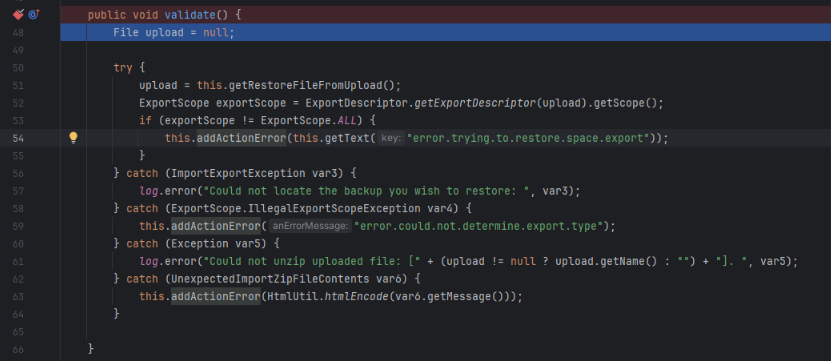 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
Analisi dell'exploit CVE-2023-22518 per Atlassian Confluence Server che copre configurazione, differenze nei JAR, causa principale e ripristino non…
 halcy0nic/cve-2022-44318
Prova di concetto per CVE-2022-44318
 uniontech-software/libtheora-cve-2024-56431-poc
Exploit proof-of-concept per CVE-2024-56431 in libtheora, che dimostra una vulnerabilità di corruzione della memoria tramite fuzzing con…
 mbanyamer/cve-2026-26030-microsoft-semantic-kernel-1.39.4-rce
Proof-of-concept exploit per CVE-2026-26030, che dimostra l'esecuzione remota di codice tramite espressioni di filtro non sicure in…
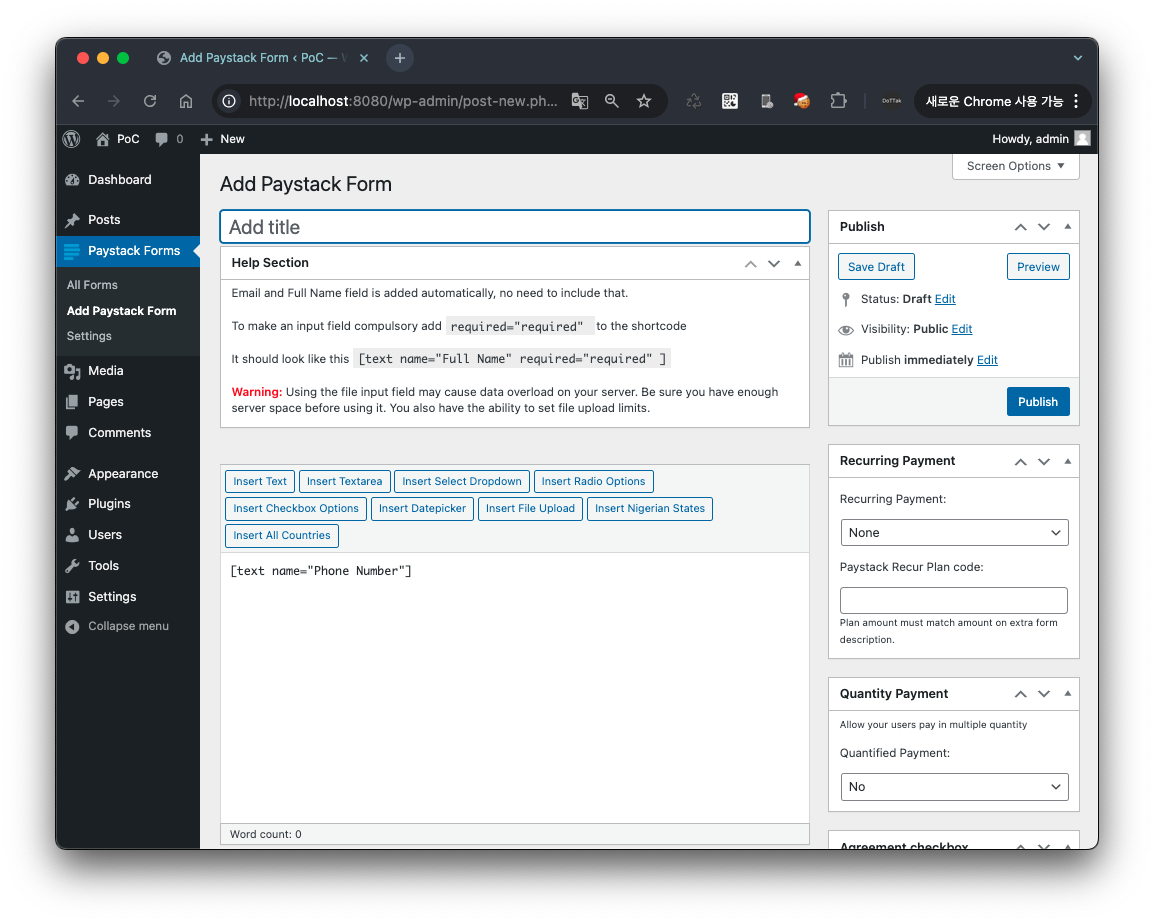 dottak/cve-2025-22652
Prova di concetto di CVE-2025-22652
 g4nkd/cve-2023-30253-poc
Non sono riuscito a trovare un PoC per CVE-2023-30253, quindi ne ho sviluppato uno efficace.
 andhrimnirr/mintinstall-object-injection
CVE-2019-17080
 d3sca/cve-2024-52302
PoC exploit per CVE-2024-52302: upload di file senza restrizioni nell'app Spring Boot common-user-management che porta all'esecuzione remota di…








