
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 sassoftware/jackson
Questo repository fornisce una correzione completa di sicurezza per le vulnerabilità di negazione del servizio e allocazione di risorse senza limiti…
 kang8/cve-2021-43503
Exploit proof-of-concept per CVE-2021-43503, una vulnerabilità RCE di deserializzazione di Laravel. Include la generazione di catene POP in PHP e la…
 timtimxs/cve-2026-51947-advisory
La patch di Pivotal CRM per una vulnerabilità iniziale di deserializzazione era incompleta. La correzione è passata da BinaryFormatter a JSON.NET ma…
 shadowsock5/shardingsphere_cve-2020-1947
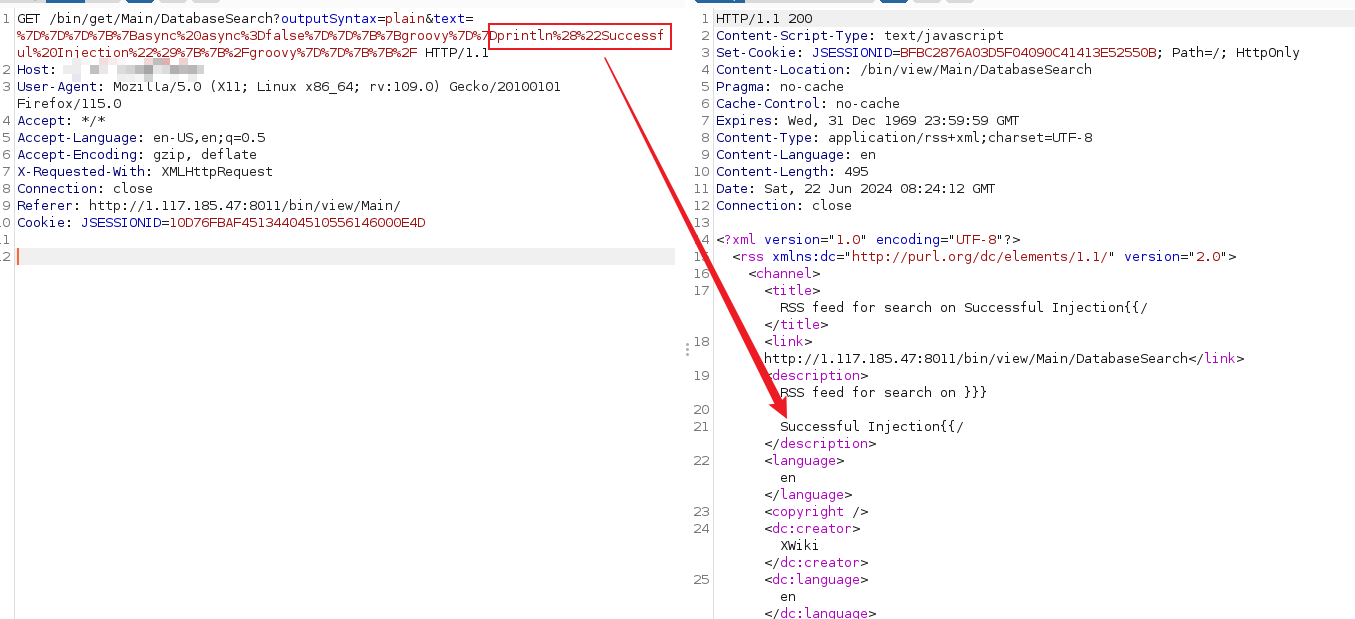 nanowraith/cve-2024-31982
Exploit proof-of-concept per CVE-2024-31982: Server-Side Template Injection (SSTI) Java che porta all'esecuzione remota di codice tramite iniezione…
 vm2mv/tinyxml
TinyXML 2.6.2 con correzioni per CVE-2021-42260 e CVE-2023-34194
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 è una vulnerabilità di path traversal ad alta gravità nella libreria setuptools, specificamente nella versione 78.1.0.
 y0s9/cve-2021-3129
CVE-2021-3129-Laravel Debug mode vulnerabilità di esecuzione di codice remoto
 zhixiangyao/cve-2025-66478-exploit-poc
Demo di exploit proof-of-concept per CVE-2025-66478 utilizzando Node.js
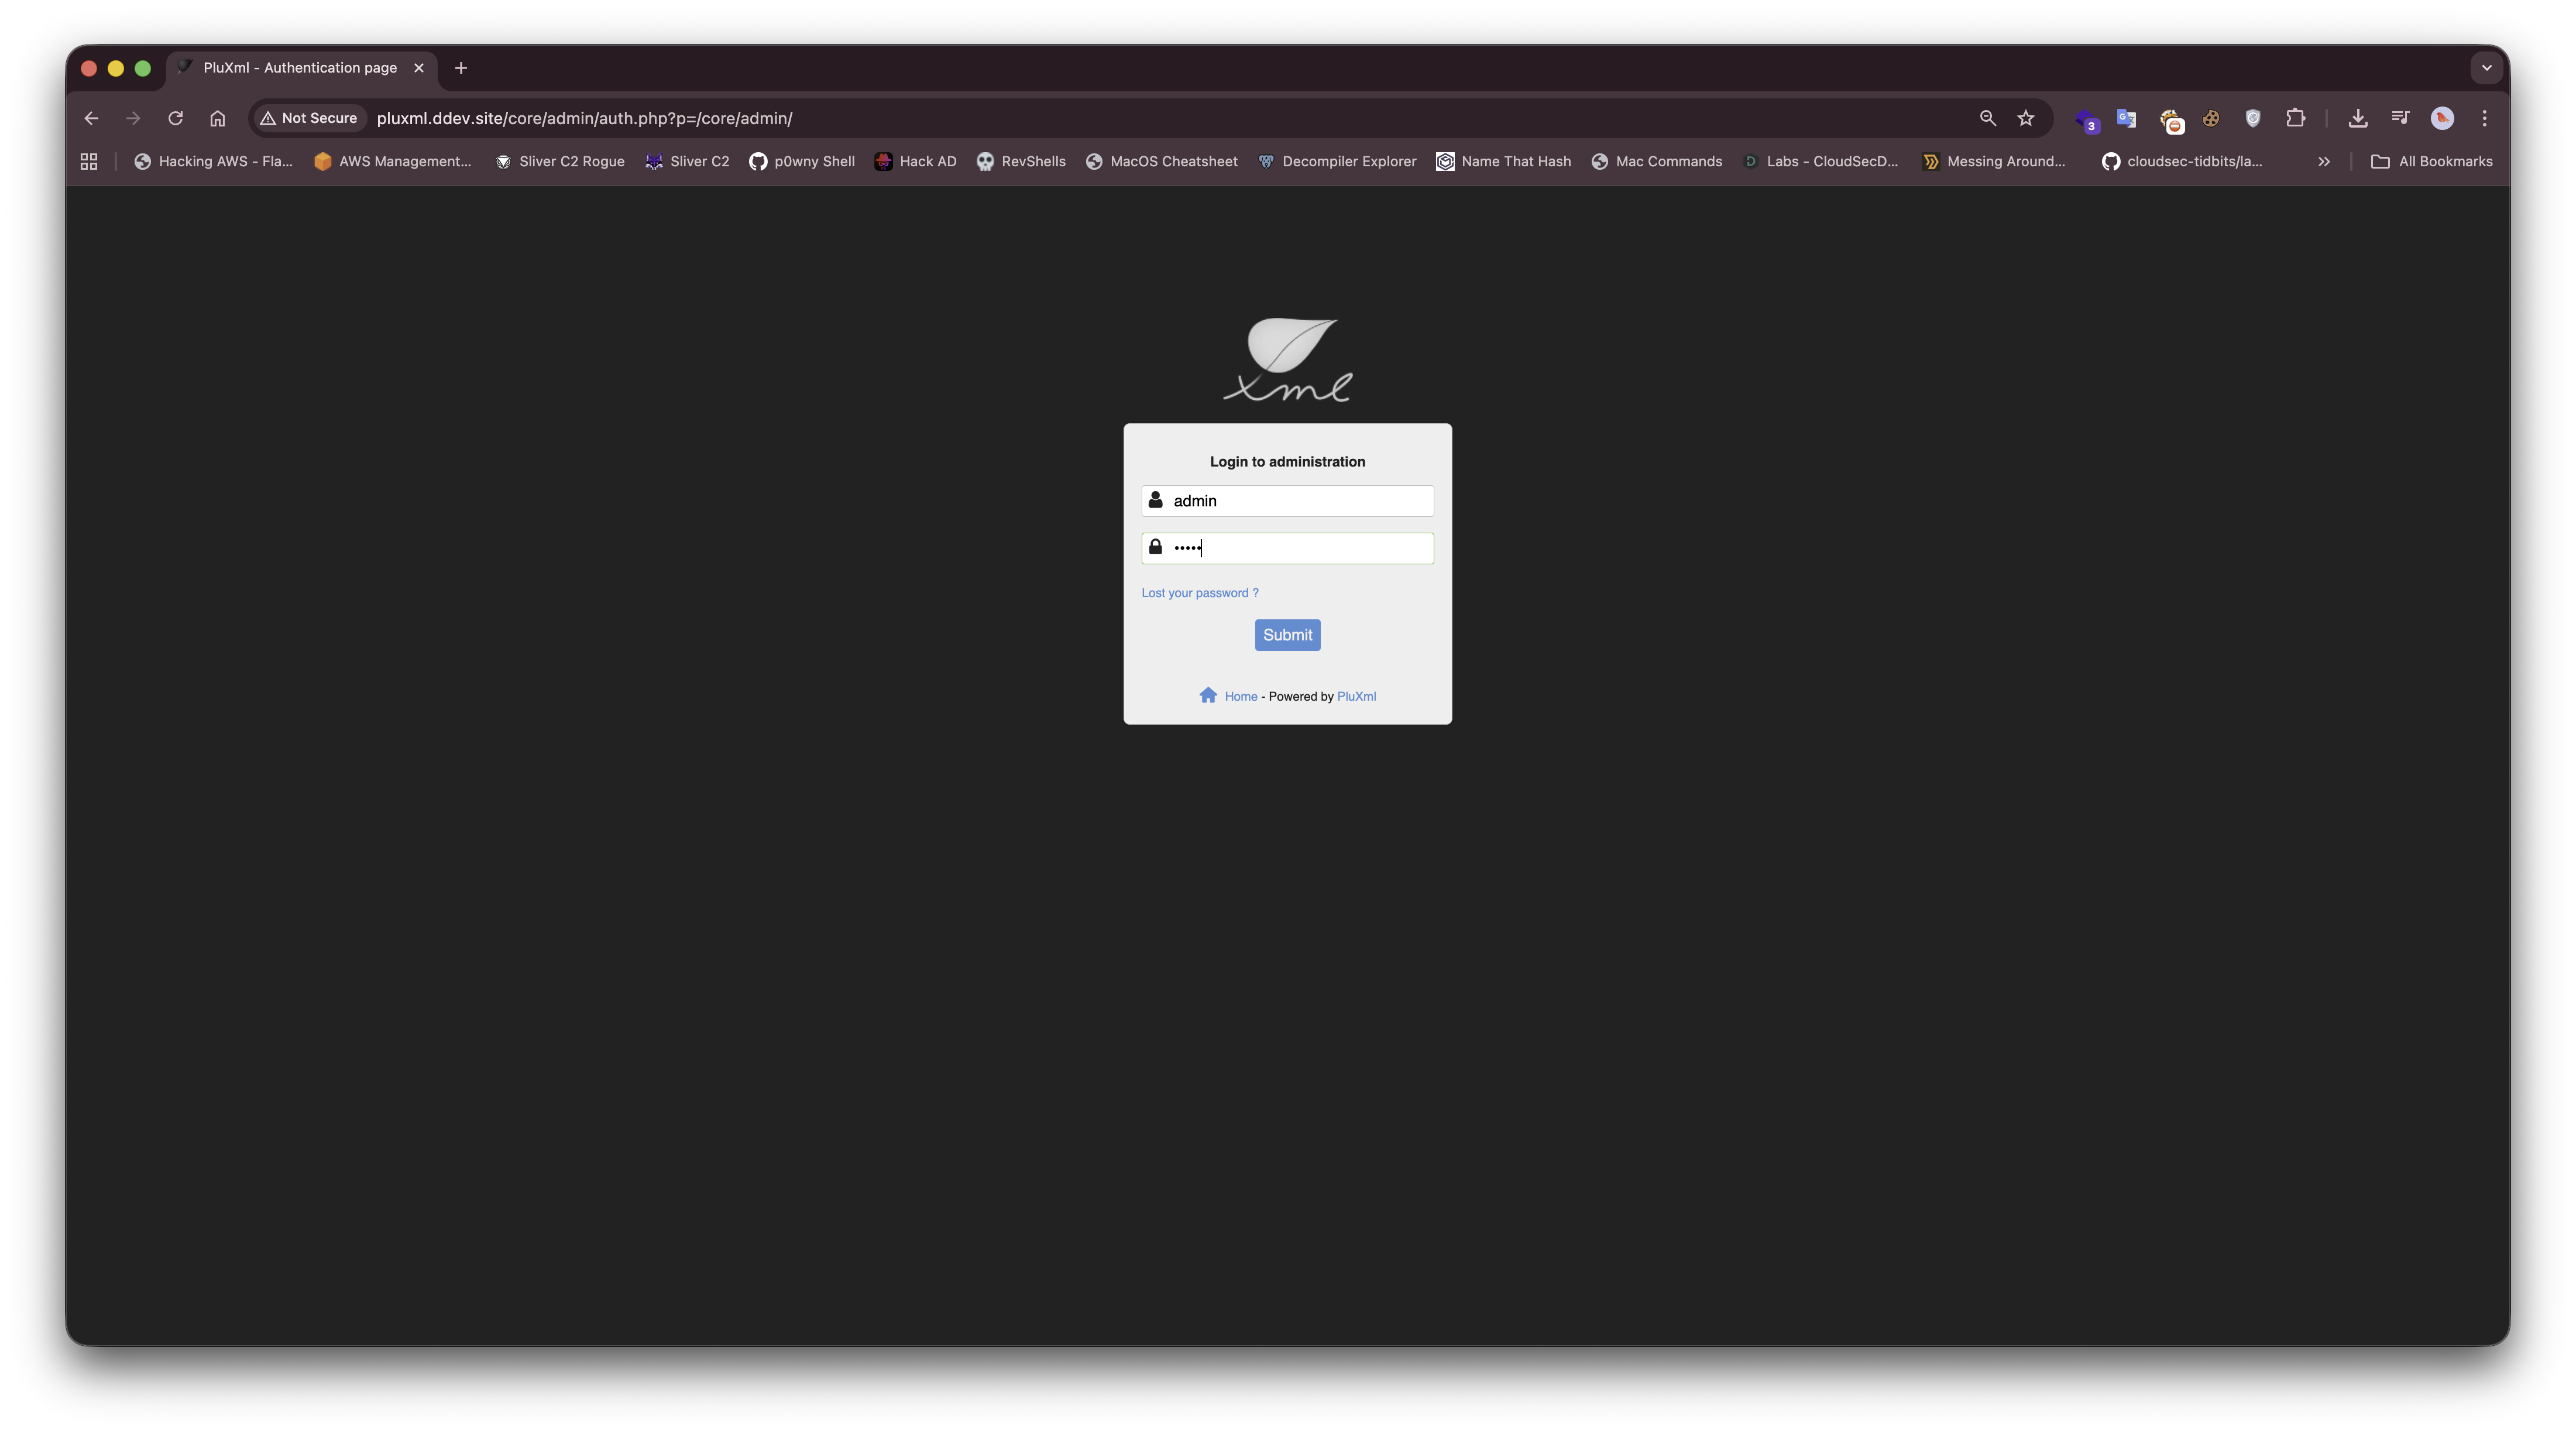 rajchowdhury240/cve-2025-67435
È stata identificata una vulnerabilità critica di Remote Code Execution (RCE) in PluXML CMS versione 5.8.22. Questa vulnerabilità consente agli…
 mehdiboukhobza/sandbox_cve-2021-23358
 at190510-cuong/cve-2025-64087-ssti-
CVE-2025-64087 (SSTI)
 ronf98/cve-2024-11972-poc
CVE-2024-11972 in Hunk Companion <1.9.0 consente a utenti non autenticati di sfruttare endpoint REST API insicuri e installare plugin vulnerabili,…
 randomrobbiebf/cve-2024-56058
VRPConnector <= 2.0.1 - Iniezione di oggetti PHP non autenticata
 jvr2022/cve-2026-29786
Proof-of-concept che dimostra un path traversal tramite hardlink nel pacchetto npm tar, consentendo la sovrascrittura di file al di fuori della…
 fatkz/cve-2025-24813
Exploit proof-of-concept per CVE-2025-24813, che consente l'esecuzione remota di codice su Apache Tomcat tramite deserializzazione di sessione e…
 halcy0nic/cve-2023-40296
Prova di concetto per CVE-2023-40296
 randomrobbiebf/cve-2024-3553
CVE-2024-3553: Tutor LMS <= 2.6.2 - Vulnerabilità di autorizzazione mancante che consente a utenti autenticati di abilitare la registrazione degli…








