
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 far00t01/cve-2025-43960
Exploit di Object Injection PHP per Adminer <4.8.1 tramite Monolog, che causa Denial of Service attraverso payload serializzati appositamente creati.…
 oscerd/cve-2026-49042
Riproduttore PoC per CVE-2026-49042 (Apache Camel camel-langchain4j-tools): gli argomenti delle tool-call di un LLM colpito da prompt injection…
 v3s9er/cve-2026-52885
Analisi tecnica di CVE-2026-52885: una race condition TOCTOU in Notepad++ v8.9.6.2 che consente l'esecuzione arbitraria di comandi tramite bypass…
 trustedsec/lazzzy_dump
Estrae staticamente e decifra shellcode offuscato con AES-CBC/XOR da binari PE wrappati con laZzzy tramite signature matching e risoluzione di…
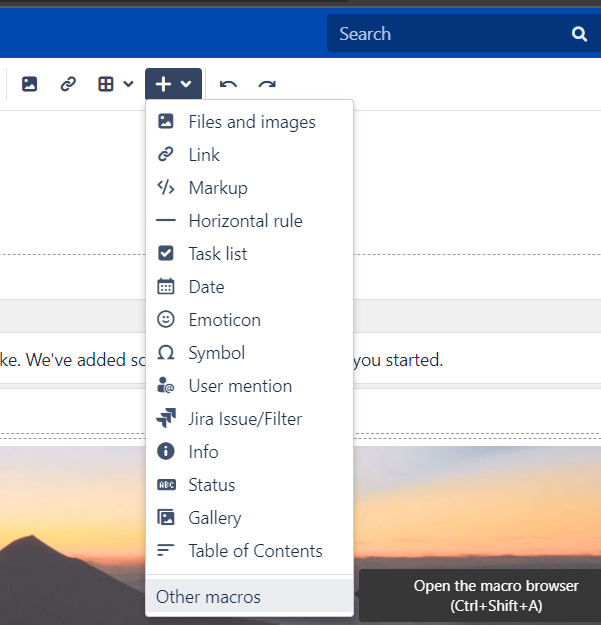 petrusviet/cve-2019-3396
Iniezione di template non autorizzata in Confluence
 us3r777/cve-2018-20718
Exploit proof-of-concept per CVE-2018-20718, una vulnerabilità di injection di oggetti PHP in Pydio prima della versione 8.2.1 che consente…
 breadsquad/ediop3php
Uno SCANNER PHP CVE-2025-1219. In bash senza root.
 ademking/cve-2025-49113-nuclei-template
CVE-2025-49113 - Roundcube <= 1.6.10 RCE post-autenticazione tramite deserializzazione di oggetti PHP
 murrez/cve-2026-97160
PoC in Python per CVE-2026-97160: rileva le versioni vulnerabili del plugin Joomla UP e verifica l'esecuzione di codice PHP tramite lo shortcode {up…
 vpn28/cve-2021-34481
Verifica la patch per CVE-2021-34481
 fazilbaig1/cve-2026-16723
Questa è una patch N-day che rilasciamo testando le capacità del nostro modello.
 callmejonas/cve-2015-6576
Un PoC per l'exploit di deserializzazione di Bamboo
 dhammon/pfblockerng-cve-2022-40624
Proof-of-concept exploit per l'esecuzione remota di codice non autenticata in pfBlockerNg tramite input non sanificato nella funzione di query DNSBL…
 asngs/agenttriage-open-source
Sistema di tracciamento cross-agent e diagnosi di sicurezza per agenti LLM che utilizzano strumenti: normalizza gli eventi di traccia, costruisce…
 george0papasotiriou/cve-2026-23008-solidity-assembly-return-data-size-confusion
PoC educativo per la confusione sulla dimensione dei dati di ritorno nell'assembly di Solidity; include un contratto vulnerabile, la simulazione…
 arian-gogani/enforcement-coverage
Trova le route API che presentano un'autorizzazione più debole rispetto a quelle dello stesso livello. CVE-2026-45316 recuperato dal codice sorgente.…
 lazarus0x1337/cve-2026-25632
CVE-2026-25632 — Correzione della deserializzazione JSON non sicura che porta all'esecuzione remota di codice
 george-petrakis/log4j-scanner-cve-2021-44228
Strumento semplice per scansionare intere directory alla ricerca di tentativi di CVE-2021-44228








