
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 mbennett-labs/crypto-scanner
Strumento CLI per analizzare codebase alla ricerca di crittografia vulnerabile al quantum.
 rippsec/cve-2025-49132-php-pear
CVE-2025-49132_PHP_PEAR_METHOD
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 RCE non autenticata (evasione sandbox AST tramite gi_frame.f_back). Lab + PoC, verificato end-to-end.
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 al1ex/cve-2020-26217
CVE-2020-26217 && XStream RCE
 piyush-bhor/cve-2024-11393
Dettagli tecnici ed exploit per CVE-2024-11393
 edoardottt/openhands-disclosure
Molteplici vulnerabilità di Command Injection in openhands <0.62.0 consentono a un attaccante di eseguire comandi di sistema arbitrari.
 ejfkdev/jd
CLI Go che deoffusca l'output di javascript-obfuscator (obfuscator.io) e deminifica JavaScript utilizzando trasformazioni AST, decodifica statica e…
 matesz44/cve-2025-64512
CVE-2025-64512: deserializzazione pickle rce in pdfminer.six; .pickle.gz + generatore pdf con payload personalizzati
 drunkenshells/cve-2021-2471
PoC per CVE-2021-2471 - XXE in MySQL Connector/J
 nyameeeain/cve-2022-28171-poc
Exploit Python per CVE-2022-28171 che mira ai dispositivi Hikvision Hybrid SAN, automatizzando l'iniezione SQL cieca e l'iniezione di comandi per…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server esecuzione remota di codice (RCE) tramite chiave crittografica fissa
 motikan2010/cve-2023-6553-poc
Exploit proof-of-concept in Python per CVE-2023-6553, che dimostra l'esecuzione remota di codice non autenticata tramite catena di filtri PHP nel…
 barrersoftware/opencode-secure
# Fork di OpenCode con sicurezza irrobustita - Corregge CVE-2026-22812 (CVSS 8.8 RCE) che il progetto upstream rifiuta di patchare
 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC CVE-2020-0601, o comunemente nota come CurveBall, è una vulnerabilità in cui la firma dei certificati che utilizzano…
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
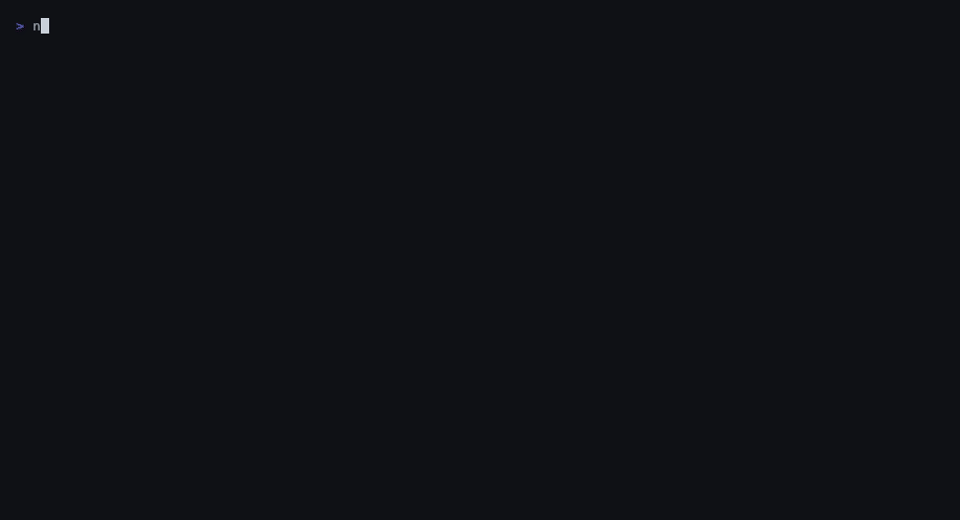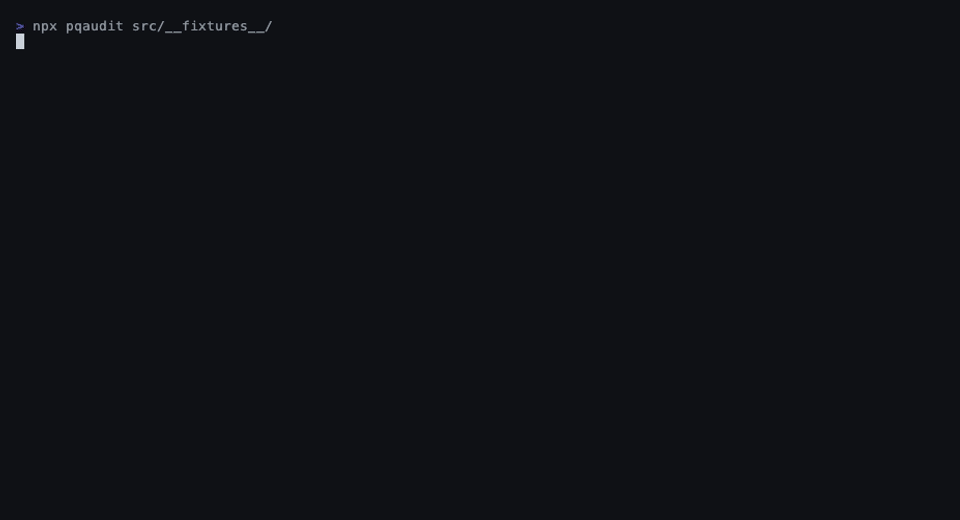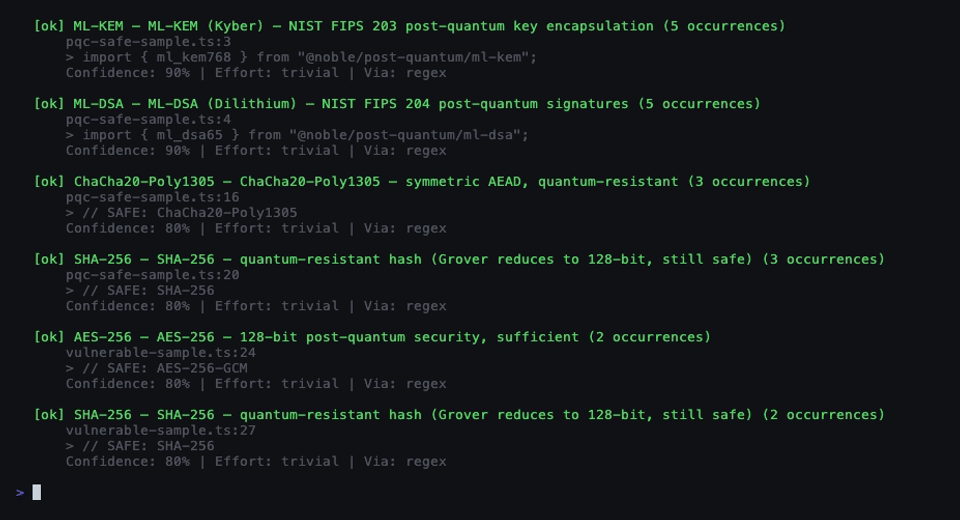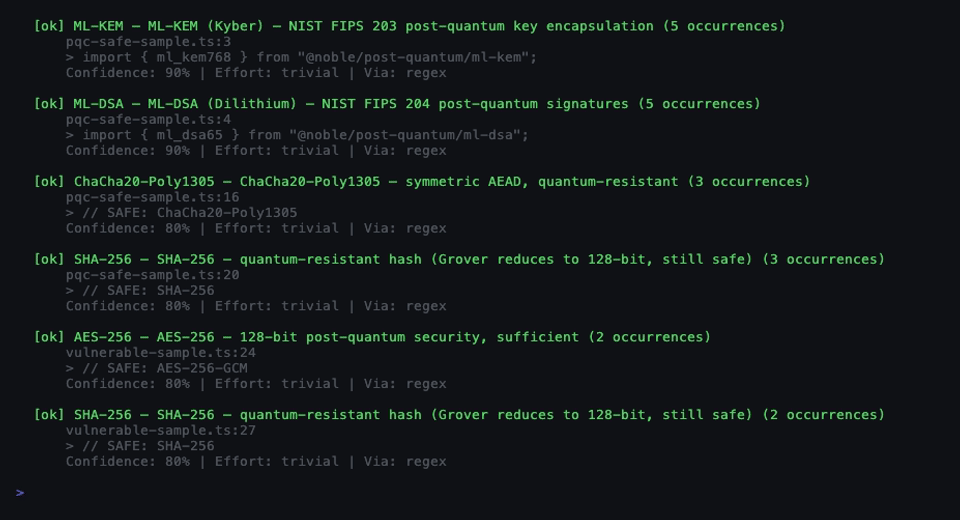 pqcworld/pqaudit
Scansiona i codebase per crittografia vulnerabile ai quantistici. Rileva RSA, ECDSA, Ed25519, ECDH prima del Q-Day. Output CycloneDX CBOM + SARIF.








