
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 cckuailong/cve-2021-2471
Ambiente di riproduzione basato su Maven per CVE-2021-2471, che dimostra lo sfruttamento di JDBC SQLXML XXE con guida passo-passo e codice di…
 abraxas/t3code-release-checksum-same-origin
T3 Code 61c3794c supply-chain leftover. Updater verifies SHA256SUMS from the same origin as the archive. No signature. Loopback lab.
 lzh0082-cloud/code-detection
Pacchetto di replica che studia come i revisori delle vulnerabilità LLM si affidano alle evidenze dell'analisi statica, con un front end C/C++ basato…
 federiconbaez/cortex9-pingora-http10-te-smuggling-model
Modello didattico offline di CVE-2026-2835 (contrabbando TE in HTTP/1.0 di Pingora)
 rama291041610/cve-2022-1292
CVE-2022-1292 Vulnerabilità OpenSSL c_rehash
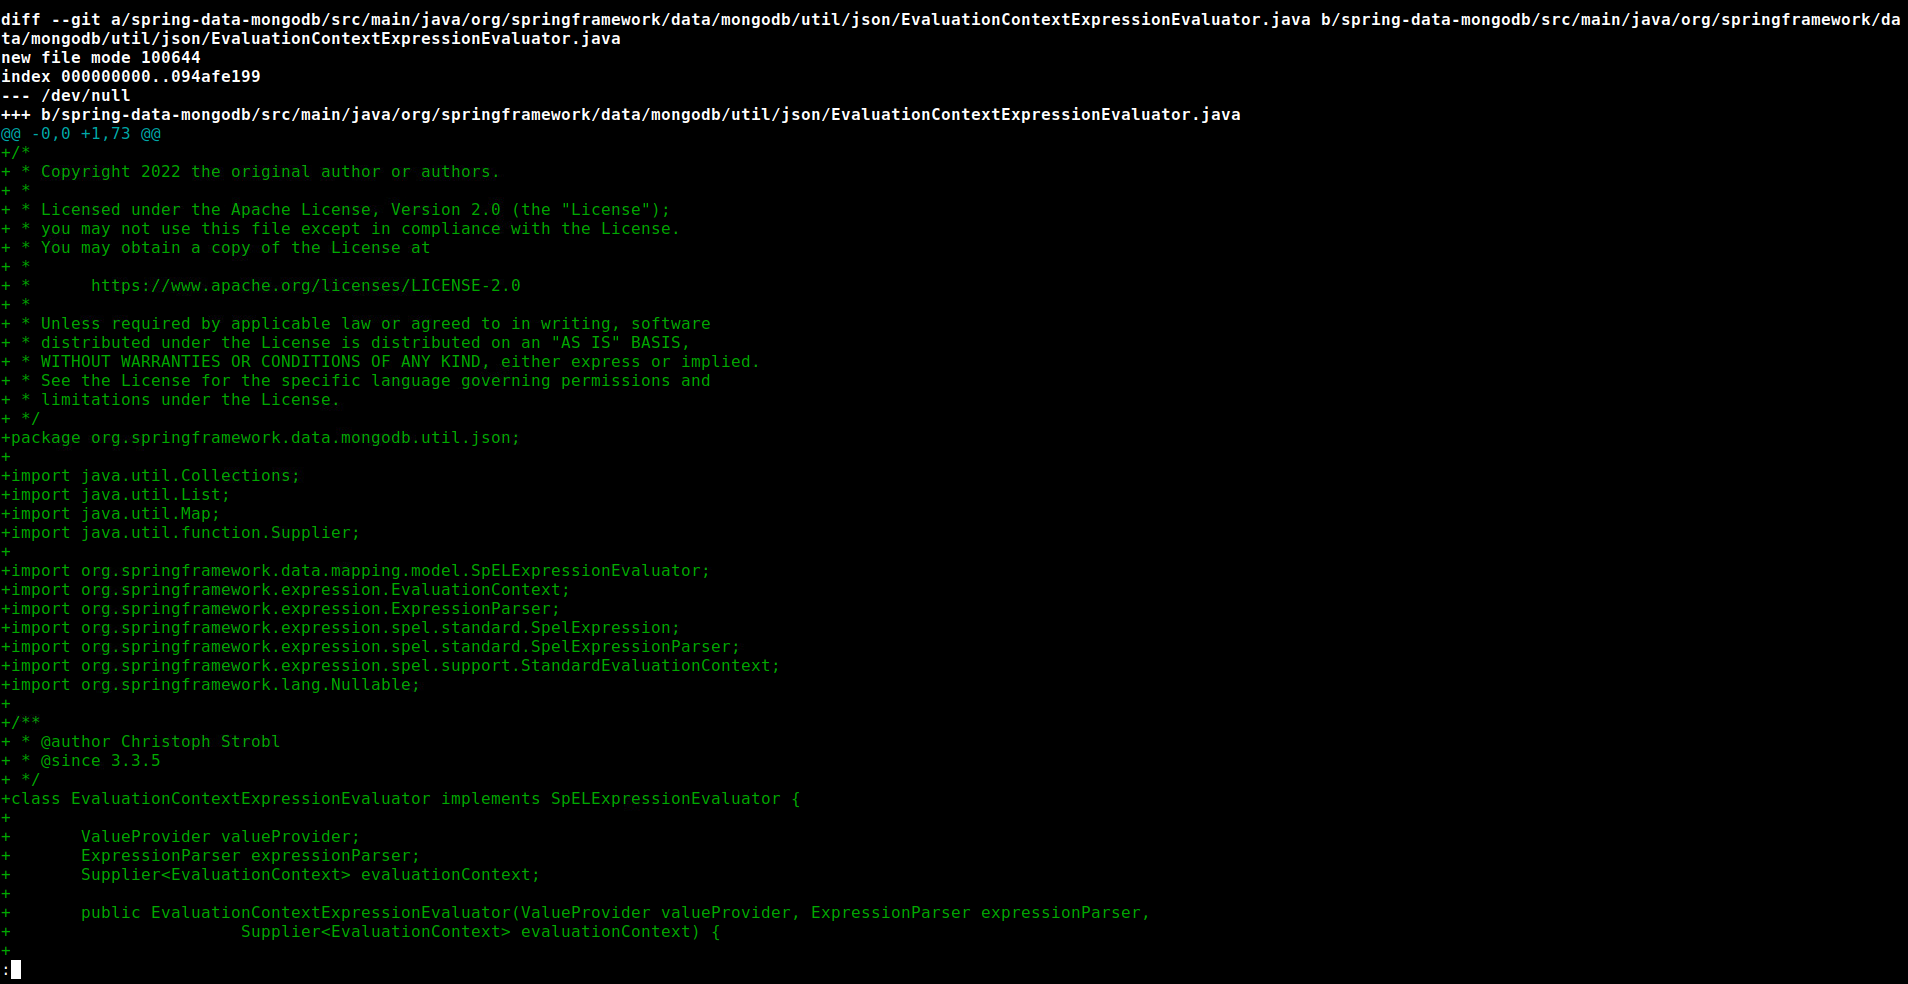 murataydemir/cve-2022-22980
[CVE-2022-22980] Spring Data MongoDB SpEL Expression Injection
 d5sec/cve-2021-43609-poc
Exploit proof-of-concept per CVE-2021-43609 che dimostra la catena di attacco da SQL injection a file read a remote code execution contro il software…
 enriquenegri-cyberlaw/boa-webserver-log-escape-injection-cve-2009-4496
Analisi difensiva di CVE-2009-4496: iniezione di sequenze di escape del terminale nei log del web server Boa — revisione del codice sorgente, analisi…
 hideki233/cve-2025-3248-langflow-rce
Proof-of-concept exploit per CVE-2025-3248, una vulnerabilità di esecuzione remota di codice non autenticata in Langflow, che dimostra l'iniezione di…
 veraxy00/cve-2020-8840
Codice dell'ambiente di riproduzione per l'analisi della vulnerabilità di esecuzione remota di codice in Jackson-databind (CVE-2020-8840)
 abraxas/t3code-preview-webview-isolation
T3 Code 61c3794c local isolation leftover. Preview will-attach-webview sets contextIsolation false and keeps page-supplied preload. Loopback lab.
 al1ex/cve-2020-11113
CVE-2020-11113: Jackson-databind RCE

 thalesgroup/oss-analyzer
Gate di sicurezza e conformità open source per GitLab CI e GitHub Actions: SBOM, vulnerabilità delle dipendenze, SAST, segreti, IaC e licenze, sotto…
 federiconbaez/cortex9-trivy-action-envfile-source-injection-model
Modello didattico offline di CVE-2026-26189 (iniezione della sorgente envfile in trivy-action)
 federiconbaez/cortex9-geonode-layer-name-command-injection-model
Modello didattico offline di CVE-2026-33050 (command injection nel nome del layer di GeoNode)
 polikhronidi/cve-2026-98432-ubuntu-backport
Candidato di backport per Ubuntu 6.8 convalidato rispetto al sorgente per la correzione upstream di Eric Dumazet relativa a CVE-2026-98432, con…
 davwwwx/cve-2022-23614
Exploit proof-of-concept per CVE-2022-23614 che dimostra l'esecuzione di codice arbitrario tramite il bypass della sandbox del filtro sort di Twig…
 iulianvostrut/contexthound
CLI di analisi statica che scansiona i codebase per vulnerabilità di prompt injection nei LLM, esfiltrazione di dati, jailbreak e agent/strumenti non…








