
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 nzkoz/bigdecimal-segfault-fix
Fornisce una rapida soluzione alternativa per il bug di segfault in Ruby (CVE-2009-1904)
 sudistark/vscode-rce-electrovolt
Tentativo di riprodurre CVE-2021-43908
 simplylu/cve-2021-42574
Genera file dannosi utilizzando l'attacco bidi pubblicato di recente (CVE-2021-42574)
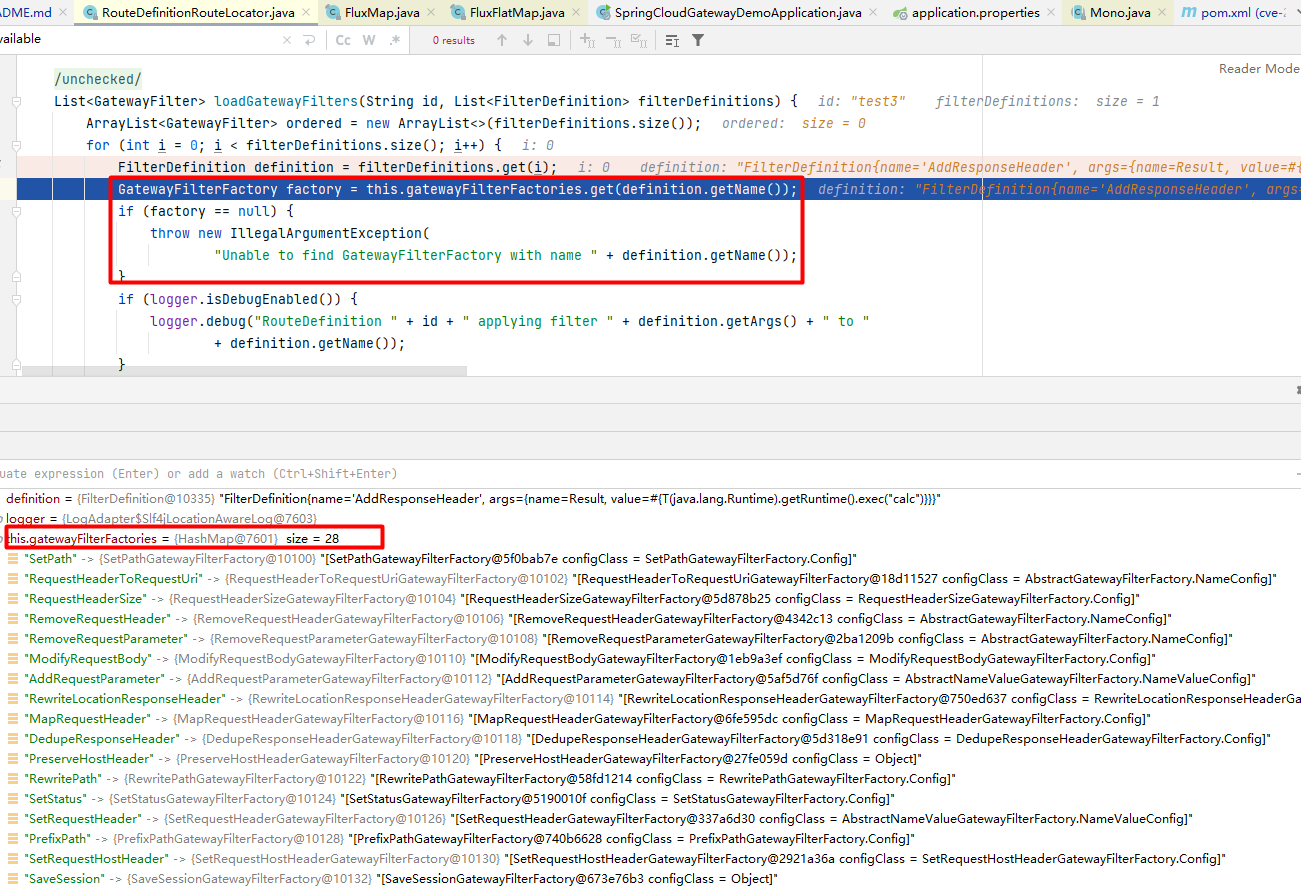 enokiy/cve-2022-22947-spring-cloud-gateway
Analisi dettagliata e exploit per CVE-2022-22947, una vulnerabilità di esecuzione remota di codice in Spring Cloud Gateway tramite iniezione SpEL…
 neurosaki987/qvm-tool
Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0
 hunntr/cve-2023-46818
È stato scoperto un problema in ISPConfig prima della versione 3.2.11p1. L'iniezione di codice PHP può essere ottenuta nell'editor dei file di lingua…
 elpe-pinillo/cve-2023-6246
Exploit proof-of-concept in C per CVE-2023-6246, che mira a una vulnerabilità di escalation dei privilegi nelle syscall del kernel Linux. Testato su…
 rgielen/struts1filter
Una soluzione di filtro dei parametri di richiesta per Struts 1 CVE-2014-0114 basata sul lavoro di Alvaro Munoz e del team HP Fortify
 ztcoalson/if-guide
[NeurIPS '25] Codice per il paper "IF-Guide: Soppressione dei dati di addestramento dannosi guidata dalla funzione di influenza per ridurre la…
 elevenpaths/atomshields
Framework di test di sicurezza per repository e codice sorgente
 werew/qsynth-artifacts
Benchmark dataset e artefatti di sintesi per QSynth, contenenti funzioni C offuscate con Tigress, binari x86_64, tracce di esecuzione, ground truth e…
 csenox/cve-2021-21425
GravCMS Scrittura/Aggiornamento YAML Arbitrario Non Autenticato porta a Esecuzione di Codice (CVE-2021-21425)
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
In Dolibarr 17.0.0 con il plugin CMS Website (core) abilitato, un attaccante autenticato può ottenere l'esecuzione remota di comandi tramite…
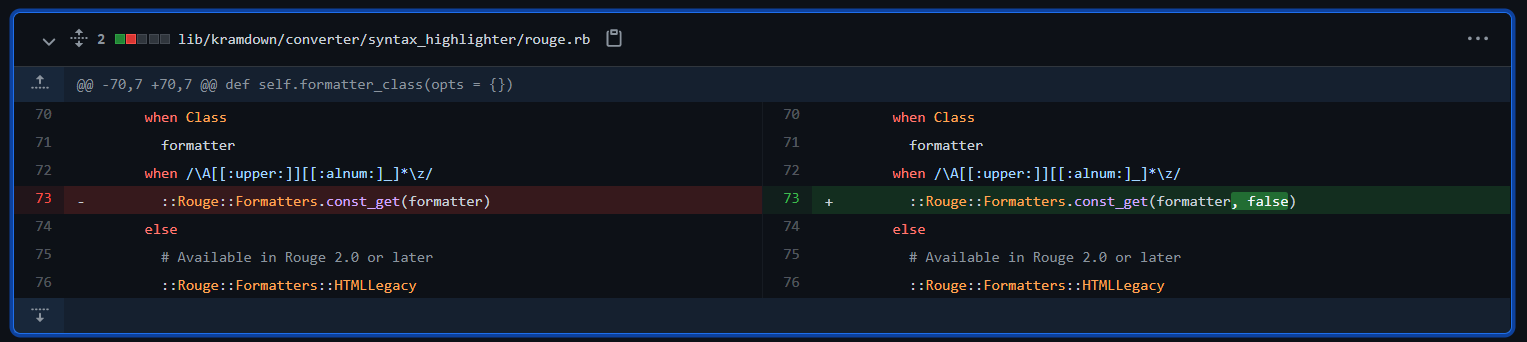
 chybeta/cve-2018-11235-demo
Dimostra lo sfruttamento di CVE-2018-11235, una vulnerabilità RCE nei sottomoduli Git, con script di build e analisi a scopo educativo.

 bytehackr/cve-2022-0853
Dimostra una perdita di memoria nel client JBoss quando si utilizza UserTransaction ripetutamente, con un PoC e analisi per CVE-2022-0853.
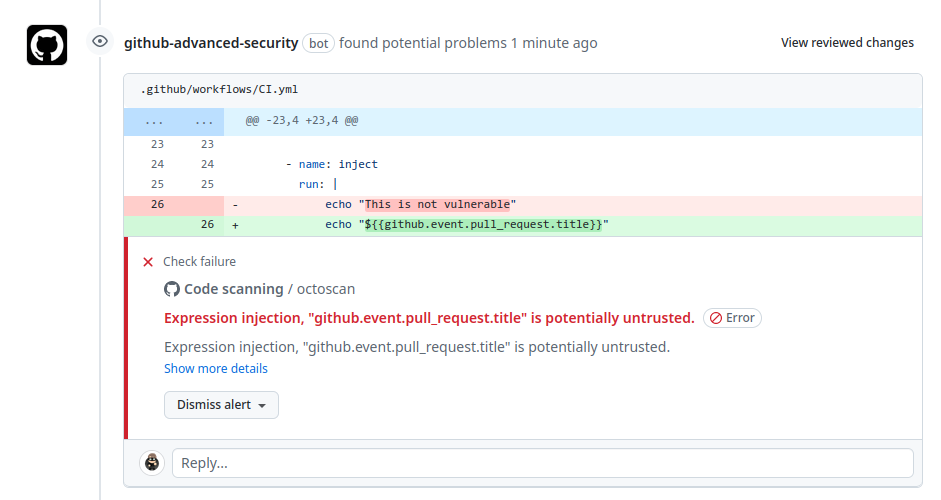 synacktiv/action-octoscan
📦 :octocat: Una GitHub Action che esegue una scansione di sicurezza delle tue GitHub Actions.








