
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 emicoecommerce/magento-apsb22-48-security-patches
Questo repository contiene potenziali patch di sicurezza per la vulnerabilità di sicurezza Magento APSB22-48 e CVE-2022-35698
 josue87/givemesecrets
Usa espressioni regolari per ottenere informazioni sensibili da un dato repository (GitHub, pip o npm).
 dr4k0nia/tooling-playground
Una raccolta di piccoli script e strumenti per la deoffuscazione e l'analisi di malware.
 seanwrightsec/cve-2022-42889-poc
Prova di concetto per la vulnerabilità CVE-2022-42889 di Apache commons-text.
 rakosn1cek/oversight
Un leggero auditor di sicurezza e sandbox per script di shell. Oversight combina un motore di Analisi Statica (Rust) con l'Applicazione Dinamica…
 raoufmaklouf/jsecret
Scanner statico veloce basato su Go per rilevare dati sensibili (chiavi API, token, password) in file JavaScript e codice sorgente utilizzando…
 eset/wslink-vm-analyzer
WslinkVMAnalyzer è uno strumento per facilitare l'analisi del codice protetto da una macchina virtuale presente nel malware Wslink.
 cookiengineer/exocomp
Ambiente multi-agente self-hosted per Go con agenti di pentesting basati su LLM (exploiter, reverser, threathunter, webscanner) che automatizzano la…
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
 makerchecker/makerchecker
Gateway di sicurezza open-source e scanner statico per agenti AI. Applica il controllo degli accessi basato sui ruoli (RBAC), approvazioni con…
 muhammadwaseem29/cve-2025-53770
Esecuzione di codice remota non autenticata tramite deserializzazione non sicura in Microsoft SharePoint Server (CVE-2025-53770)
 codeshield-security/log4jshell-bytecode-detector
Scanner locale di bytecode per la vulnerabilità Log4JShell (CVE-2021-44228)
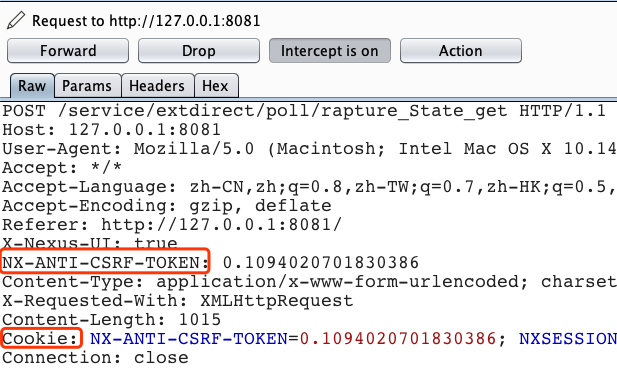 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199 e CVE-2020-10204: strumento di rilevamento con un clic per vulnerabilità, interfaccia grafica. CVE-2020-10199 e CVE-2020-10204:…
 ariary/trojansourcefinder
🔎 Aiuta a trovare la vulnerabilità Trojan Source nel codice 👀 . Utile per la revisione del codice in progetti con più collaboratori (CI/CD)
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
PoC per CVE-2026-3891 — Caricamento arbitrario di file non autenticato che porta all'esecuzione remota di codice in Pix for WooCommerce <= 1.5.0
 ab1gale/phpcms-2008-cve-2018-19127
Proof-of-concept exploit per CVE-2018-19127 in phpcms 2008, che dimostra l'esecuzione remota di codice tramite un parametro template appositamente…
 aethervm/aethervm
Piattaforma di analisi ed emulazione binaria nativa LLVM che solleva codice macchina AArch64 e x86_64 a LLVM IR per strumentazione, deoffuscamento e…
 s4dhul4bs/vimana-framework
Vimana è uno strumento di sicurezza sperimentale che mira a fornire risorse per l'auditing di applicazioni web Python.








