
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
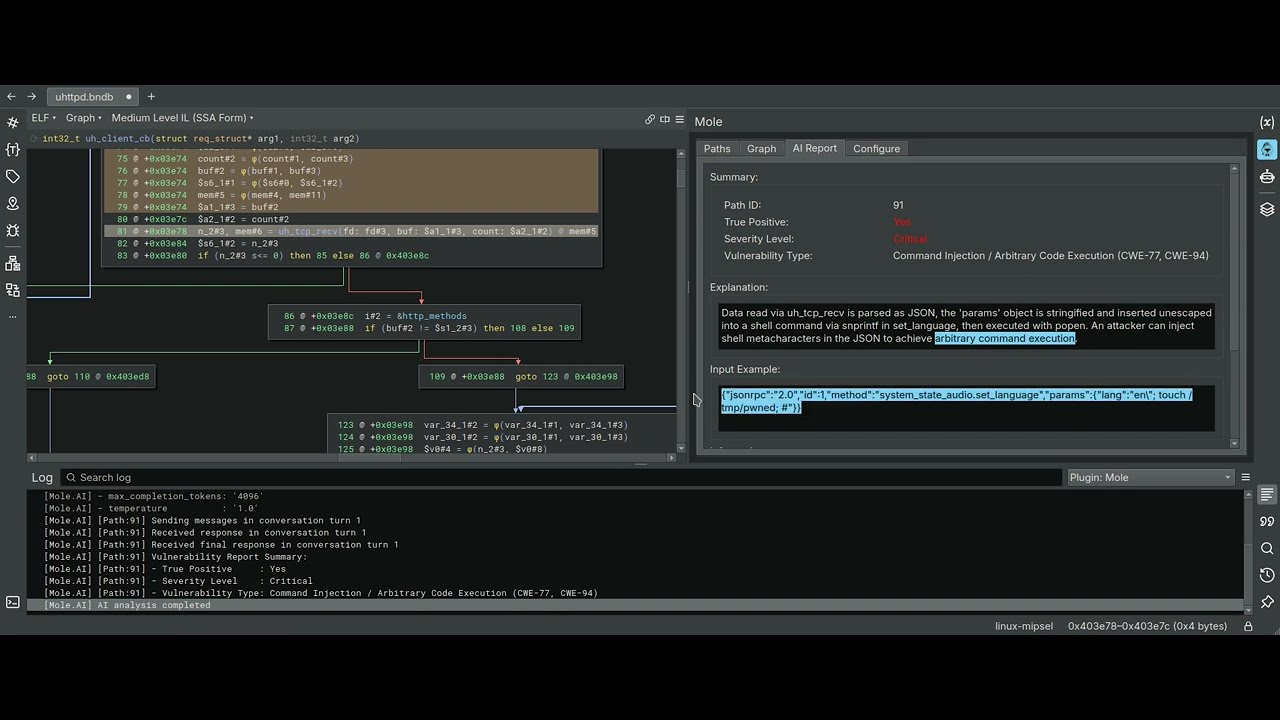
 cyber-defence-campus/mole
Un plugin per Binary Ninja che utilizza il backward slicing delle variabili come driver per l'analisi statica del taint.
 shubhamshubhankar/autosource
Framework automatizzato di analisi statica del codice integrato con SonarQube per la rilevazione precoce delle vulnerabilità nel codice sorgente…
 codewhitesec/httpremotingobjrefleak
Risorse aggiuntive per il leak e lo sfruttamento di ObjRefs tramite HTTP .NET Remoting (CVE-2024-29059)
 wolfssl/wolfcose
Un'implementazione COSE + CBOR veloce, portatile e leggera per sistemi embedded. Supporta PQC, FIPS 140-3, DO-178 e MISRA C. Realizzata con wolfSSL.
 samsung/utopia
Generazione automatizzata di driver fuzz basata su UT
 trailofbits/gosentry
Toolchain Go orientata alla sicurezza, focalizzata su capacità di fuzzing all'avanguardia.
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 quarkslab/qsynthesis
Sintetizzatore Greybox orientato alla deoffuscazione delle istruzioni assembly.
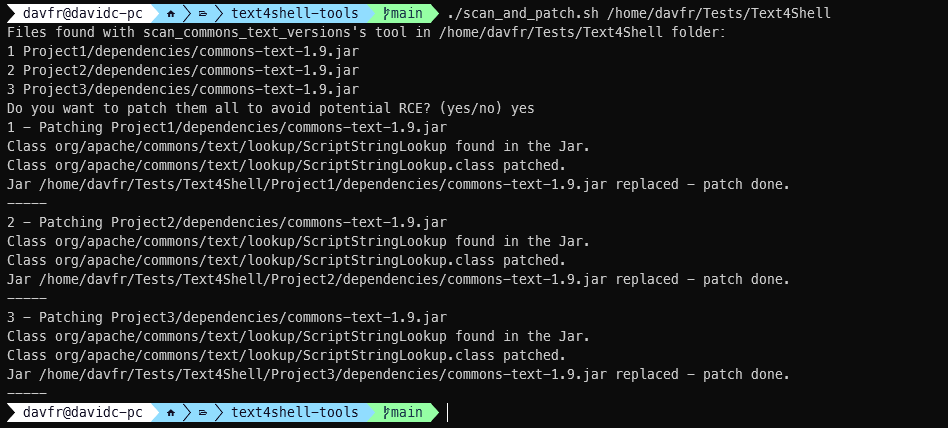 jfrog/text4shell-tools
Rileva e correggi Apache Commons Text vulnerabile negli artefatti JAR/WAR Java; identifica le classi e scansiona il bytecode per i siti di chiamata…
 hosch3n/fastjsonvulns
Exploit per Fastjson 1.2.80 CVE-2022-25845 che consente la lettura di file tramite AspectJ e il caricamento remoto di classi Groovy per l'RCE.
 disruptops/cred_scanner
Uno scanner basato su file semplice per cercare potenziali chiavi di accesso e segrete AWS nei file.
 rbmm/ntdetours
Implementazione di Detours (x64/x86) che utilizza solo l'import di ntdll.
 owasp/sedated
SEDATED® Project (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
 jas502n/cve-2019-12384
Jackson Rce per CVE-2019-12384
 gach0ng/agentstalker
Framework di audit di sicurezza end-to-end per agenti LLM: modellazione statica AST e taint, sintesi degli attacchi, replay in sandbox Docker e…
 owasp/ocsd
Sviluppatore di software sicuro certificato OWASP
 codewhitesec/unmarshalpwn
POC per CVE-2018-0824
 agrawalsmart7/scodescanner
Scanner di analisi statica da riga di comando che rileva vulnerabilità critiche nel codice sorgente PHP e YAML utilizzando regole semgrep…








