
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 nuguardai/nuguard
repository open source per la validazione di applicazioni AI agentiche: redteam, comportamento, catena di fornitura, analisi statica
 slowql/slowql
Analizzatore statico SQL di nuova generazione scritto in Rust. 282+ regole. Zero falsi positivi. Sicurezza, prestazioni, affidabilità, costi,…
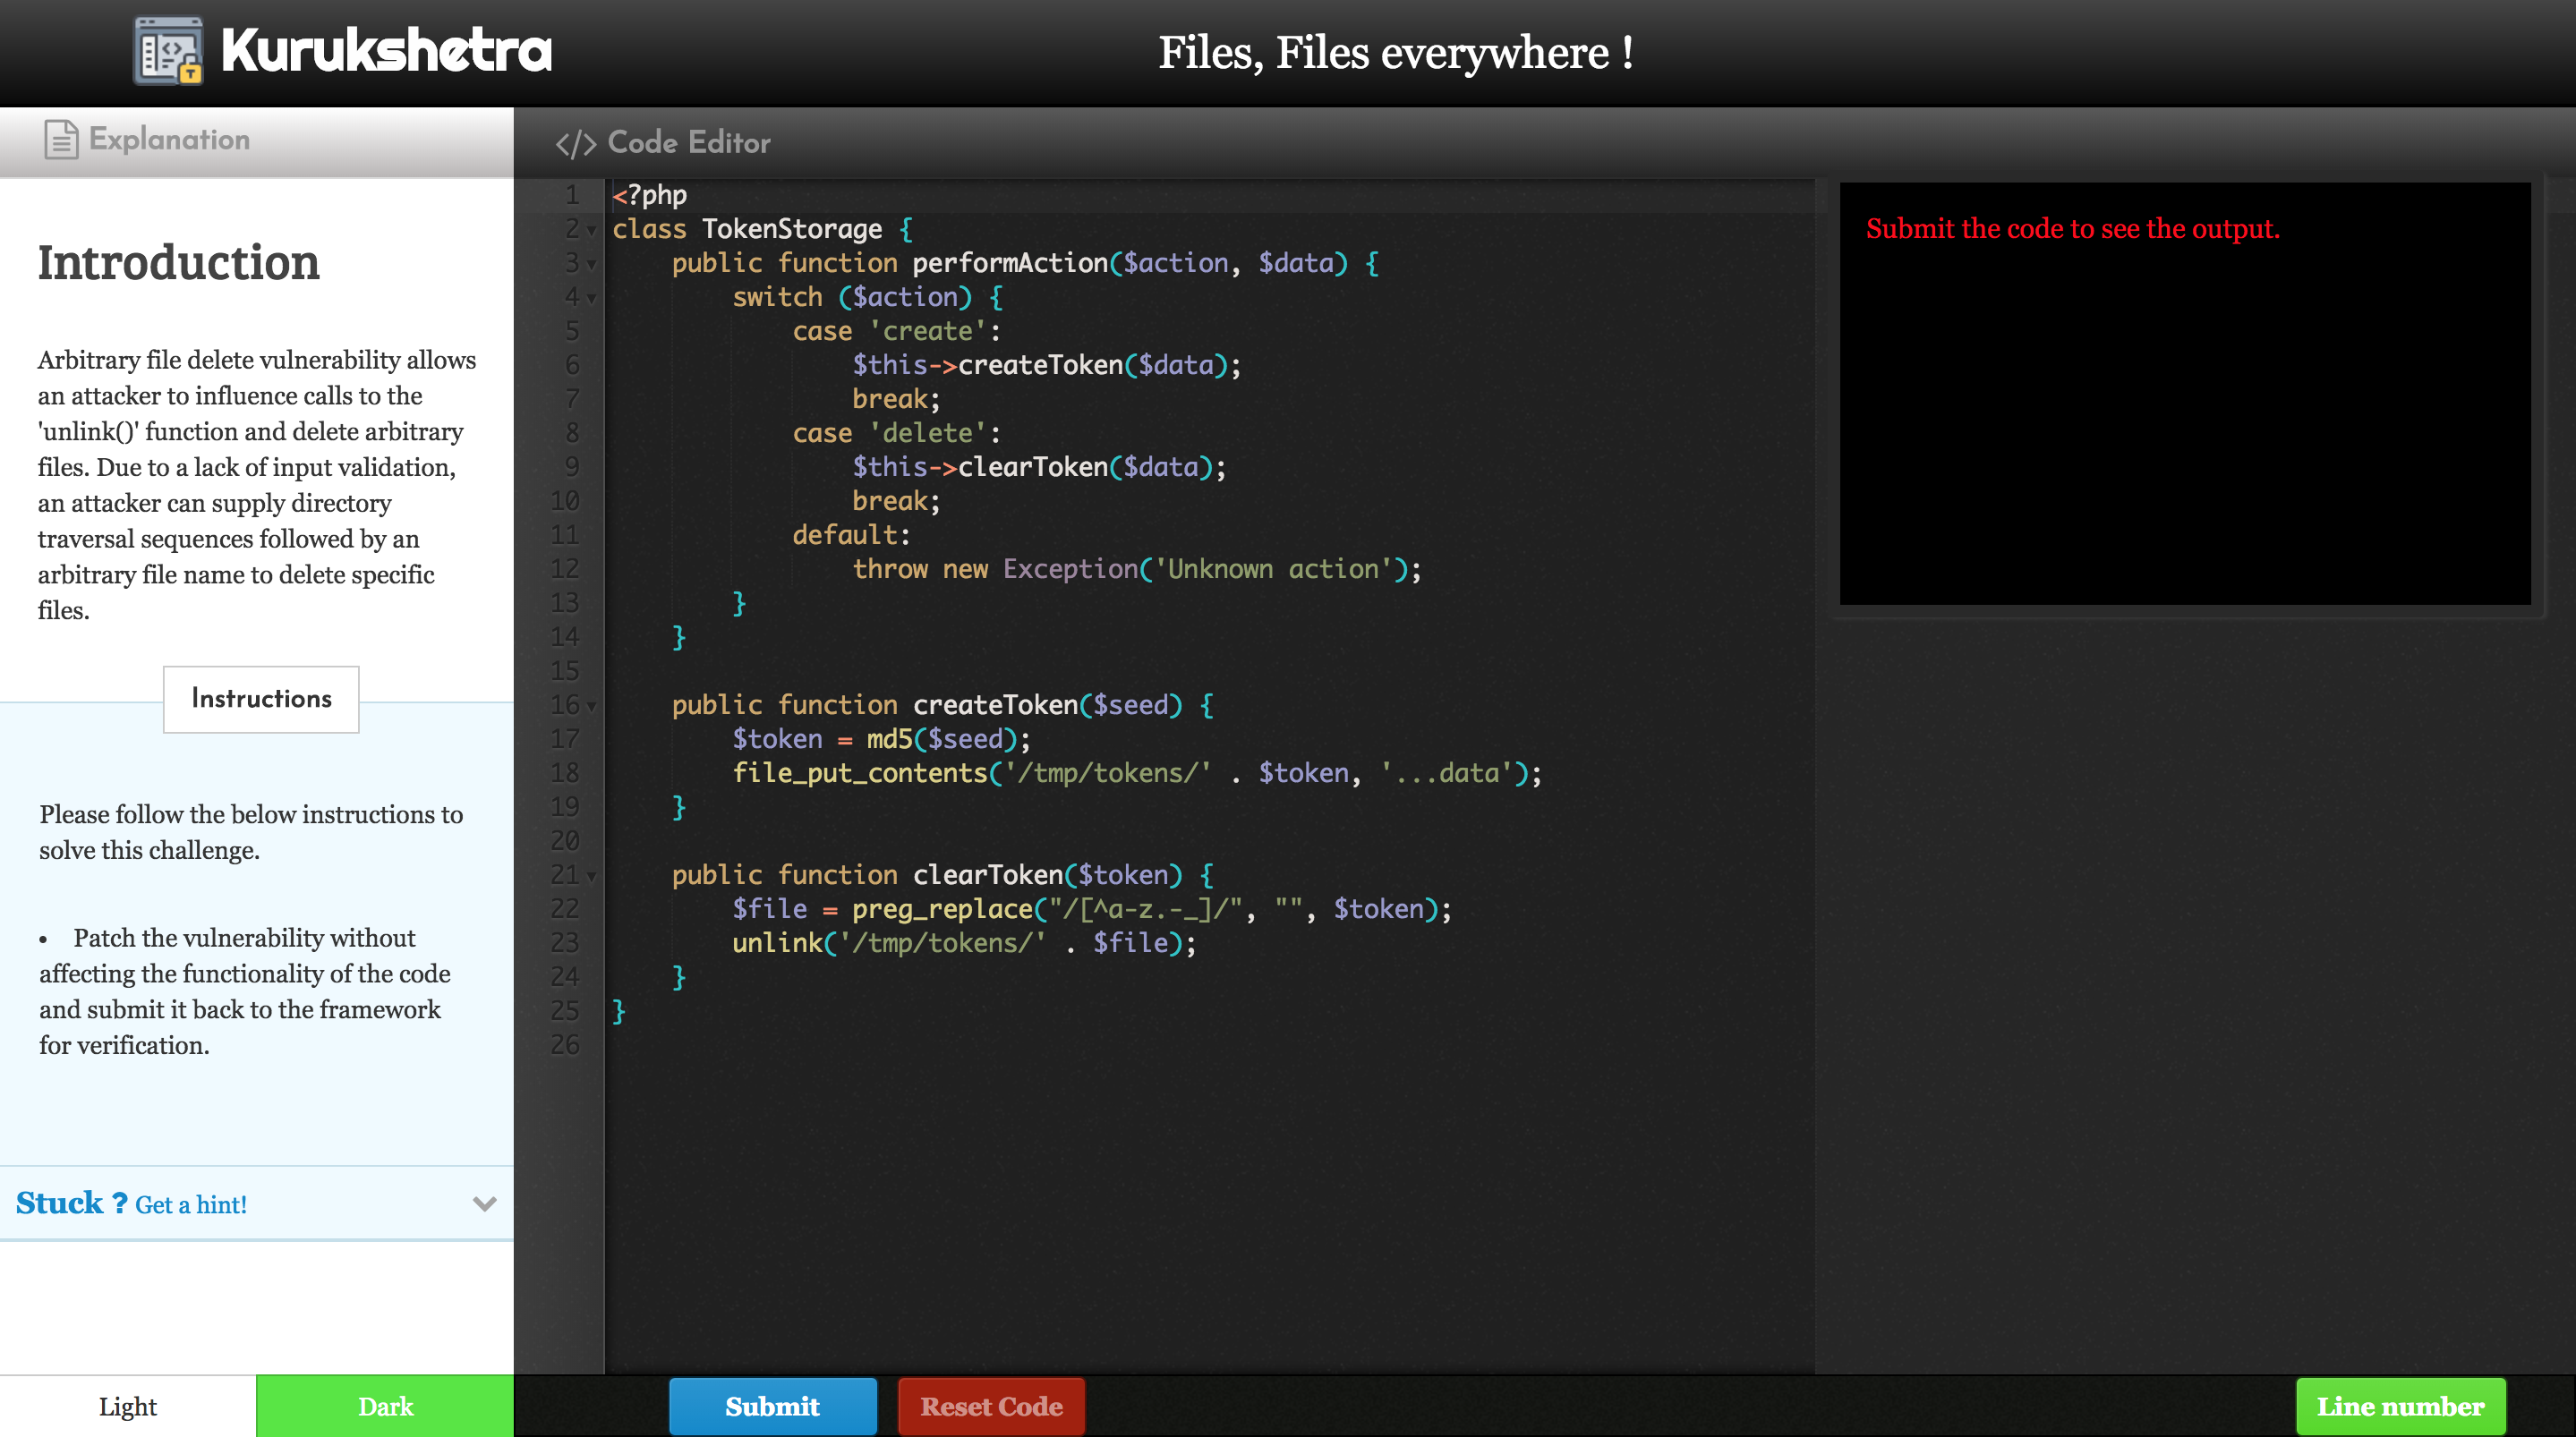 a0xnirudh/kurukshetra
Kurukshetra - Un framework per insegnare la codifica sicura attraverso la risoluzione interattiva di problemi.
 elfmaster/maya
Protettore binario per ELF altamente avanzato per Linux con protezione anti-exploitation e anti-tamper.
 rasetsuu/vmp-devirt
Piattaforma di ricerca per la devirtualizzazione di VMProtect assistita da trace: i front-end delle versioni alimentano un backend condiviso…
 papermtn/gitlab-watchman
Trovare segreti esposti e dati personali in GitLab
 nccgroup/goatcasino
Si tratta di una distribuzione Truffle di smart contract volutamente vulnerabile, pensata per consentire a chi è interessato alla sicurezza degli…
 avito-tech/deepsecrets
Strumento di analisi statica che scansiona il codice sorgente alla ricerca di segreti hardcoded, chiavi API e credenziali utilizzando la comprensione…
 faloker/purify
Strumento tutto-in-uno per la gestione dei report di vulnerabilità da pipeline AppSec
 synacktiv/bip
API Python orientata agli oggetti per semplificare l'interazione con IDA per il reverse engineering, consentendo lo sviluppo di plugin e…
 rog3rsm1th/frelatage
Fuzzer basato sulla copertura per applicazioni python
 we5ter/flerken
Una soluzione per il rilevamento di comandi offuscati cross-platform presentata al CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 owasp/owasp-scs
Progetto OWASP Smart Contract Security (SCS)
 nstarke/egodeath
Un offuscatore JavaScript basato su tecniche di offuscamento a indistinguibilità crittografica.
 opensourcemalware/polinrider
Dossier tecnico sull'attacco alla supply chain PolinRider collegato alla Corea del Nord, che documenta l'iniezione di payload JS offuscati, la…
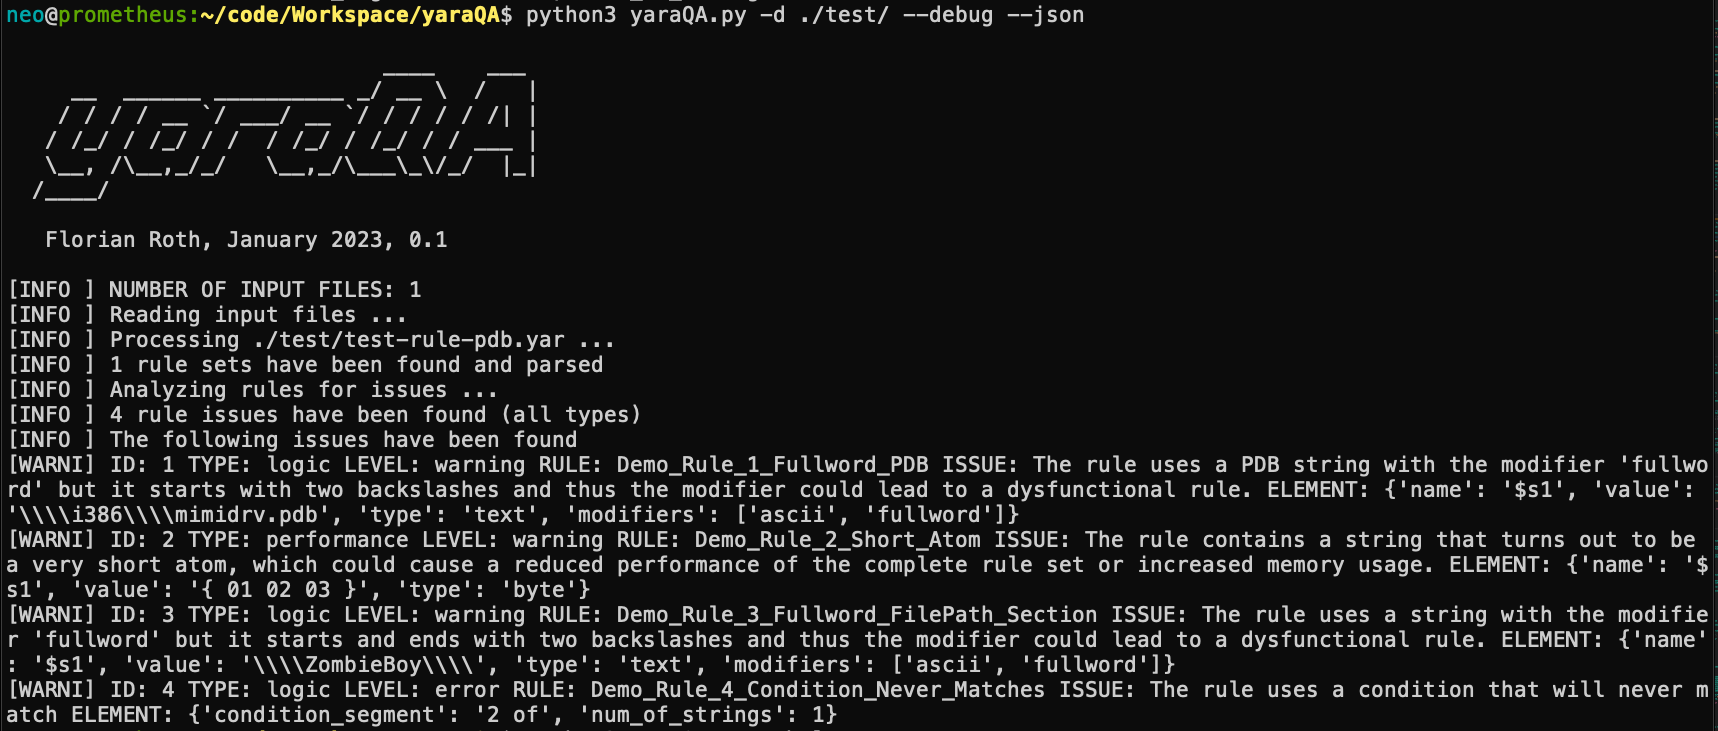 neo23x0/yaraqa
Analizzatore di regole YARA per migliorare qualità e prestazioni delle regole
 nollium/cve-2024-9264
Exploit per Grafana per lettura arbitraria di file e RCE (CVE-2024-9264)








