
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 elastic/supply-chain-monitor
Monitor automatico di sicurezza della supply chain che interroga i registri PyPI e npm, confronta le nuove release con le precedenti e utilizza…
 snowsnowsnows/eaglevm
Virtualizzatore di codice nativo per binari x64
 c3rb3ru5d3d53c/binlex
Un Framework Lexer per Tratti Genetici Binari
 manuelschipper/nah
una guardia che blocca azioni catastrofiche degli agenti
 smackers/smack
Catena di strumenti modulare per la verifica software che traduce LLVM IR nel linguaggio intermedio di verifica Boogie per il controllo di asserzioni…
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agente abilitato MCP per flussi di lavoro agentici dichiarativi guidati da YAML, utilizzato per l'auditing del codice assistito…
 owasp/glue
Automazione della Sicurezza delle Applicazioni
 nodesecure/js-x-ray
Scanner SAST open-source per JavaScript e Node.js. Un analizzatore statico per il rilevamento dei pattern dannosi più comuni 🔬.
 agent-field/sec-af
Auditor di sicurezza del codice nativo AI su AgentField che dimostra la sfruttabilità con verdict, tracce e prove concrete.
 nccgroup/freddy
Identifica automaticamente i problemi di deserializzazione nelle applicazioni Java e .NET utilizzando scansioni attive e passive.
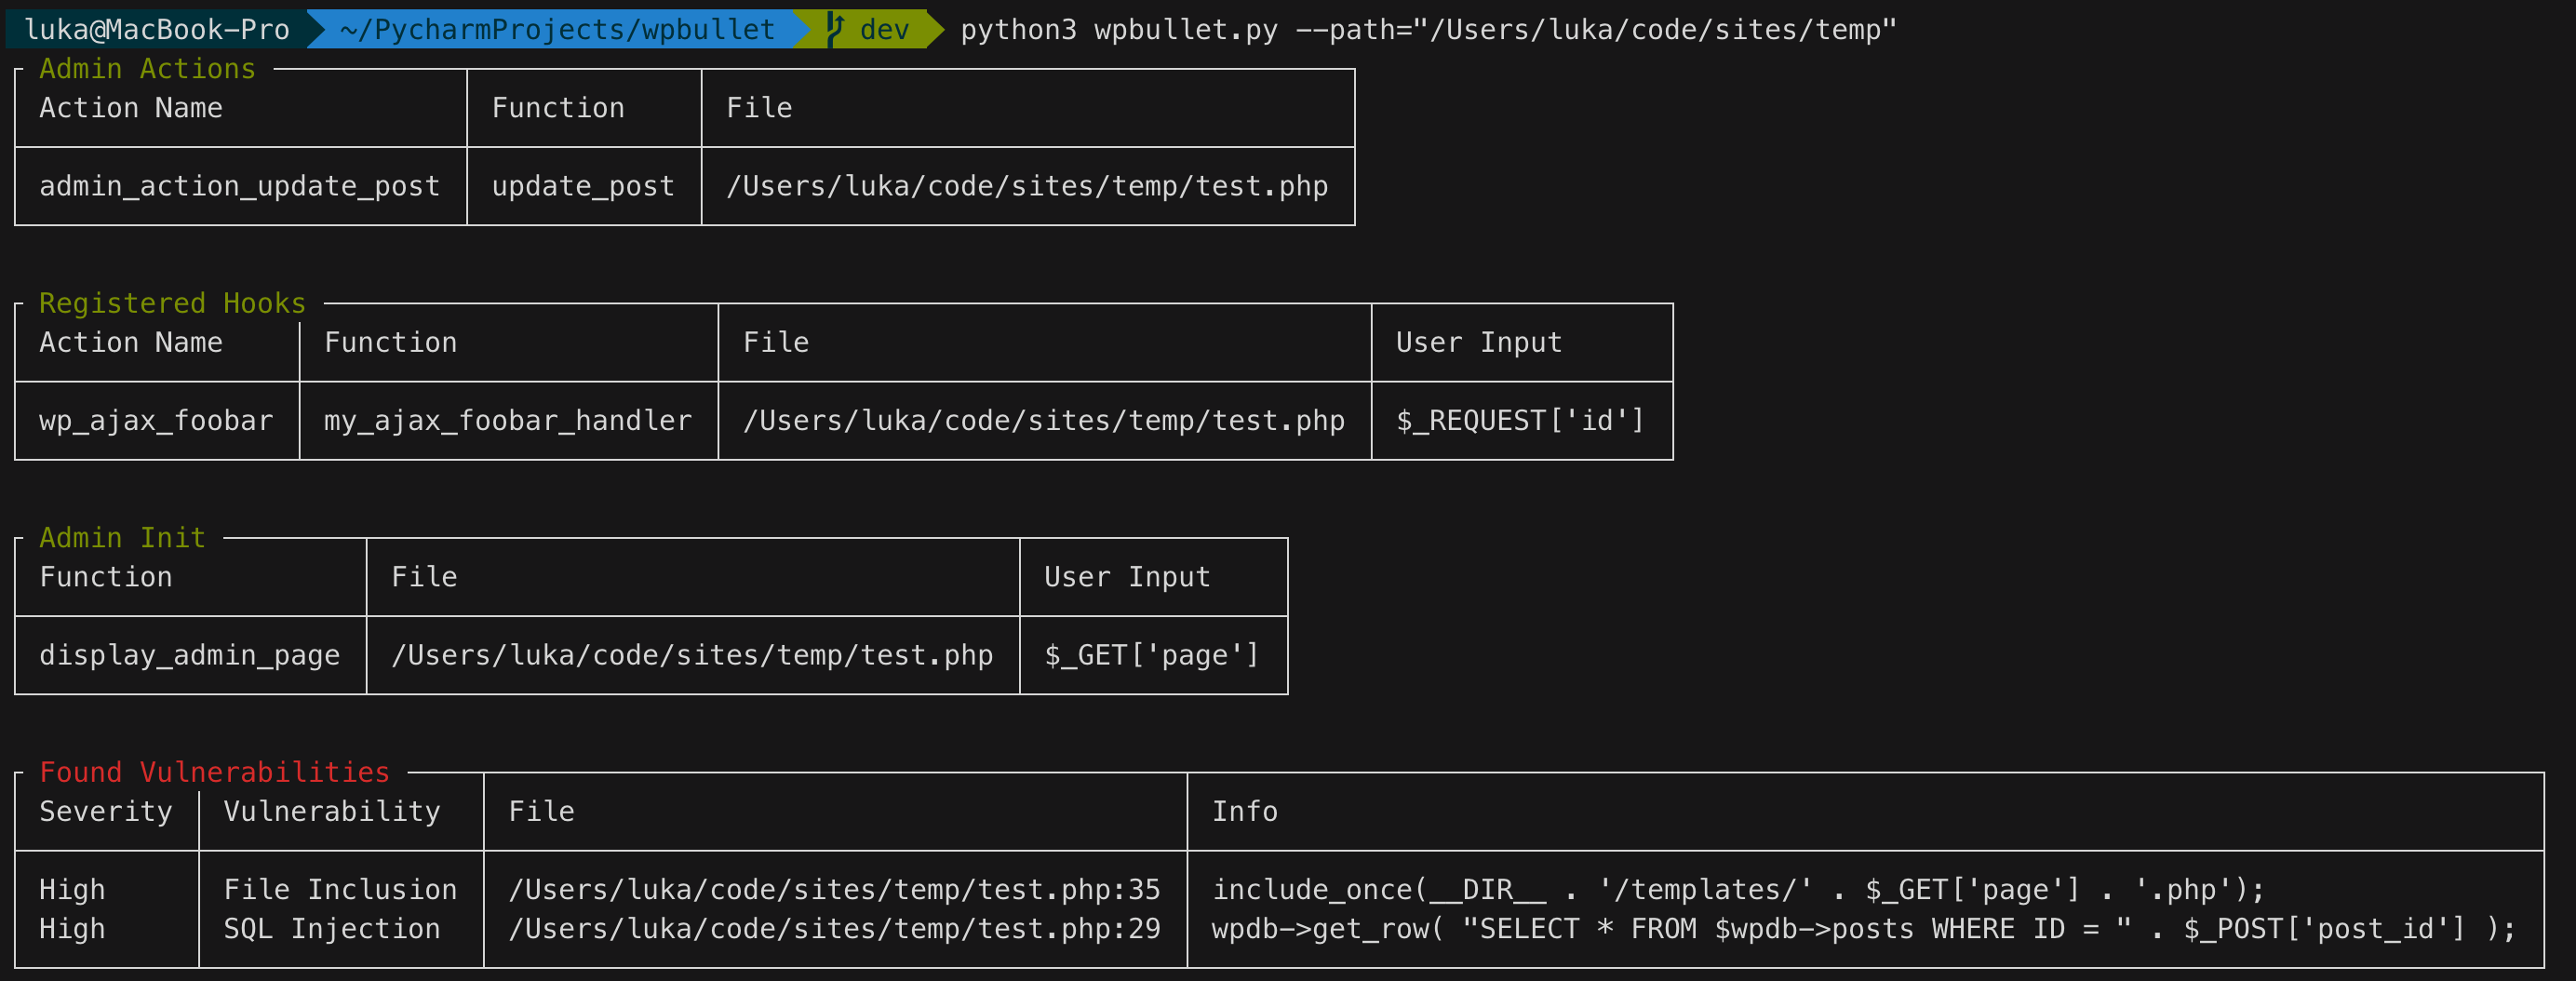 webarx-security/wpbullet
Un'analisi statica del codice per WordPress (e PHP)
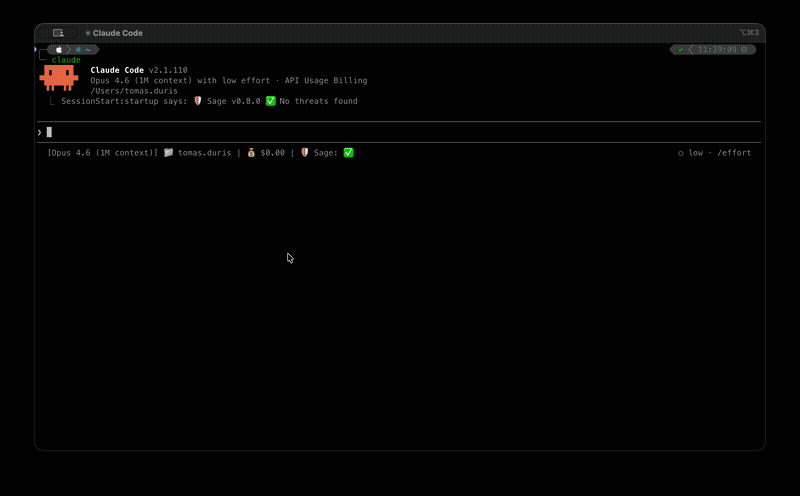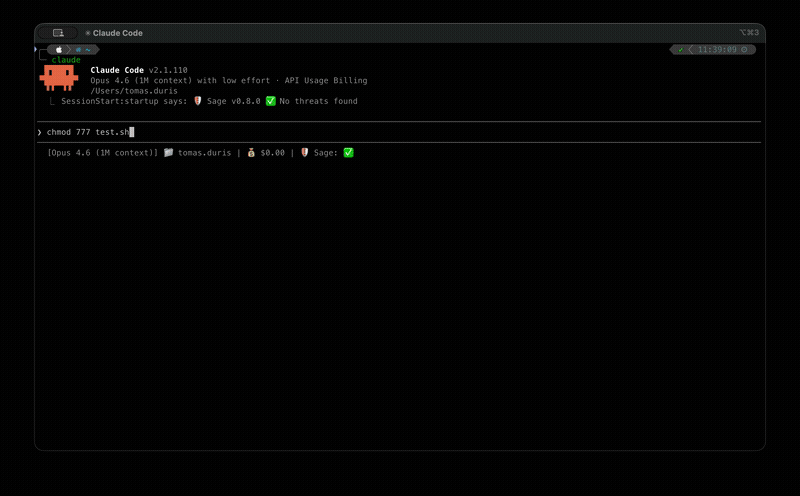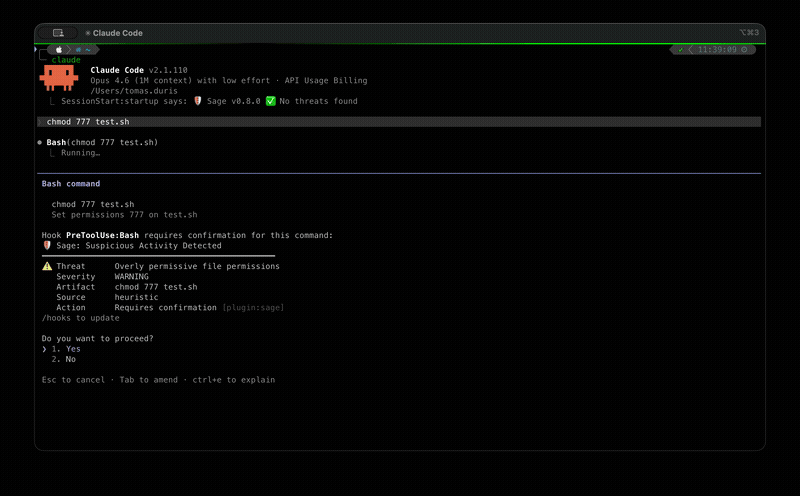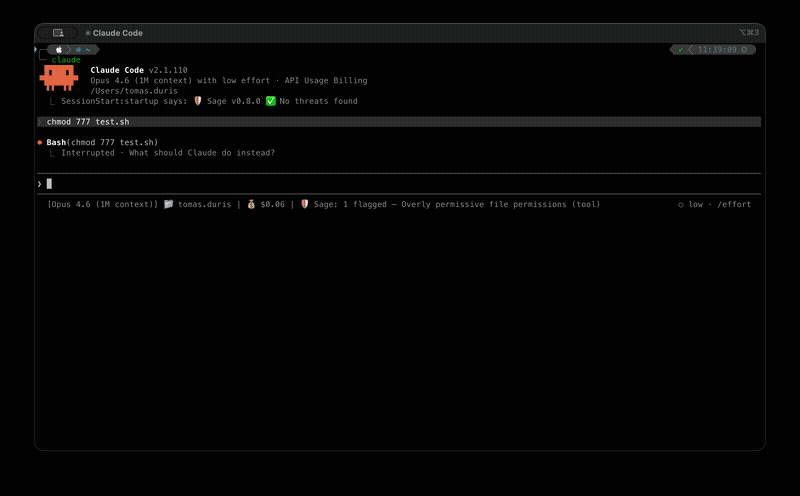 gendigitalinc/sage
Layer leggero di Agent Detection & Response (ADR) per agenti AI — sorveglia comandi, file e richieste web. Parte di Gen Agent Trust Hub.
 google/kafel
Un linguaggio e una libreria per specificare politiche di filtraggio delle syscall.
 komimoe/arkari
Ancora un altro offuscatore basato su llvm e su goron.
 trailofbits/multiplier
Indicizza gli artefatti di build C/C++ in un database interrogabile dell'intero programma, esponendo API a livello di AST, token e IR per l'audit del…
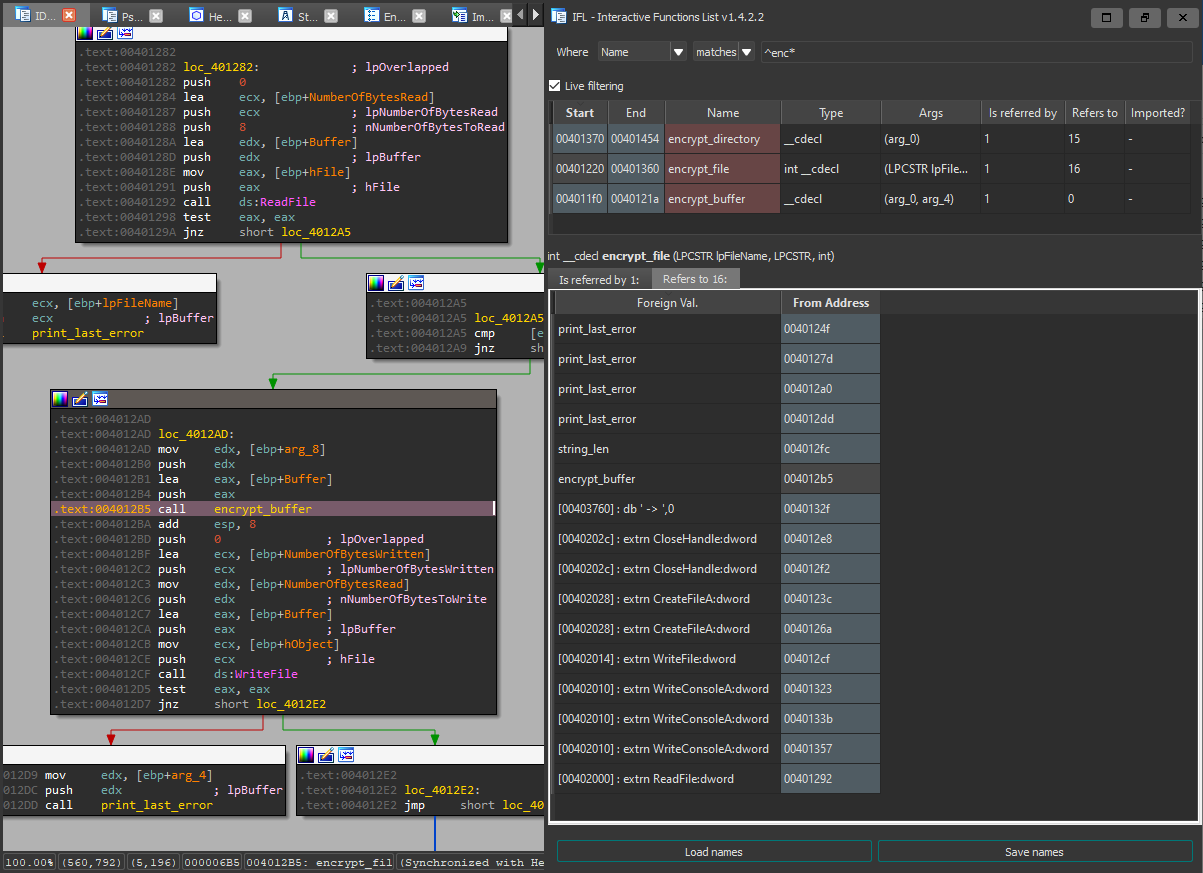 hasherezade/ida_ifl
IFL - Elenco interattivo delle funzioni (plugin per IDA Pro)
 cycodelabs/raven
Scansiona i workflow CI/CD di GitHub Actions per vulnerabilità di sicurezza, indicizza i risultati in un database grafico Neo4j e fornisce una…








