
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 v3s9er/cve-2026-52885
Analisi tecnica di CVE-2026-52885: una race condition TOCTOU in Notepad++ v8.9.6.2 che consente l'esecuzione arbitraria di comandi tramite bypass…
 uthrasri/frame_cve-2023-40133_136_137
Exploit per CVE-2023-40133, una vulnerabilità nel componente Framework di Android, che consente l'analisi dell'esecuzione di codice e i test di…
 thinkycx/activemq-rce-cve-2023-46604
activemq-rce-cve-2023-46604
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-code-execution
CVE-2021-46076 - Sourcecodester Vehicle Service Management System 1.0 è vulnerabile al caricamento di file. Un attaccante può caricare un file php…
 raytran54/cve-2018-7600
Laboratorio passo dopo passo per l'analisi e lo sfruttamento della vulnerabilità di esecuzione remota di codice Drupal CVE-2018-7600, inclusi debug,…
 r00t4dm/jenkins-cve-2016-9299
# Exploit per Jenkins CVE-2016-9299 Exploit per Jenkins CVE-2016-9299, una vulnerabilità di esecuzione remota di codice nella CLI di Jenkins.…
 oscerd/cve-2026-43865
Reproducer per CVE-2026-43865 — istanza Apache Camel camel-hazelcast configurata di default con deserializzazione Java non sicura (RCE)
 open-flaw/cve-2025-23061
CVE-2025-23061 - Iniezione di comandi in Mongoose
 nanopathi/frameworks_av_aosp10_r33_cve-2020-0160
 nanopathi/external_aac_aosp10_r33_cve-2020-0451
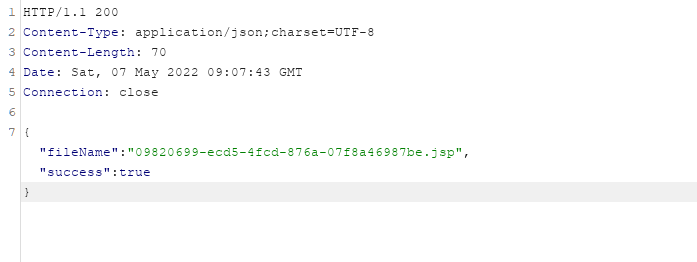 nanaao/cve-2022-30929
CVE-2022-30929 POC
 moritakaaz/cve-2026-12277
Plugin Frontend File Manager (WordPress) <= 23.6 - Eliminazione arbitraria di file non autenticata a RCE
 kaylertee/computer-security-equifax-2017
Una simulazione pratica di CVE-2017-5638 (Apache Struts2 RCE), che mostra la riproduzione dell'exploit, l'esecuzione di comandi a livello di sistema…
 izxci/cve-2026-9691
CVE-2026-9691: Integrazione per ActiveCampaign e Contact Form 7, WPForms, Elementor, Ninja Forms <= 1.1.1 PoC di PHP Object Injection non…
 darthvader-htb/cve-2018-6574
CVE-2018-6574
 d0n601/cve-2025-5961
Migrazione, Backup, Staging – WPvivid Backup & Migration <= 0.9.116 - Autenticato (Amministratore+) Caricamento Arbitrario di File
 cuijiung/jackson-cve-2020-36180
Exploit proof-of-concept per CVE-2020-36180, una vulnerabilità di deserializzazione di Jackson-databind che consente l'esecuzione remota di codice…
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve








