
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit

 moshuum/tf-log4j-aws-poc
Questo progetto dimostra una proof-of-concept della vulnerabilità log4j (CVE-2021-44228) su AWS utilizzando Terraform come Infrastructure-as-a-Code.
 oscerd/kroxylicious-pqc-filter
Un plugin filtro Kroxylicious che fornisce crittografia trasparente post-quantum (ML-KEM + AES-256-GCM) a livello di record per Apache Kafka, senza…
 gonsarrabia/minimus-junior-backend-exercise
Esercizio per candidati backend junior: creazione del pacchetto della CLI dasel (v3.3.1) con Melange, correzione della CVE-2026-33320 e creazione di…
 0xblackash/cve-2026-40175
CVE-2026-40175
 aman-sharma-dev/netsentryx
Una piattaforma di monitoraggio di rete basata su eventi che esegue cattura di pacchetti in tempo reale (Npcap), analisi del traffico a bassa latenza…
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
Serverless Framework MCP Server (CVE-2025-69256) Punteggio base: 9.4/10 → Punteggio potenziato CTT: 9.9/10 Una vulnerabilità critica di command…
 radyio/cve-2014-6271
Progetto di presentazione di una CVE (ShellShock) con pdf, dimostrazione tecnica e riproducibile.
 glutenfree69/zigraceexploit
CVE-2021-25741 POC in Zig
 scumfrog/fiberbreak
Strumento di sfruttamento React2Shell (CVE-2025-55182)
 regaan/cve-2026-33340
CVE-2026-33340: SSRF critica in lollms-webui /api/proxy - Falsificazione arbitraria di richieste senza autenticazione (CVSS 9.1)
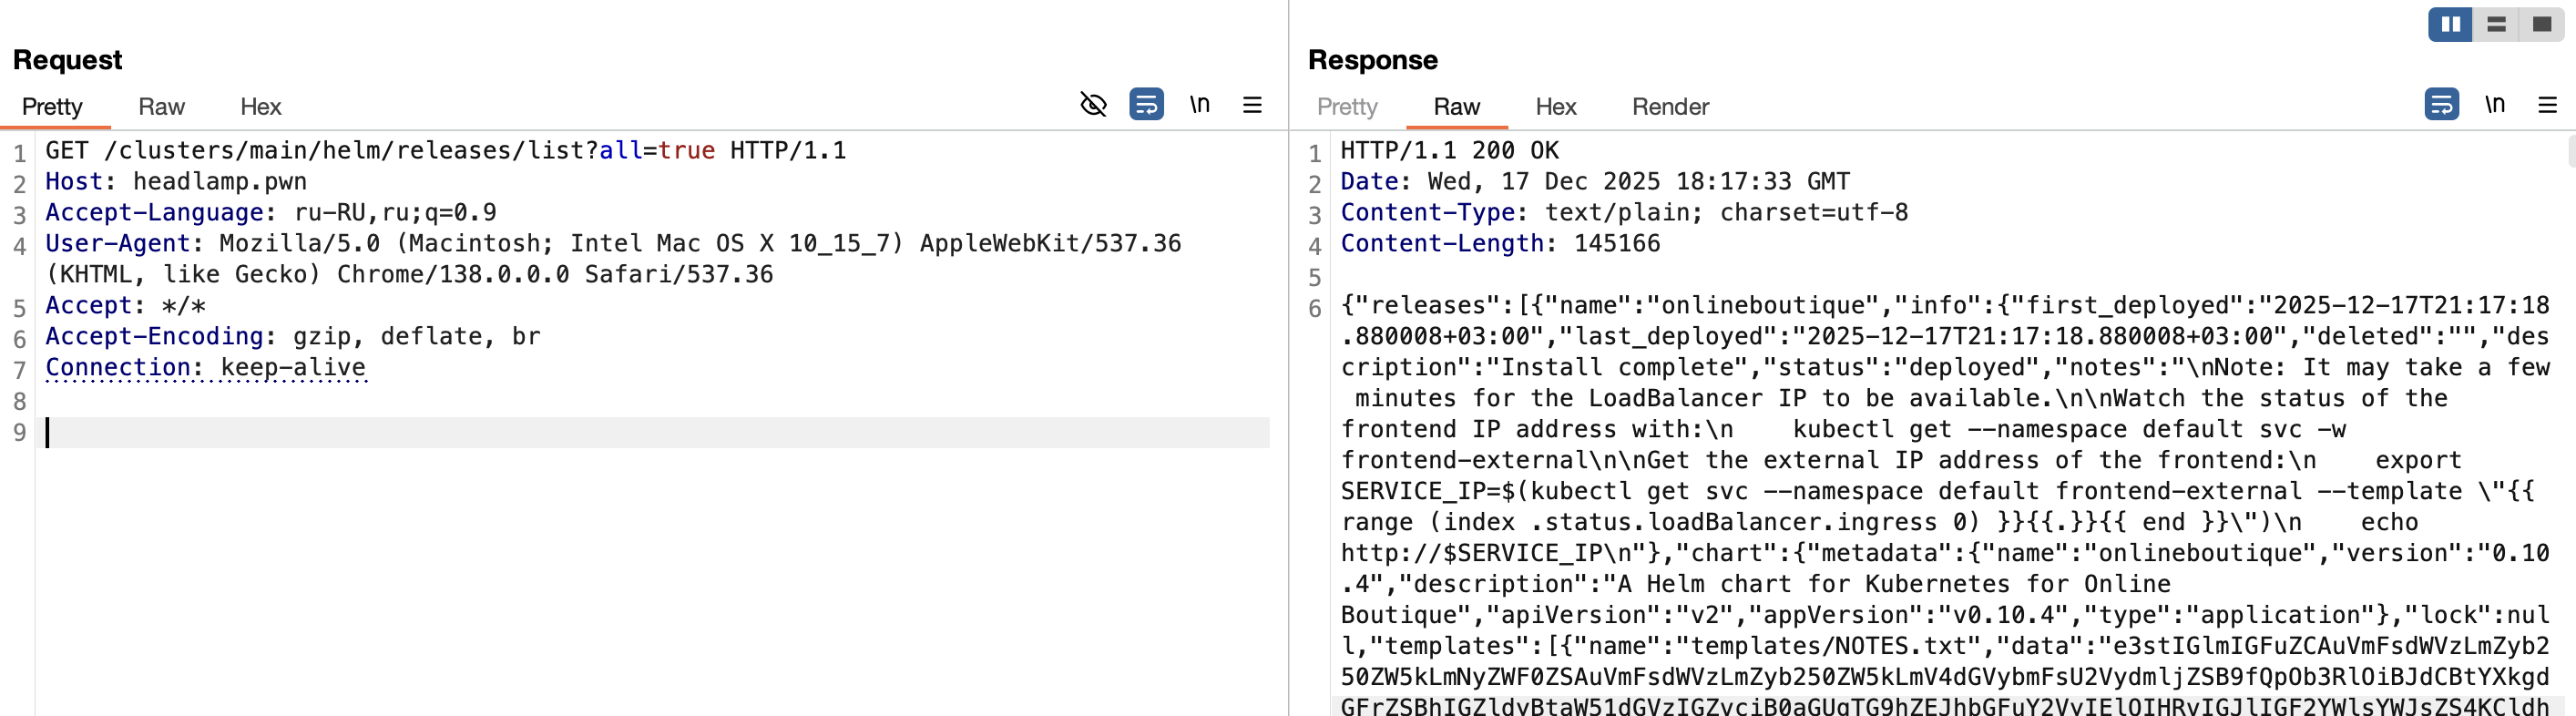 r0binak/cve-2025-14269
Exploit PoC per CVE-2025-14269
 poxsky/cve-2026-24516-digitalocean-rce.
Analisi tecnica e PoC per CVE-2026-24516: esecuzione di codice in modalità remota come root non autenticata in DigitalOcean Droplet Agent (CVSS 10.0).
 b0b0haha/cve-2026-29955
Proof-of-concept per CVE-2026-29955, una vulnerabilità di command injection in KubePlus kubeconfiggenerator che consente l'esecuzione remota di…
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 espone una falla critica in Azure Networking che consente agli attaccanti di elevare i privilegi e controllare il routing tra le…
 sudo-wp/sudowp-adminer
Uno strumento di gestione del database sicuro e zero-trust per WordPress. Corregge le vulnerabilità critiche SSRF (CVE-2021-21311) imponendo solo…
 pvharmo2/gha-lab-5511dc3f73
# Laboratorio di ricerca sulla sicurezza autorizzato che riproduce CVE-2026-45131 (richiesta pwn in .github/workflows/pull-request.yaml) — snapshot…
 chernandez321/cve-2025-9074-docker-escape
Questo script è per uso educativo e in ambienti autorizzati come HackTheBox. L'uso contro sistemi senza permesso esplicito è illegale.
 rrespxwnss/cve-2025-63571
Prova di concetto che dimostra Server-Side Request Forgery in ChatGPT, consentendo agli attaccanti di forzare l'IA a effettuare richieste HTTP…








