
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit

 tuskira/ai-agent-gateway
Gateway open-source che protegge, governa e osserva le chiamate agli strumenti MCP e il traffico LLM degli agenti AI, con autenticazione tramite API…

 invuls/pentest-projects/pcf
Toolkit open source, multipiattaforma e portatile per automatizzare processi di routine durante l'esecuzione di vari lavori di test!
 dhiyaneshgeek/my-presentation-slides
Raccolta di Tech Talk presentati da me :)
 zeroecco/holos
Strumento dichiarativo di orchestrazione di VM KVM/QEMU utilizzando file compose YAML. Gestisce stack multi-VM con cloud-init, SSH, PCI passthrough e…
 nccgroup/cloud_ip_ranges
Identifica gli indirizzi IP di proprietà dei provider cloud pubblici
 bcapptain/dockernymous
Uno script usato per creare un ambiente gateway/workstation tipo Whonix con contenitori Docker.
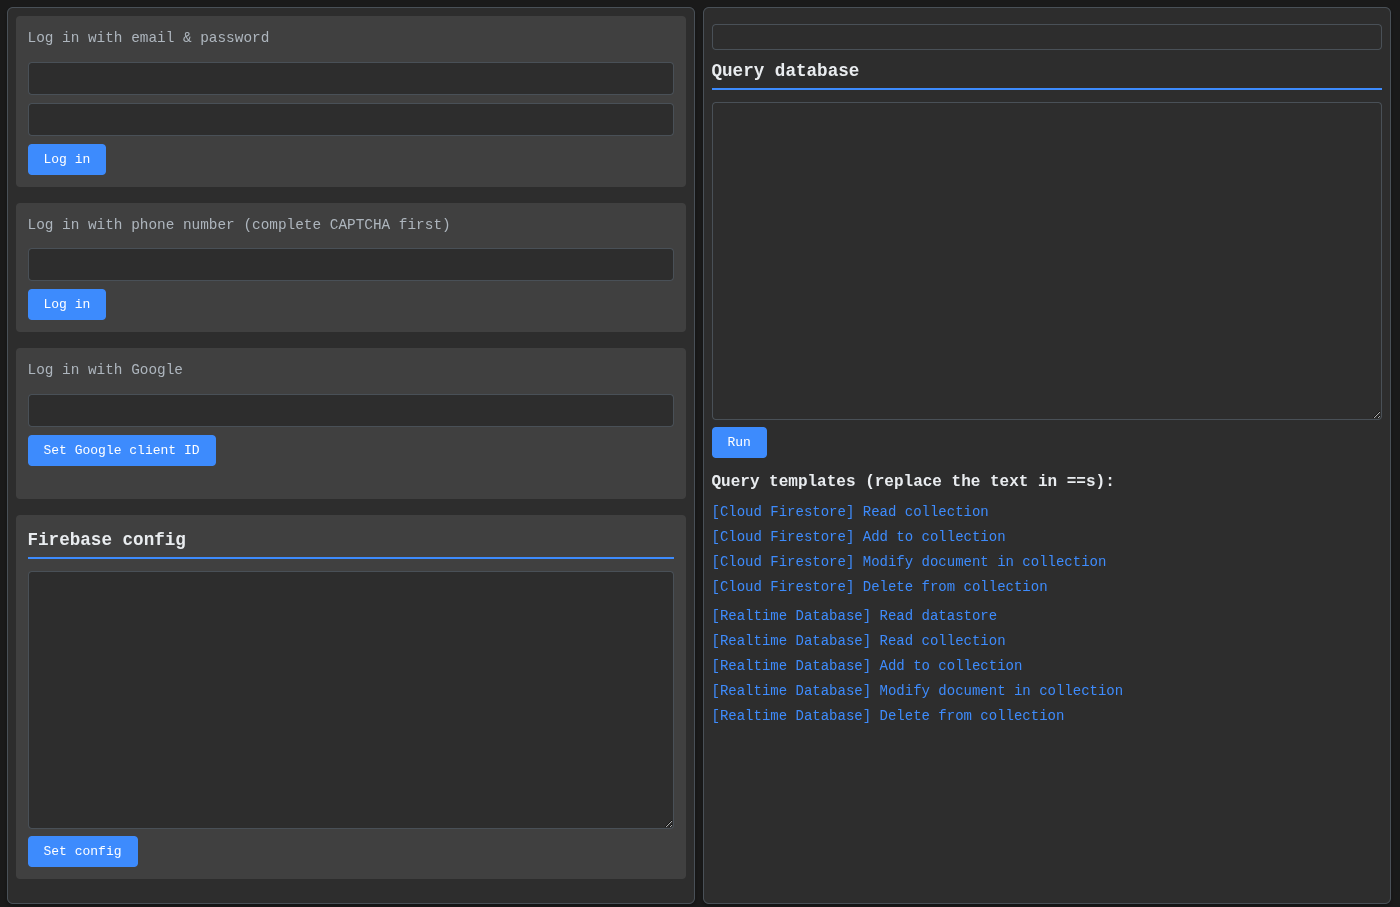 iosiro/baserunner
Uno strumento per esplorare i datastore Firebase.
 vectra-ai-research/derf
Framework basato su cloud per l'emulazione di attacchi, che esegue tecniche offensive e genera campioni di rilevamento ripetibili su AWS e GCP…
 guilherme-grimm/graph-go
Semplicemente nodi e grafi
 bombinisecurity/bombini
eBPF Security Monitoring and Sandboxing Agent Based on Aya
 fariszr/knocker
Knocker, un servizio di controllo accessi basato su knock per il tuo homelab
 linux-lock/bpflock
Strumento di sicurezza basato su eBPF per bloccare e monitorare macchine Linux. Limita le funzionalità del kernel, blocca l'esecuzione senza file,…
 davidhavoc/ayaflow
Un analizzatore di traffico di rete ad alte prestazioni basato su eBPF, scritto in Rust.
 paradoxis/adsyncdump-bof
Il BOF ADSyncDump è una porta di adconnectdump.py / ADSyncDecrypt di Dirk-Jan Mollema in un Beacon Object File (BOF) con zero dipendenze.
 jonrau1/syntheticsun
Framework di automazione della sicurezza serverless per AWS che acquisisce intelligence sulle minacce, applica rilevamento anomalie basato su ML…
 moloch--/leakdb
Ricerca di credenziali in chiaro Web-Scale NoSQL Idempotente Cloud-Native Big-Data Serverless
 kvesta/vesta
Un toolkit di analisi statica delle vulnerabilità e rilevamento della configurazione di cluster Docker e Kubernetes basato sulla penetrazione reale…
 tenable/escalategpt
Uno strumento basato sull'intelligenza artificiale per scoprire opportunità di escalation dei privilegi nelle configurazioni AWS IAM.








