#1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit
 anshumanbh/tko-subs
Uno strumento che può aiutare a rilevare e impossessarsi di sottodomini con record DNS morti.
 purpleteam-labs/purpleteam-tls-checker
Componente di verifica TLS di purpleteam
 purpleteam-labs/purpleteam-server-scanner
Componente di scansione del server di purpleteam
 purpleteam-labs/purpleteam-s2-containers
Contenitori della fase due
 purpleteam-labs/purpleteam-orchestrator
Componente di orchestrazione di purpleteam
 purpleteam-labs/purpleteam
Componente CLI di purpleteam
 flyniu666/ingress-nginx-0.21-1.19.5
basato su nginx 1.19.5 per correggere CVE-2018-16843, CVE-2018-16844, CVE-2019-9511, CVE-2019-9513 e CVE-2019-9516
 twistlock/k8s-cve-2020-8554-mitigations
Regole di ammissione di Prisma Cloud Compute per mitigare la CVE-2020-8554 di Kubernetes.
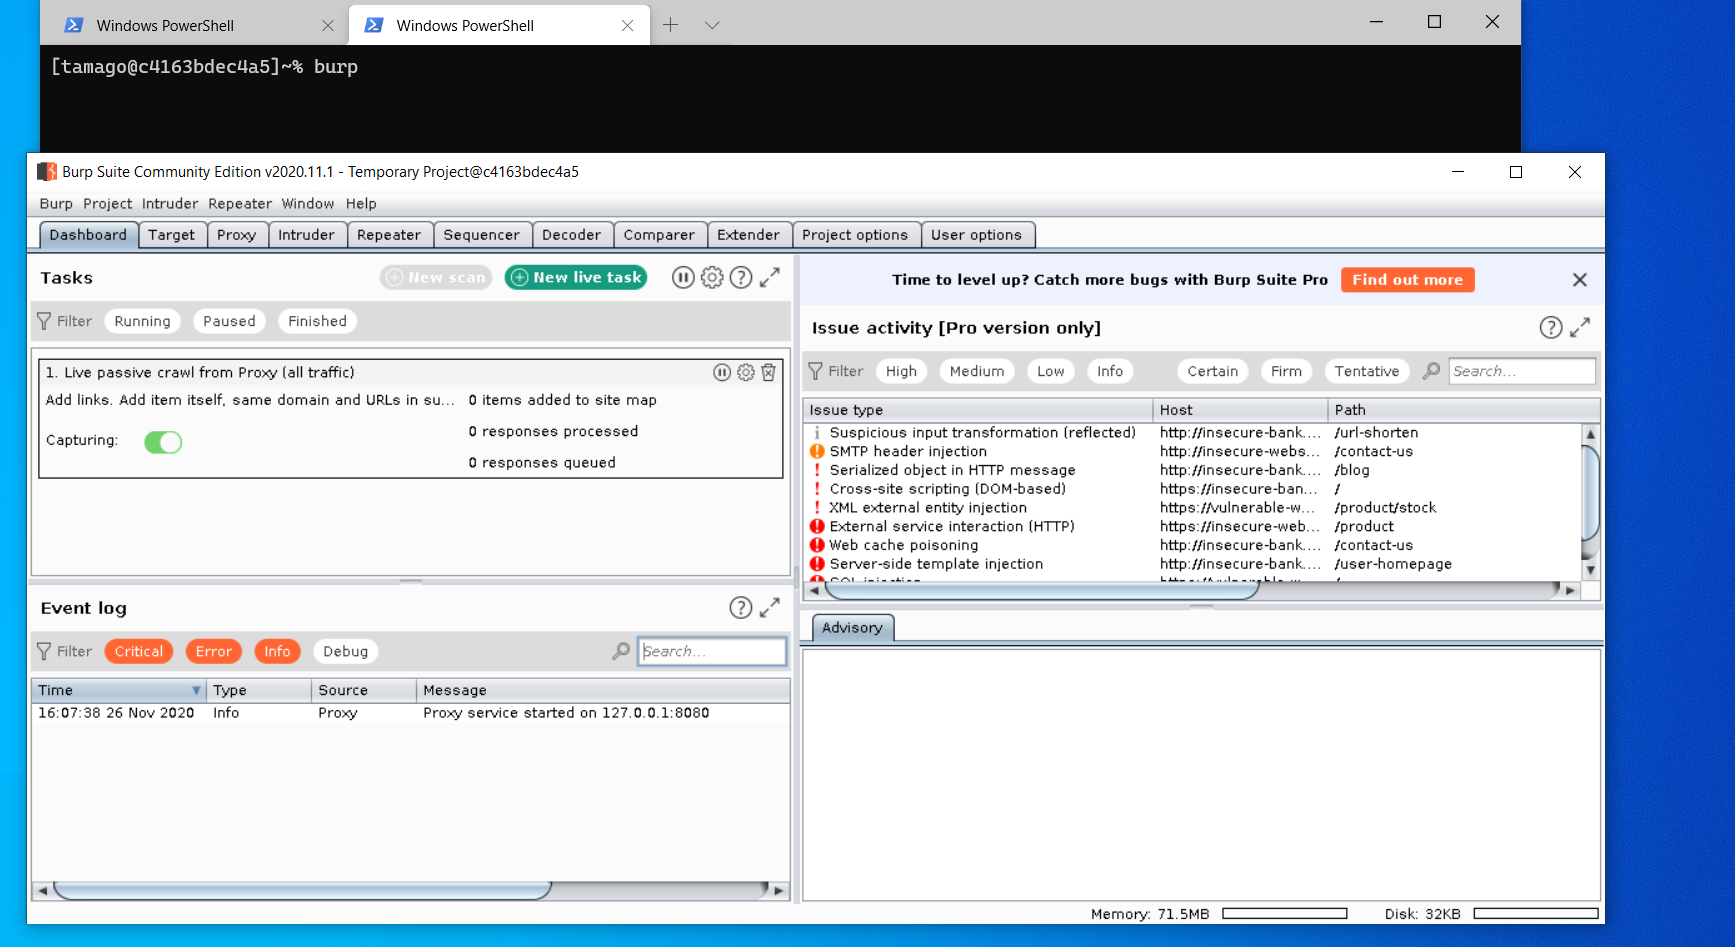 himazawa/bento
Bento Toolkit è un contenitore minimale basato su Fedora per test di penetrazione e CTF con la piacevole aggiunta di applicazioni GUI.
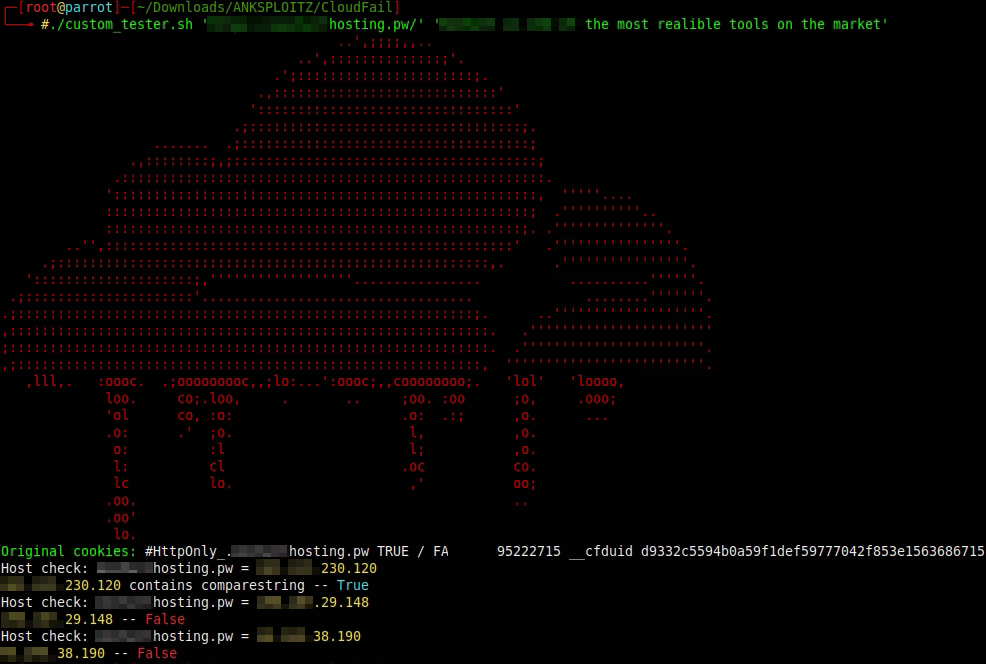 ank1036official/cloudcheck
Verifica utilizzando una stringa di test se è possibile un bypass DNS di Cloudflare tramite CloudFail.
 cashwilliams/cve-2019-14287-demo
Questo è un contenitore costruito a scopo dimostrativo che contiene una versione del comando sudo vulnerabile a CVE-2019-14287
 dev-sec/ansible-ssh-hardening
Questo ruolo Ansible fornisce numerose configurazioni SSH relative alla sicurezza, offrendo una protezione di base a tutto tondo.
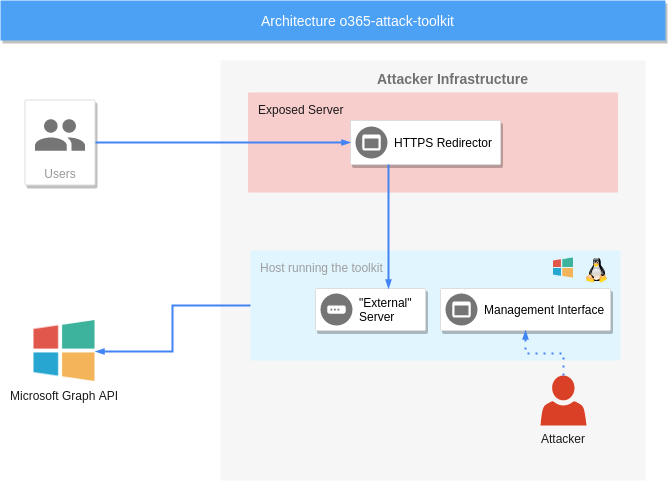 mdsecactivebreach/o365-attack-toolkit
Un toolkit per attaccare Office365
 medicean/vulapps
Costruisci rapidamente vari ambienti di vulnerabilità (Various vulnerability environment)
 rosehgal/dockerent
L'unico strumento open-source per analizzare vulnerabilità e problemi di configurazione di container Docker in esecuzione e reti Docker.
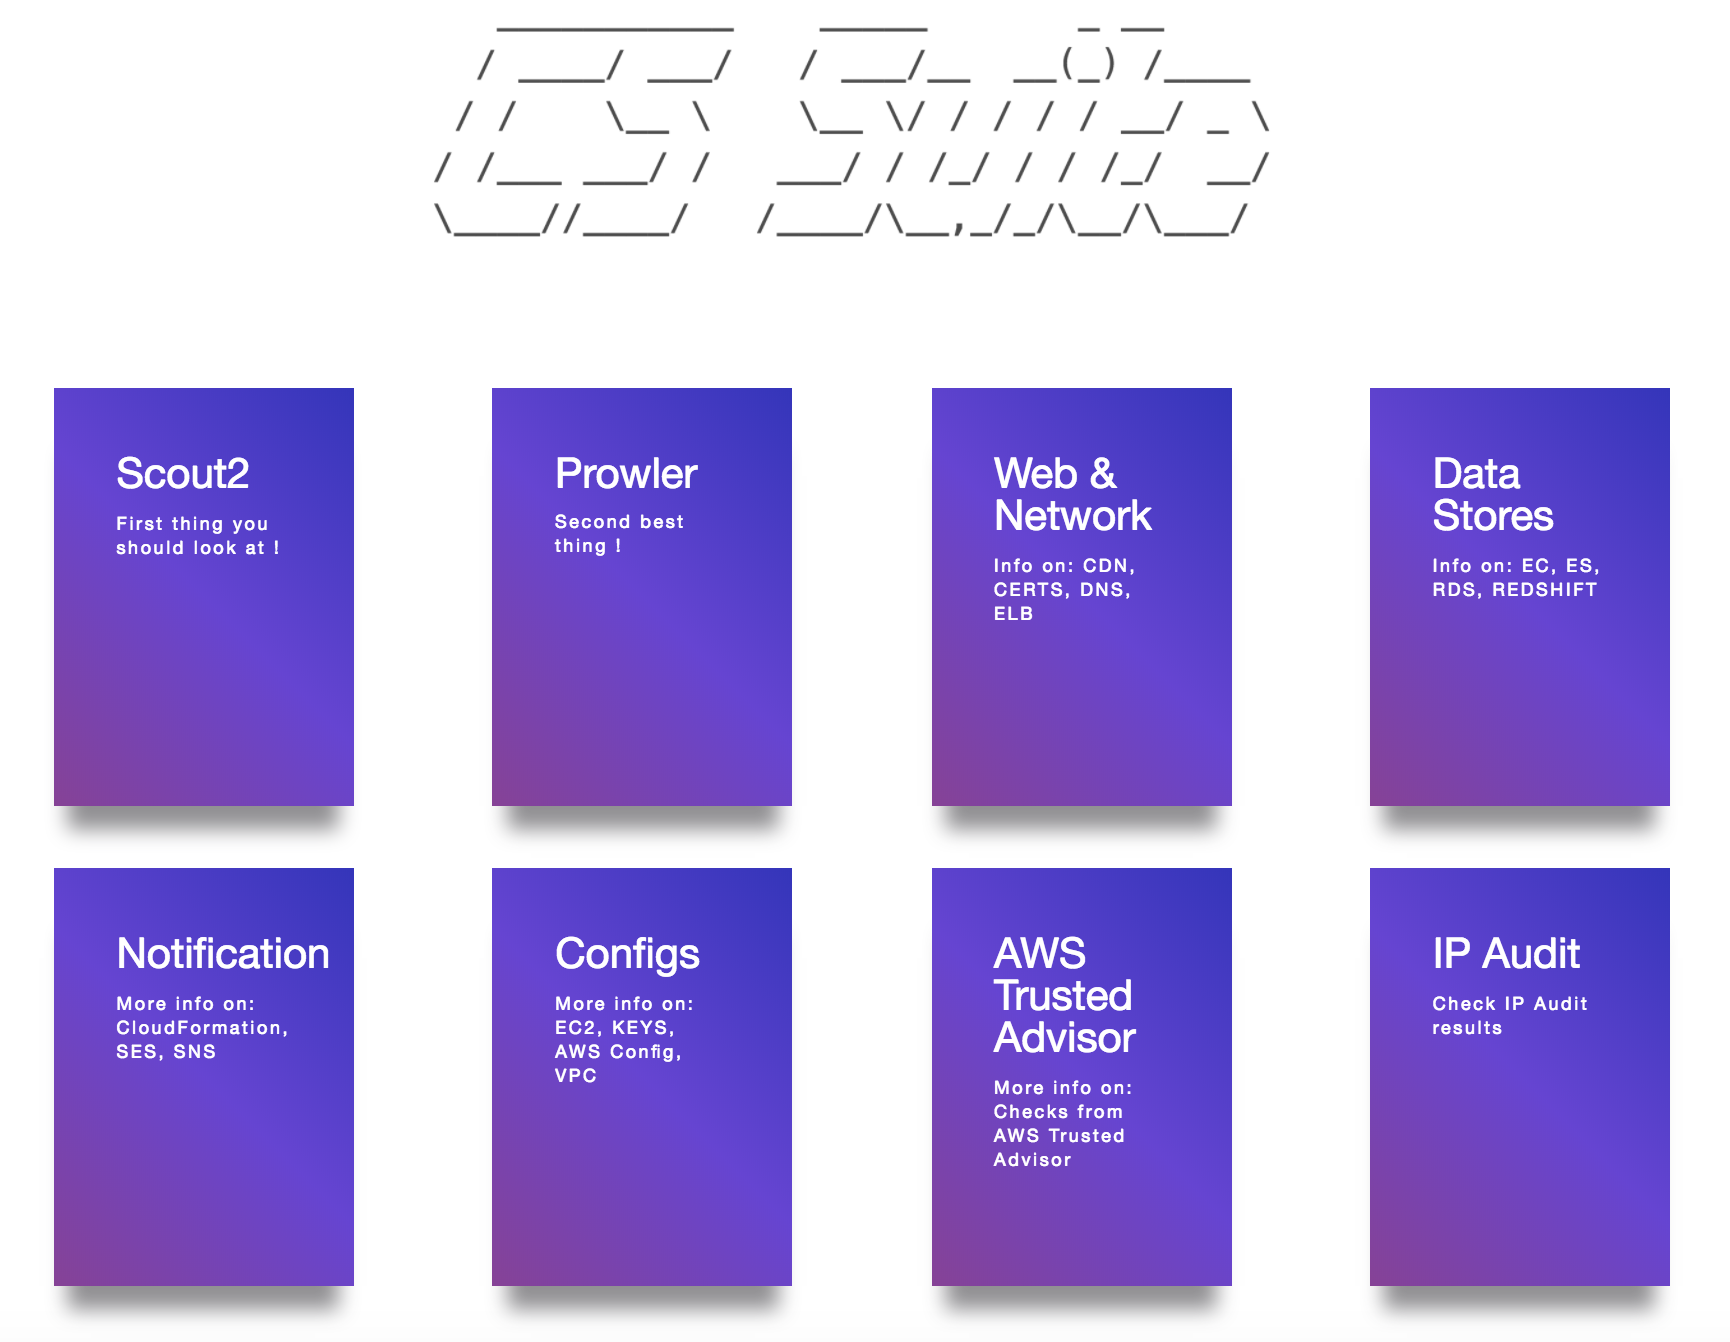 securityftw/cs-suite
Cloud Security Suite - Strumento unico per auditare la postura di sicurezza dell'infrastruttura AWS/GCP/Azure.
 nccgroup/sfpoldevchk
Controllore delle deviazioni delle policy Salesforce
 tmobile/pacbot
PacBot (Bot delle Policy come Codice)