
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit

 snyk/cli
Snyk CLI esegue la scansione e il monitoraggio dei tuoi progetti per vulnerabilità di sicurezza.
 initstring/cloud_enum
Strumento OSINT multi-cloud. Enumera risorse pubbliche in AWS, Azure e Google Cloud.
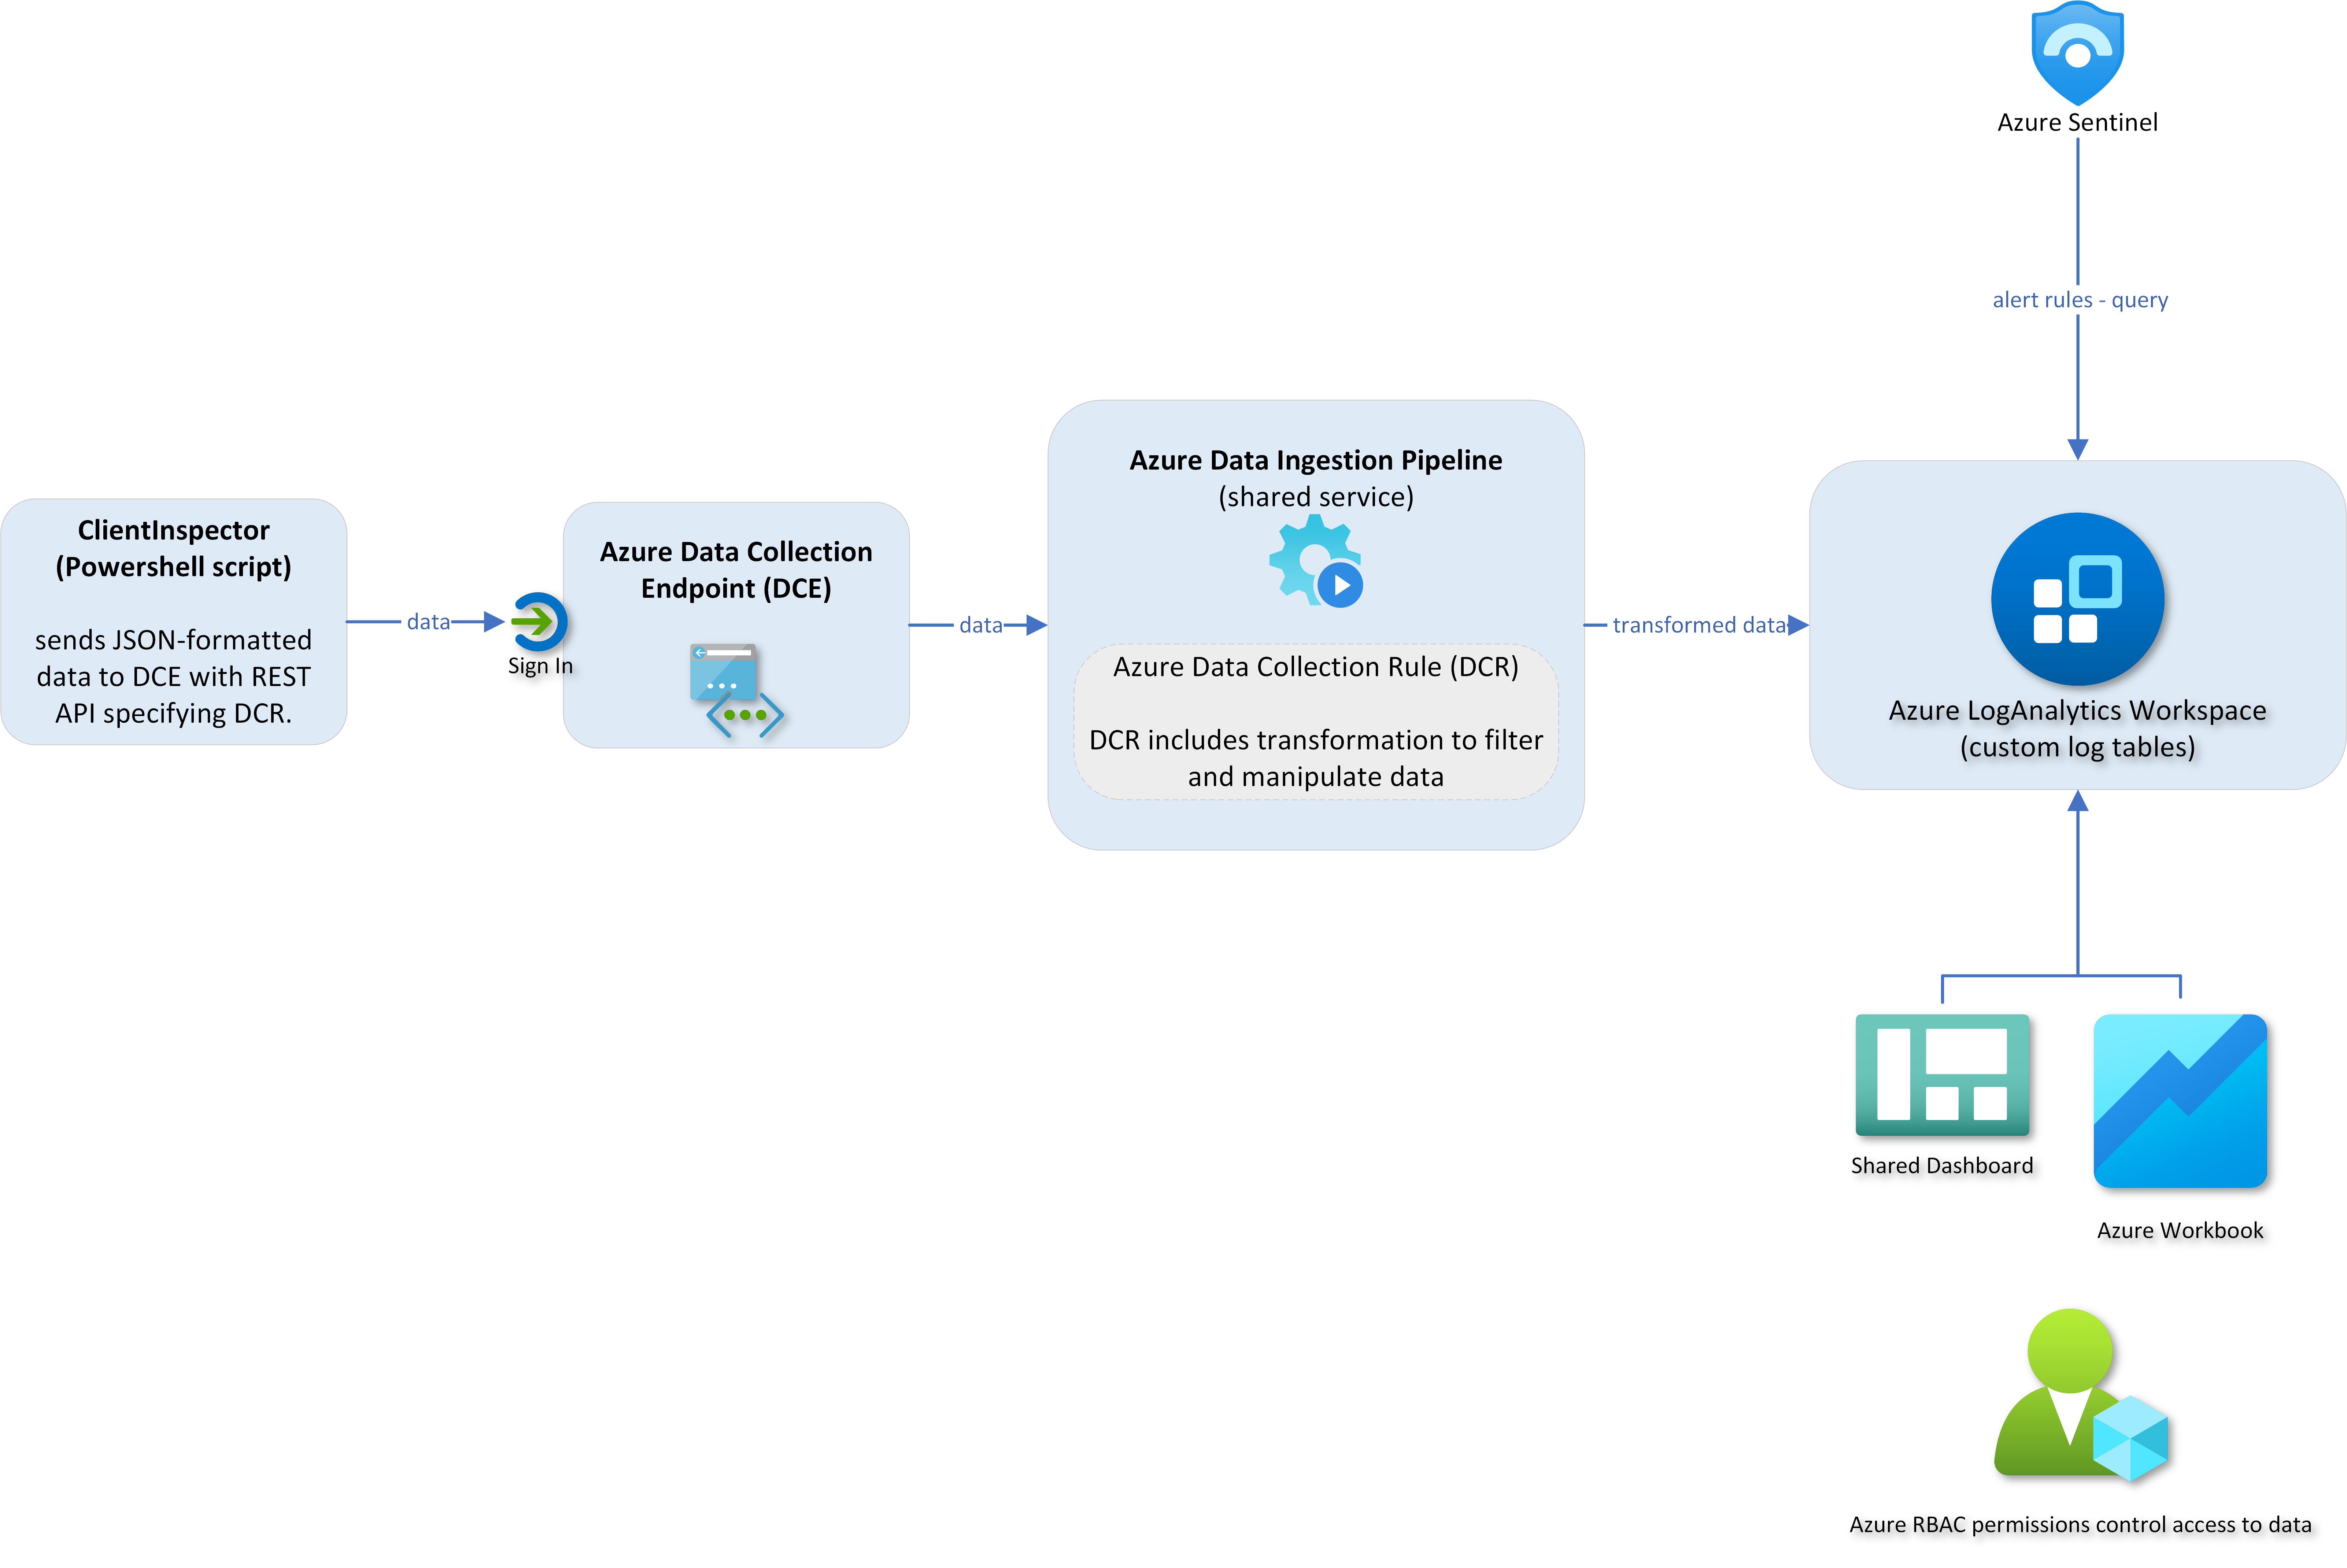 knudsenmorten/clientinspectorv2
Strumento di inventario client e rilevamento delle derive basato su Azure che raccoglie dati di configurazione di Windows (antivirus, patching,…
 rolix44/kubestroyer
Strumento di sfruttamento per Kubernetes basato su Go che scansiona le porte esposte e sfrutta le configurazioni errate del cluster, inclusi RCE…
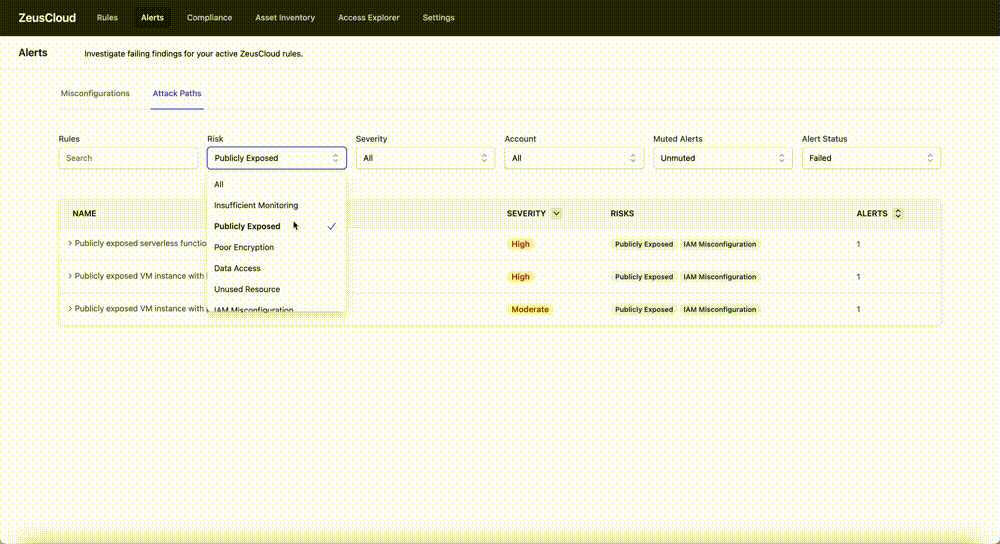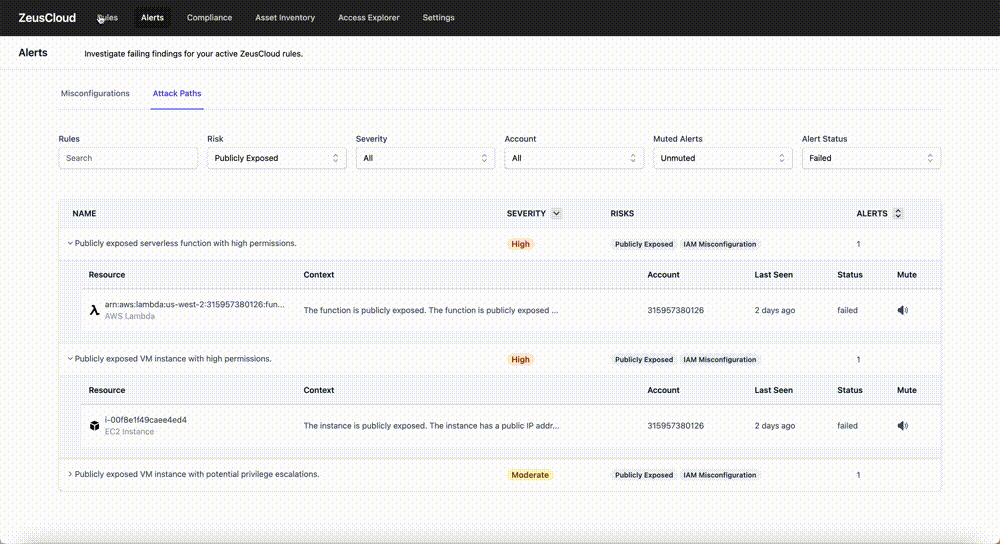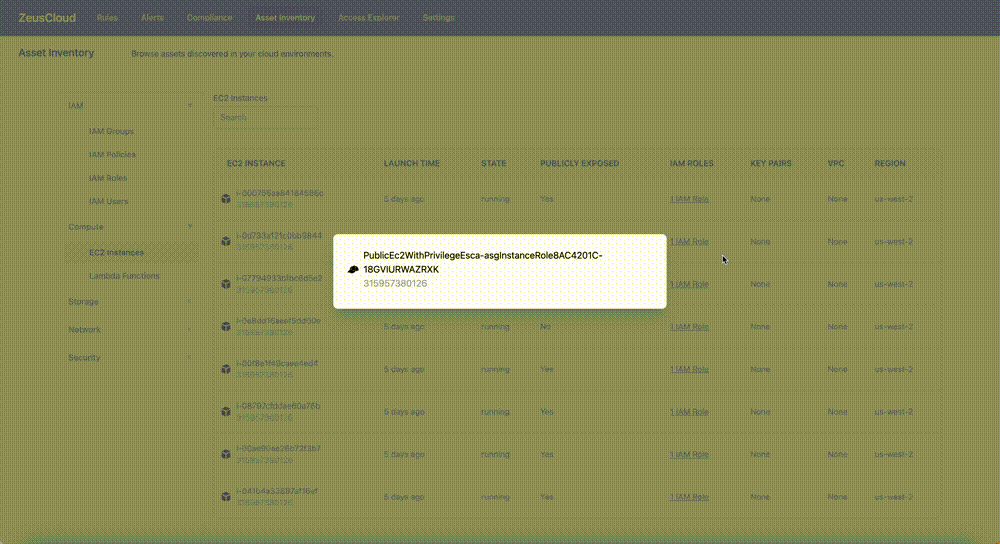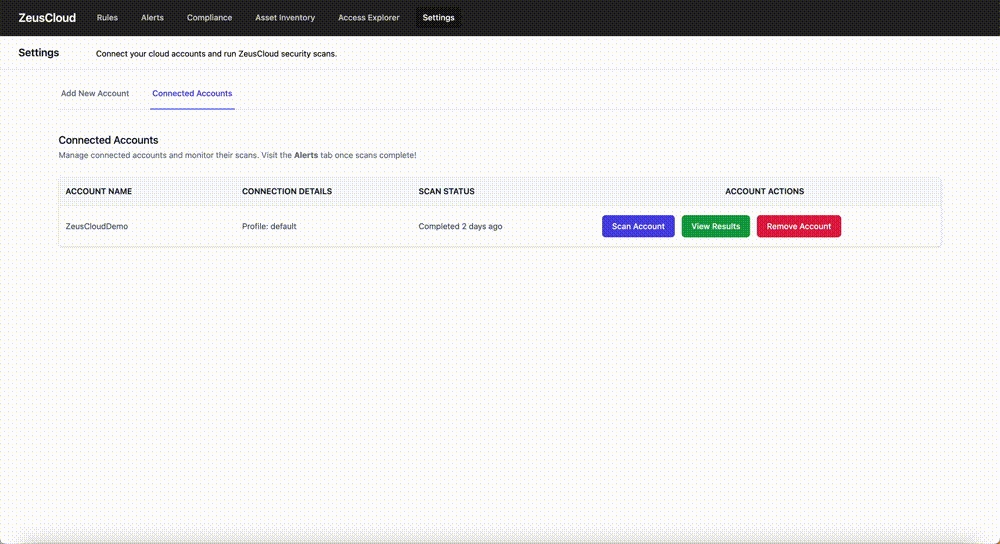 zeus-labs/zeuscloud
Piattaforma di sicurezza cloud open-source che scopre percorsi di attacco, identifica configurazioni errate, visualizza l'accesso IAM e fornisce…
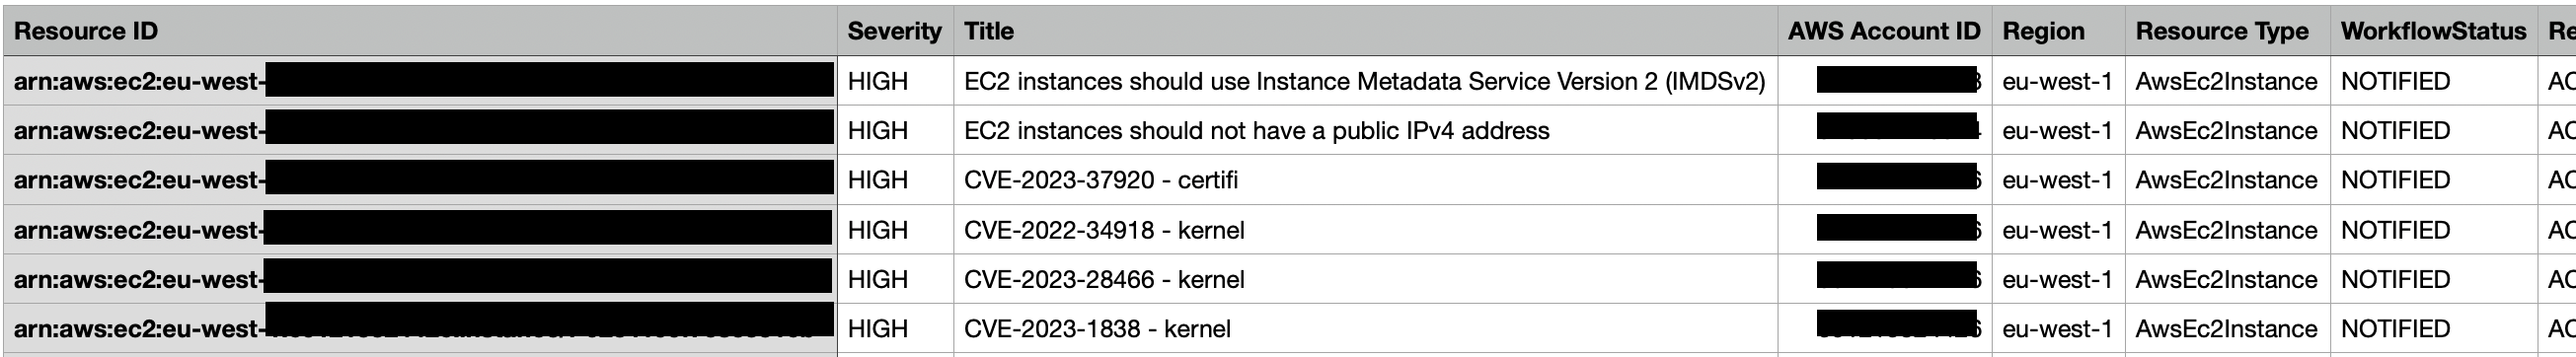 gabrielsoltz/metahub
Strumento automatizzato per l'arricchimento dei risultati di sicurezza e la valutazione dell'impatto per AWS. Arricchisce i dati sulle vulnerabilità…
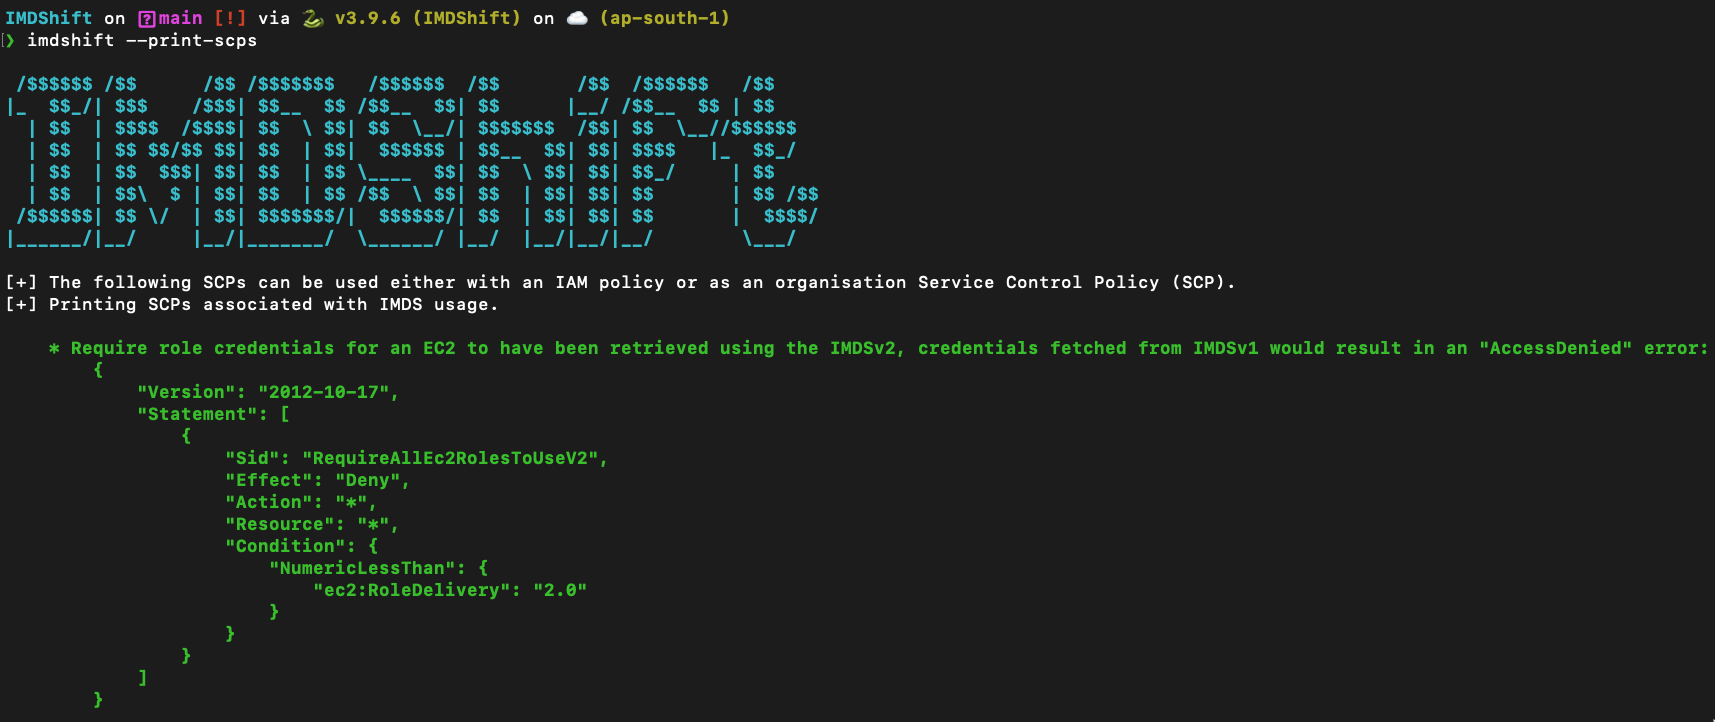 ayushpriya10/imdshift
Automatizza la migrazione dei carichi di lavoro AWS da IMDSv1 a IMDSv2 per mitigare gli attacchi SSRF. Rileva l'utilizzo di IMDSv1 su EC2, ECS, EKS,…
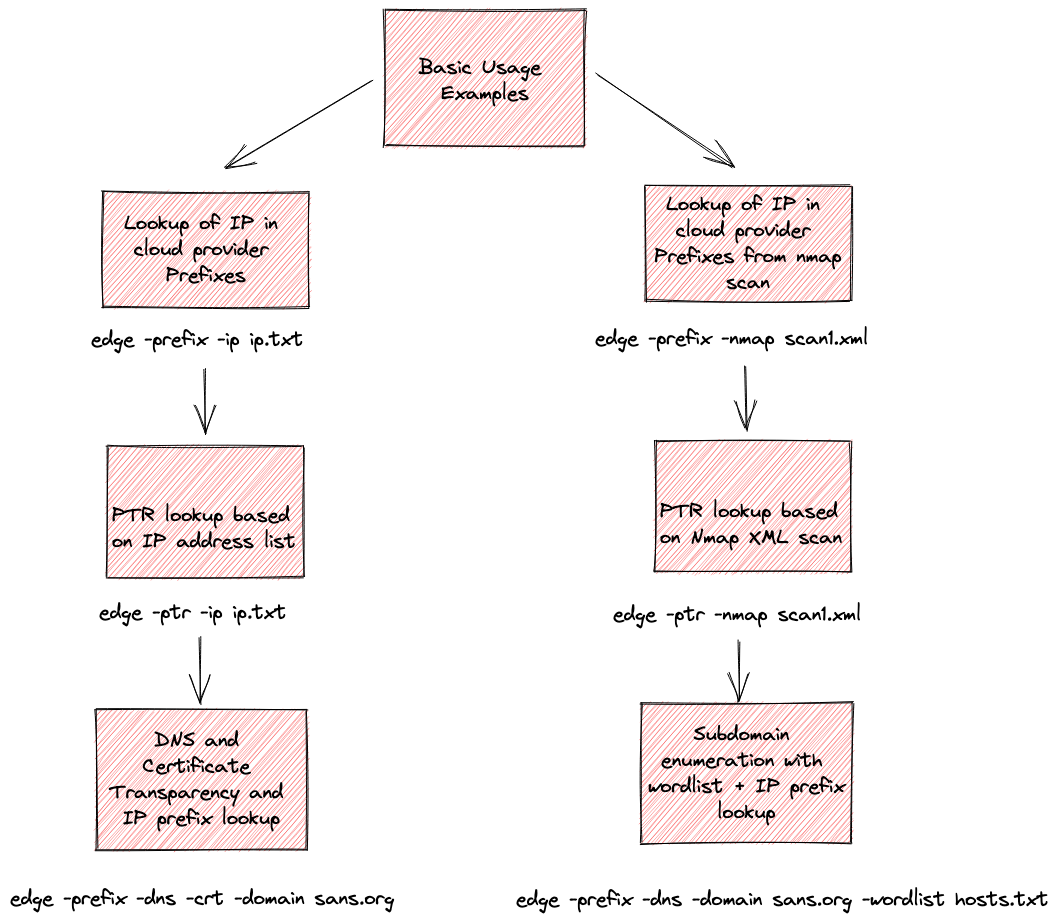 iknowjason/edge
Whois per il Cloud: Strumento di ricognizione per l'attribuzione dei provider cloud. Supporta AWS, Azure, Google, Cloudflare e Digital Ocean.
 9rnt/poro
Analizza gli asset pubblicamente accessibili nel tuo ambiente cloud AWS
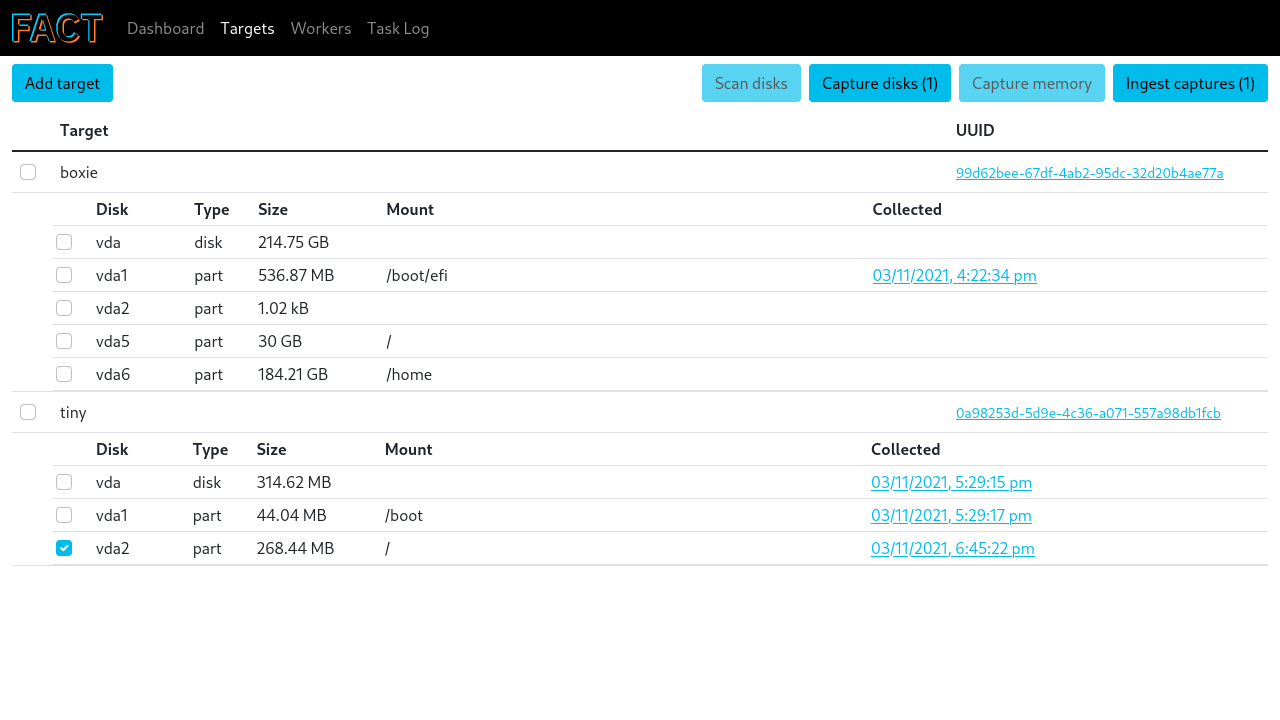 unicornunicode/fact
Raccoglie, elabora e visualizza dati forensi da cloud e cluster di macchine on-premise per la risposta agli incidenti e le indagini digitali.
 bytedance/elkeid
Elkeid è una soluzione open source in grado di soddisfare i requisiti di sicurezza di vari carichi di lavoro come host, container e K8s, e…
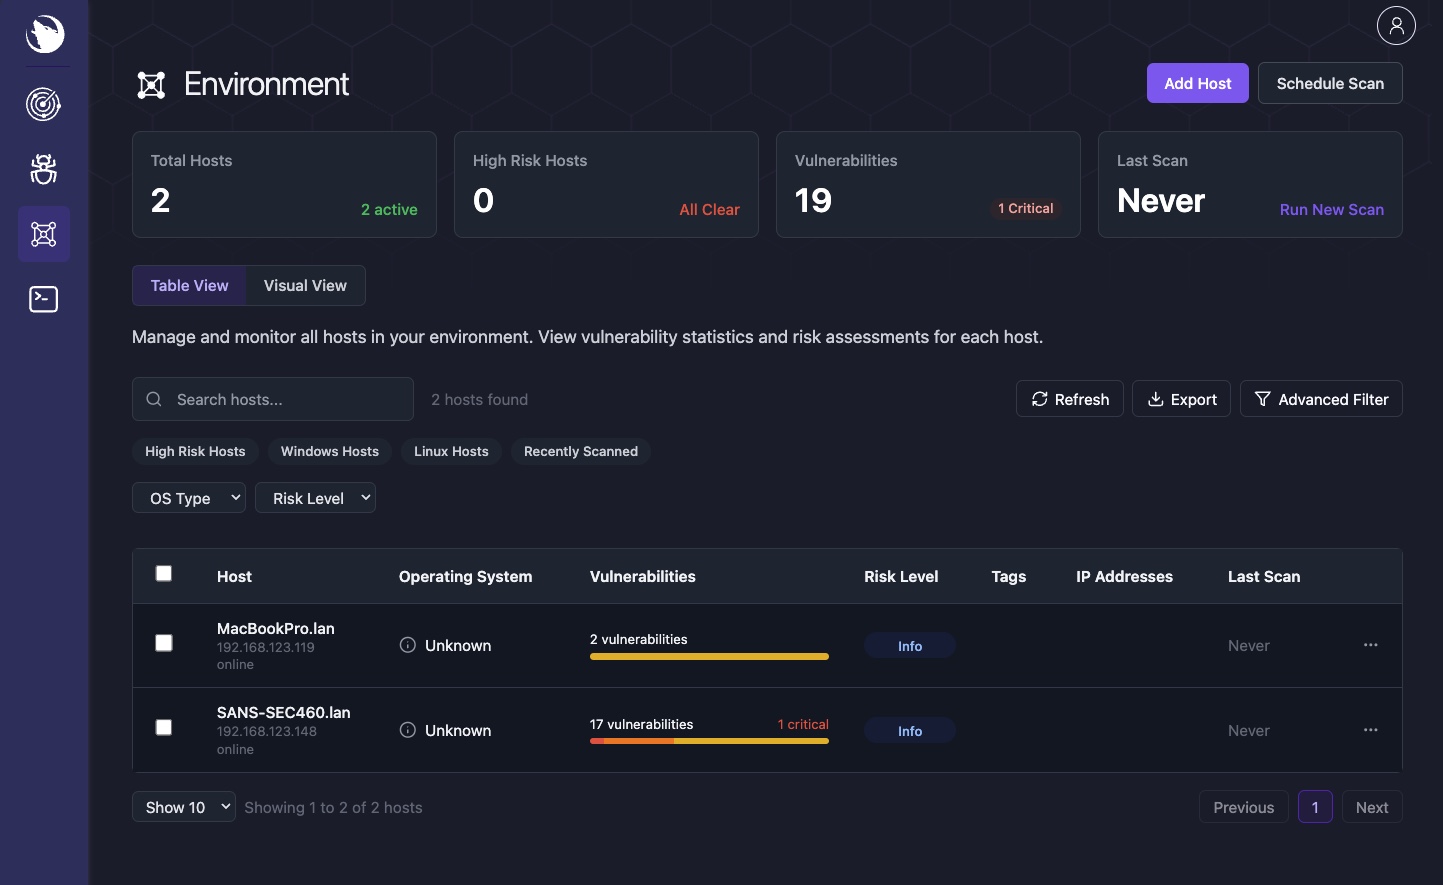 siriusscan/sirius
Scanner di vulnerabilità open-source con rilevamento automatico della rete, rilevamento basato su CVE, punteggio CVSS, dashboard di rischio, agenti…
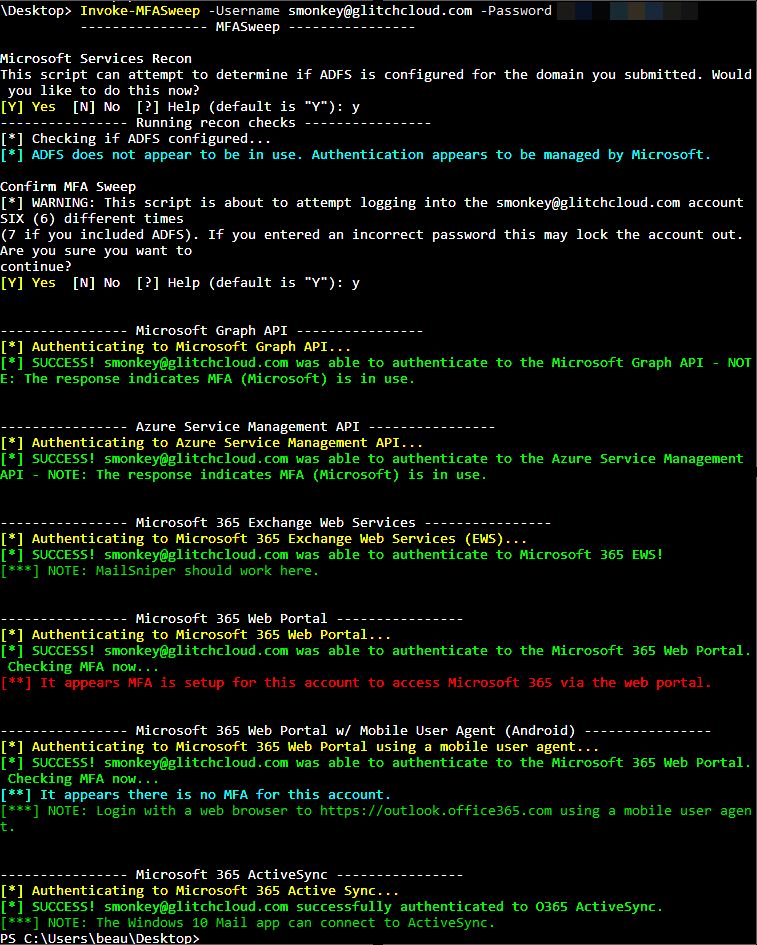 dafthack/mfasweep
Uno strumento per verificare se l'MFA è abilitato su più servizi Microsoft.
 404tk/cloudtoolkit
Toolkit autorizzato per la simulazione e validazione di avversari nel cloud
 metarget/k0otkit
k0otkit è una tecnica universale di post-penetrazione che può essere utilizzata in penetration test contro cluster Kubernetes.
 vectra-ai-research/maad-af
MAAD Attack Framework - Uno strumento di attacco per test di sicurezza semplici, veloci ed efficaci di M365 & Entra ID (Azure AD).
 mgeeky/packmypayload
Una PoC che impacchetta payload in contenitori di output per eludere il flag Mark-of-the-Web e dimostrare i rischi associati ai formati di file…
 xmcyber/xmgoat
Lab di sicurezza Azure basato su Terraform con ambienti intenzionalmente malconfigurati per la pratica pratica di attacco e compromissione. Include…








