
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 karm/cve-2015-8710
Riproduttore per Windows/Linux
 wise-security/cve-2025-69599
Proof-of-concept exploit per CVE-2025-69599, che dimostra un elemento di percorso di ricerca non controllato nei binari rvia e ndtrack di RayVentory…
 3dluvr/new-lib3mf.dll-for-meshmixer
Precompilato lib3mf.dll per MeshMixer che include una patch backportata per CVE-2021-21772 e zlib 1.3.1
 graypixel2121/cve-2025-57489
Analisi tecnica e proof-of-concept exploit per CVE-2025-57489, una vulnerabilità di escalation dei privilegi in SuperDuper! v3.10 attraverso un…
 0xxa/google-poc
Questo repository contiene le istruzioni per riprodurre CVE-2025-13425: una vulnerabilità di dereferenziazione di puntatore nullo / superamento degli…
 furyutei/cve-2015-0235_ghost
Exploit in C per la vulnerabilità GHOST di glibc (CVE-2015-0235) che consente l'esecuzione remota di codice tramite buffer overflow nelle funzioni…
 joakimbulow/cve-2026-23907
Proof-of-concept exploit per la vulnerabilità di path traversal in Apache PDFBox (CVE-2026-23907), che dimostra la scrittura arbitraria di file…
 mohitsinghpapola/cve-2023-20052
Build Docker fisso per l’exploit XXE CVE-2023-20052 di ClamAV. Risolve gli errori di compilazione di OpenSSL 3.0 utilizzando Ubuntu 18.04 con OpenSSL…
 bengabay1994/cve-2021-21551-poc
Questa repo contiene una PoC che ho realizzato durante l'analisi cieca del driver dbutil_2_3.sys alla ricerca di vulnerabilità. È stata creata…
 tiran/cve-2018-8970
Demo per https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 leorivass/jq-els-backport-cve-2025-48060
Backportata la correzione upstream per CVE-2025-48060 (heap buffer overflow in jv_string_empty) a jq 1.6.
 tronciuvlad/cve-2024-26475
Un problema in radareorg radare2 v.0.9.7 fino a v.5.8.6 e corretto nella v.5.8.8 consente a un attaccante locale di causare un denial of service…
 alvarosr/cve-2025-5548
Analisi tecnica documentata e sfruttamento controllato di CVE-2025-5548 in FreeFloat FTP Server, che copre la configurazione del laboratorio,…
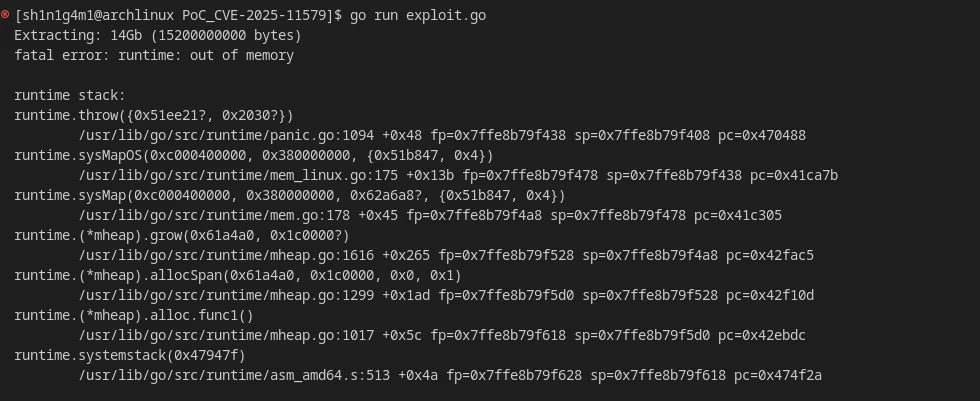 shinigami-777/poc_cve-2025-11579
Proof-of-concept exploit per CVE-2025-11579, una vulnerabilità denial-of-service in rardecode che provoca un crash per esaurimento della memoria…
 shinycolumn/cve-2025-56802
Vulnerabilità di generazione e gestione delle chiavi AES-CFB nell'applicazione desktop Reolink
 bilalclicksafe/cve-2025-60595
SPH Engineering UgCS 5.13.0 è vulnerabile all'esecuzione arbitraria di codice. Questo è il riferimento pubblico da utilizzare sul sito CVE.
 thunderstrike9090/conflicker_analysis_scripts
Script per analizzare il worm Conflocker che sfrutta la famosa vulnerabilità netapi (CVE-2008-4250) cioè MS08-067
 rvermeulen/codeql-cve-2022-35737
Una query CodeQL per trovare CVE 2022-35737








