
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 cobbbex/cisco-asa-vulnerability-research
Reverse engineering sistematico del binario lina di Cisco ASA per scoprire e analizzare vulnerabilità di corruzione della memoria, incluse…
 m507/cve-2017-13156
Per determinare se un APK è vulnerabile a CVE-2017-13156
 themalwareguardian/cve-2025-4275
Analisi e sfruttamento di CVE-2025-4275 (Hydr0ph0bia), una debolezza della catena di fiducia del Secure Boot in cui le variabili del firmware vengono…
 open-flaw/cve-2026-2005
PoC di heap buffer overflow in pgcrypto di PostgreSQL che dimostra la CVE-2026-2005: RCE con privilegi limitati ed escalation dei privilegi a…
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Analisi per caricatore di shellcode stage1 da hacking
 eddinos2/cve-2026-64705
Analisi delle cause profonde e proof-of-concept per CVE-2026-64705, un overflow dell'heap del kernel macOS HFS xattr. Include un'immagine HFS+…
 themalwareguardian/cve-2025-3052
Ricerca su CVE-2025-3052, una vulnerabilità del firmware Insyde che espone una primitiva di scrittura arbitraria in grado di modificare puntatori…
 v3cn4x00/poc-cve-2025-66034
Exploit automatizzato per CVE-2025-66034, che combina path traversal e iniezione XML in fontTools varLib per ottenere l'esecuzione remota di codice…

 d0c-s4vage/resmack-fuzz-test
Questo è un progetto sperimentale per [resmack](https://gitlab.com/d0c-s4vage/resmack) per determinare i migliori metodi per instrumentare i processi…
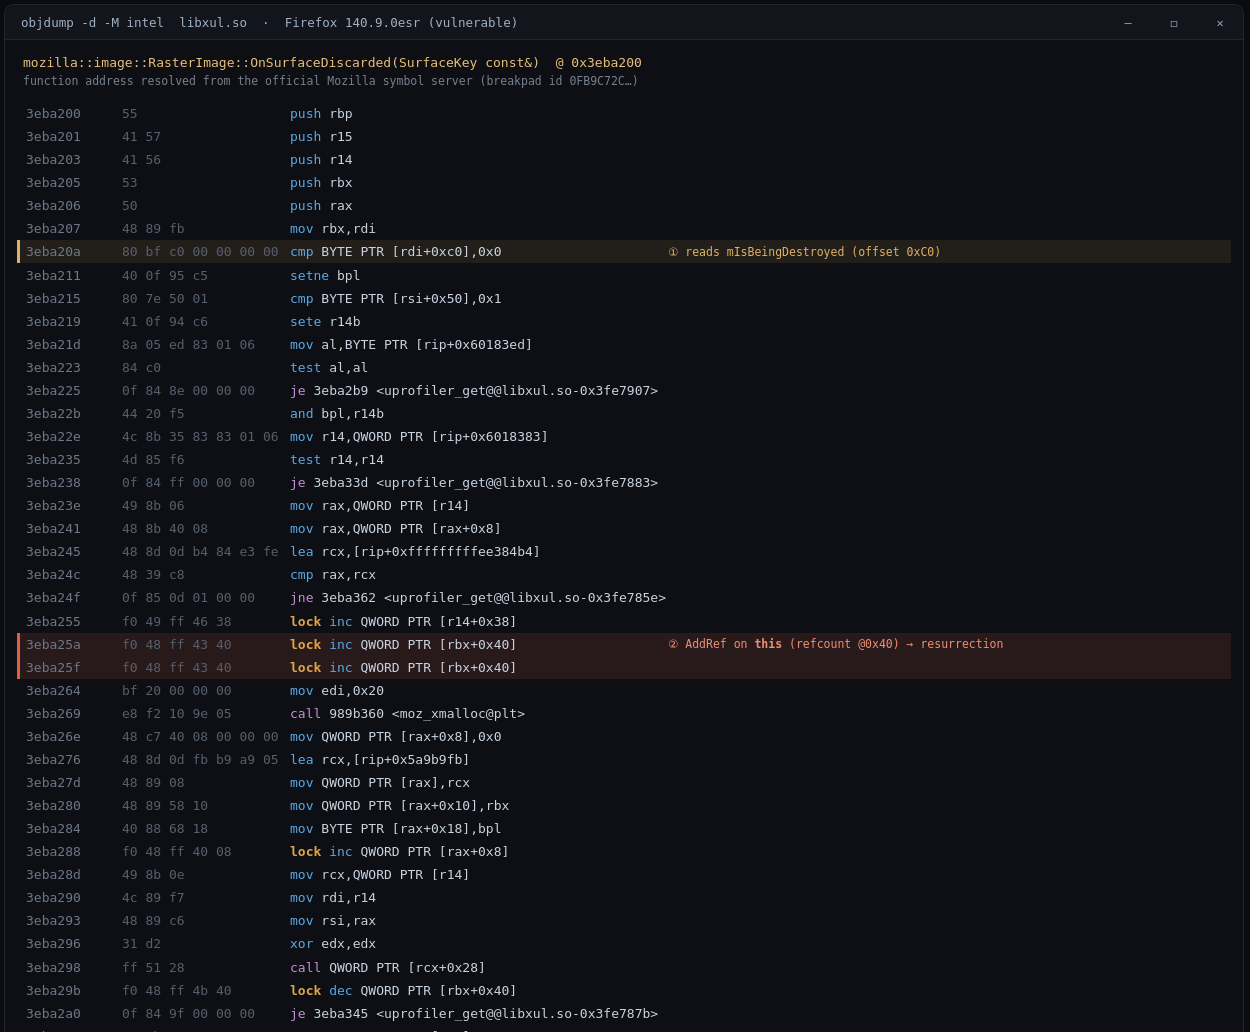 defineid/revenant
CVE-2026-74943, uso dopo la liberazione in Firefox RasterImage (sec-high)
 playboisk8/poc-cve-2017-8464-opencalculator
Sfruttare la vulnerabilità .lnk e i meccanismi di gestione del sistema operativo riguardanti explorer.exe e le unità USB.
 binaryhardening/cfgrip
Disassembla binari PE/ELF x86/x64, risolve rami indiretti tramite GOT, tabelle di salto e tracciamento dei registri, ed esporta il grafico completo…
 murf-xd/cve-2023-20768
Analisi CVE del kernel Android e PoC per una confusione di tipo (type confusion) nell'allocatore ION di MediaTek, che copre il diffing della causa…
 oitapps/find-vulnerableelectronversion
Scansiona un eseguibile e determina se è stato confezionato in una versione di Electron vulnerabile alla vulnerabilità Chromium CVE-2023-4863/…
 davidbuchanan314/cve-2017-13672
PoC per CVE-2017-13672 (lettura fuori dai limiti nel driver VGA Cirrus di QEMU, che causa DoS)
 partywavesec/invesalius3_vulnerabilities
InVesalius ha scoperto una CVE. CVE-2024-42845, CVE-2024-44825
 themalwareguardian/cve-2024-7344
Ricerca tecnica su un bypass di UEFI Secure Boot causato da un caricatore PE personalizzato non sicuro, comprendente analisi delle cause alla radice,…
 infobyte/isa_recovery
ISA Recupero








