
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 syss-research/wcfproxy
Un proxy per il traffico WCF basato su net.tcp.
 mdshoaibuddinchanda/zombieguard
Rilevamento basato su ML di attacchi di evasione dell'intestazione degli archivi Zombie ZIP (CVE-2026-0866)
 gmh5225/awesome-mba
Elenco di risorse booleano-aritmetiche miste
 misterdengi/cve-2026-1801c
Analisi statica di reverse-engineering delle euristiche di input di movimento nel motore Source 2, che identifica casi limite strutturali…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Toolkit per l'esecuzione remota di codice non autenticata.
 yo-yo-yo-jbo/macos_xprotect
Approfondimento didattico sulla protezione integrata di Apple contro il malware: database delle firme, regole YARA, integrazione con Gatekeeper,…
 xd20111/cve-2026-55200
Analisi dettagliata di una vulnerabilità critica di scrittura fuori dai limiti pre-autenticazione in libssh2 che porta all'esecuzione remota di…
 bigbiuewhale/cve-2026-98432-kernel-upgrade
Aggiornamento sicuro del kernel per CVE-2026-98432 su Ubuntu 24.04 con NVIDIA, e un'analisi del bug
 huiwen-yayaya/cve-2023-4863
Riproduzione e sfruttamento di CVE-2023-4863, un heap-buffer-overflow nel costruttore di tabelle di Huffman di libwebp, con immagini WebP…
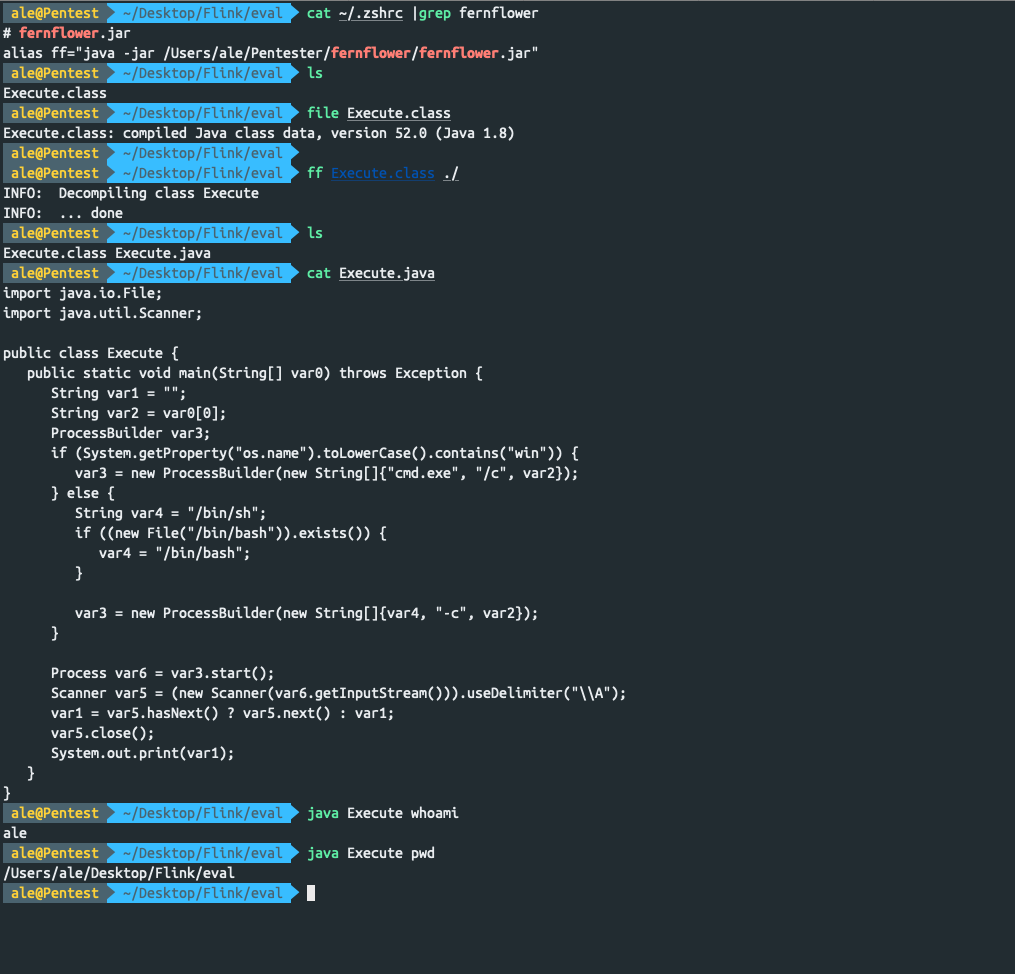 jas502n/fernflower
Decompila rapidamente i file class nel terminale
 somisomair/cve-2026-20698-pf_route-heap-overflow
CVE-2026-20698: heap overflow del kernel XNU tramite PF_ROUTE RTA_GENMASK. PoC e analisi. Scoperto in modo indipendente.
 gmh5225/memtools
Strumento di lettura e scrittura della memoria Windows Linux DMA, Dump, Direct, inject
 nazeeh111/capsulith
Run preserved ARM64 code in Node or a browser and inspect its image output and memory.

 renich/pyrite
Hardware-bound & Cloud-gated binary execution, cryptographic provenance, and anti-tamper envelope sealing for Crystal.
 gmh5225/antidbg-unabomber
Idea migliorata VMP (vecchio AmogusPlugin)
 jnschaeffer/cve-2022-44268-detector
Rileva immagini che probabilmente sfruttano CVE-2022-44268
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - Analisi completa, causa principale, PoC e roadmap di sfruttamento RCE
 demining/phoenix-rowhammer-attack-cve-2025-6202
# Attacco Phoenix Rowhammer: Rischio Sistemico di Compromissione delle Chiavi Private dei Portafogli Bitcoin nell'Infrastruttura Blockchain Globale a…








