
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
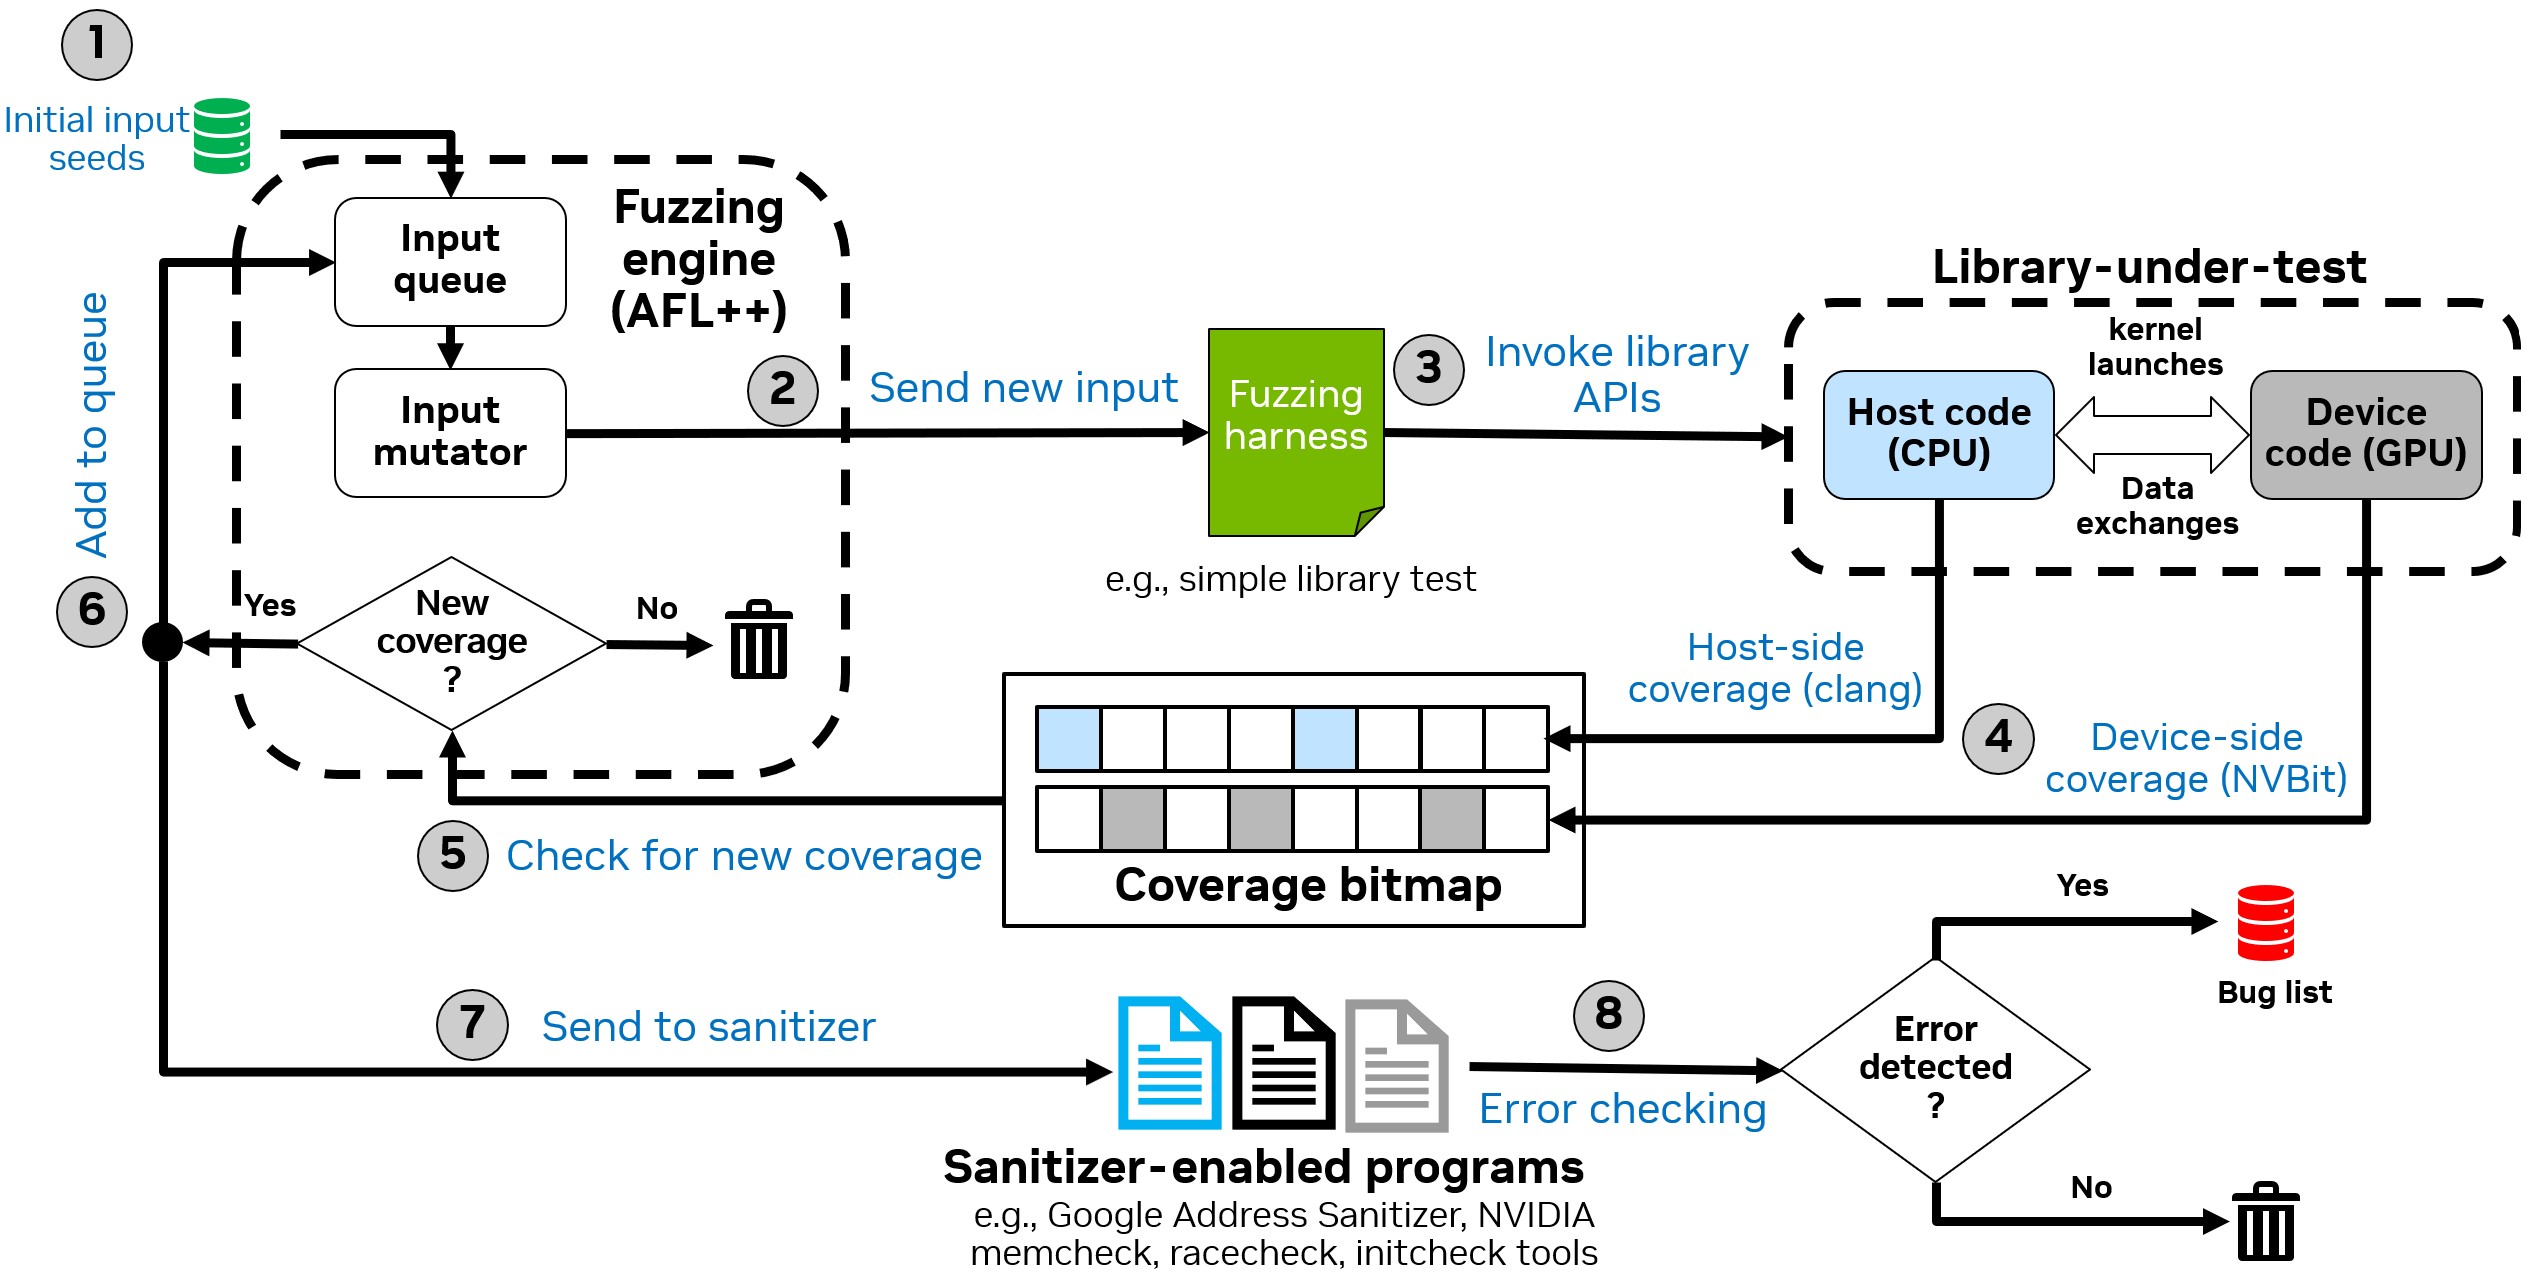
 nvlabs/cufuzz
Un fuzzer orientato alla GPU e guidato dalla copertura del codice per applicazioni CUDA in spazio utente.
 trailofbits/ruzzy
Un fuzzer guidato dalla copertura per codice Ruby puro ed estensioni C di Ruby.
 zx0cf1/shredder-rs
Un motore di mutazione polimorfica x86_64 ad alta fedeltà focalizzato sulla frammentazione a livello di istruzione e sulla preservazione del contesto.
 trustedsec/lnkmemaybe
Strumenti di creazione e ricerca Lnk
 metaredteam/rtx-cve-2023-45779
Codice proof-of-concept per la vulnerabilità di riutilizzo delle chiavi APEX di Android
 siemens/fluffi
FLUFFI (Utility Completamente Localizzata Per Fuzzing Istantaneo) - Un fuzzer binario evolutivo distribuito per pentesters.
 pan-unit42/dotnetfile
Libreria Python per il parsing dei metadati CLR/PE negli assembly .NET, che espone stream e impronte hash per supportare l'analisi del malware e il…
 synacktiv/dotniet
Plugin per IDA Pro che importa i simboli risolti a runtime nei binari .NET Native, analizzando SharedLibrary.dll e il relativo PDB per ripristinare…
 artembaranov/windowsrootkitsguide
Guida didattica alle tecniche dei rootkit Windows, agli internals del kernel, ai meccanismi di stealth, alla persistenza e al rilevamento difensivo…
 hiddenillusion/nomorexor
Strumento per aiutare a indovinare la chiave XOR a 256 byte di un file tramite analisi delle frequenze.
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 macmade/unicorn-bios
Emulatore BIOS di base per Unicorn Engine.
 zznop/bn-uefi-helper
Plugin di supporto per l'analisi del firmware UEFI
 peterhackz/zyrox
Zyrox: plugin offuscatore basato su LLVM, a tempo di compilazione.

 warpedatom/offsetinspect
PowerShell toolkit per l'analisi dei confini di rilevamento di AMSI/Defender e il triage statico di malware, mappa gli offset dei byte ai trigger di…
 idiom/pftriage
Strumento e libreria Python per aiutare ad analizzare file durante il triage e l'analisi di malware.
 owl4444/jsdeob-workbench
Esegui reverse engineering di JavaScript offuscato visivamente. Combina trasformazioni, ispeziona i cambiamenti dell'AST, scrivi plugin di…








