
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 carmaa/interrogate
Interrogate è uno strumento proof-of-concept per l'identificazione di chiavi crittografiche in materiale binario (indipendentemente dal sistema…
 a0rtega/metame
metame è un motore di codice metamorfico per eseguibili arbitrari
 mxmssh/drafl
AFL + DynamoRIO = fuzzing di binari senza codice sorgente su Linux
 droidefense/engine
Droidefense: Framework Avanzato di Analisi del Malware Android
 withsecurelabs/modulestomping
Ricerca e proof-of-concept per il module stomping, una tecnica per nascondere codice malevolo in moduli Windows legittimi, con documentazione e…
 synacktiv/yealink_tools
Script di reverse engineering progettati per estrarre i file di aggiornamento VOIP Yealink
 googleprojectzero/brokentype
Set di strumenti per il fuzzing di font TrueType e OpenType
 shack2/javaserializetools
Strumento di sfruttamento delle vulnerabilità di deserializzazione Java V1.0 Strumento di controllo per vulnerabilità relative alla…
 pagalaxylab/unifuzzer
Uno strumento di fuzzing per binari closed-source basato su Unicorn e LibFuzzer
 securifera/cve-2017-9830
Exploit proof-of-concept per CVE-2017-9830, che dimostra una vulnerabilità di esecuzione remota di codice in un'applicazione basata su Java.
 xtiankisutsa/mara_framework
MARA è un framework di reverse engineering e analisi di applicazioni mobili. È un toolkit che riunisce strumenti comunemente usati per il reverse…
 mandiant/flashmingo
Analisi automatica di file SWF basata su alcune euristiche. Estensibile tramite plugin.
 mercul1ninna/mips-cve-2014-9222
Divertiamoci scavando nel firmware di un router Zyxel e nell'architettura MIPS.
 donfanning/mips-cve-2014-9222
Divertiamoci scavando nel firmware di un router Zyxel e nell'architettura MIPS
 invictus1306/functrace
Un tracciatore di funzioni
 invictus1306/beebug
Uno strumento per verificare la sfruttabilità
 maldiohead/cve-2019-8540
Perdita di informazioni dello stack del kernel nella funzione exportObjectToClient
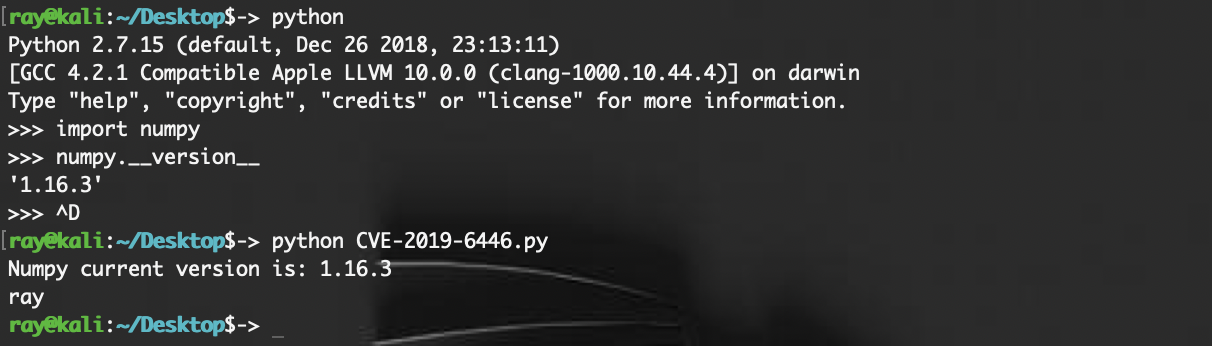 rayscri/cve-2019-6446
Esecuzione di comandi tramite deserializzazione Numpy








