

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 70 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k8h 32m fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k4 giorni fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k6 giorni fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k8h 46m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 giorno fa
angr preview#6

angr

GitHubangr/angr
9.0k0 giorni fa
capa preview#7

capa

GitHubmandiant/capa
6.1k9 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k4h 49m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k4 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k4 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1700 risultati
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

Uno strumento frida per dumpare dex in memoria a supporto degli ingegneri della sicurezza nell'analisi di malware.

android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6k3 anni fa
PPLorer preview

PPLorer

GitHubcellebrite-labs/pplorer

Plugin IDA che risolve le chiamate PPL nella funzione PPL sottostante effettiva.

static-analysisios-securityreverse-engineering+2
553 anni fa
Kam1n0-Community preview

Kam1n0-Community

GitHubmcgill-dmas/kam1n0-community

Piattaforma di analisi assembly scalabile per indicizzazione, ricerca di cloni e classificazione di eseguibili utilizzando tecniche statiche,…

vulnerability-analysiscode-analysisreverse-engineering+3
6273 anni fa
packer-tutorial preview

packer-tutorial

GitHubfrank2/packer-tutorial

Un tutorial su come scrivere un packer per Windows!
reverse-engineeringmalware-analysisbinary-analysis+1
3193 anni fa
codeql-cve-2022-35737 preview

codeql-cve-2022-35737

GitHubrvermeulen/codeql-cve-2022-35737

Una query CodeQL per trovare CVE 2022-35737

static-code-analysisvulnerability-analysiscode-analysis+2
13 anni fa
CVE-2022-2274 preview

CVE-2022-2274

GitHubdesmondsanctity/cve-2022-2274

OpenSSL-src Corruzione della memoria heap con operazione su chiave privata RSA : CVE-2022-2274
memory-forensicsvulnerability-analysisexploitation+3
13 anni fa
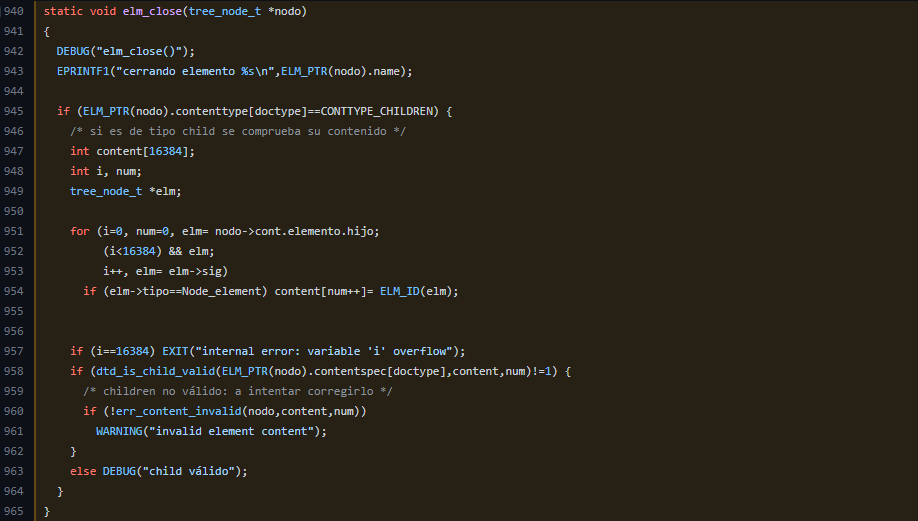
CVE-2022-44311 preview

CVE-2022-44311

GitHubdesmondsanctity/cve-2022-44311

Lettura fuori dai limiti in html2xhtml : CVE-2022-44311

memory-forensicsvulnerability-analysisexploitation+3
23 anni fa
frida-stalker-NtStrace preview

frida-stalker-NtStrace

GitHubgmh5225/frida-stalker-ntstrace

Tracer di chiamate di sistema basato su frida-stalker su Windows (x64).

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
33 anni fa
kli-ex preview

kli-ex

GitHubgmh5225/kli-ex

Importatore lazy esteso per kernel di driver Windows che risolve le API a runtime con nomi di importazione cifrati e memorizzati nella cache per…

defensive-toolspersistence-mechanismsreverse-engineering+4
343 anni fa
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

Neutralizza le tecniche anti-debugging di KEPServerEX

dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
333 anni fa
Driver-SoulExtraction preview

Driver-SoulExtraction

GitHubgmh5225/driver-soulextraction

SoulExtraction è una libreria di driver Windows per l'estrazione delle informazioni sui certificati nei driver Windows

reverse-engineeringmalware-analysisbinary-analysis
243 anni fa
xpdf-docker preview

xpdf-docker

GitHubrishvic/xpdf-docker

Immagini Docker di Xpdf 4.04, vulnerabili a CVE-2022-30524
container-securityvulnerability-analysisexploitation+3
13 anni fa
CVE-2022-4510 preview

CVE-2022-4510

GitHubelectr0sm0g/cve-2022-4510

Exploit per CVE-2022-4510 che consente l'esecuzione remota di comandi nello strumento di analisi firmware Binwalk. Fornisce codice proof-of-concept…

vulnerability-analysisexploitationbinary-analysis+2
93 anni fa
OffensiveCSharp preview

OffensiveCSharp

GitHubmatterpreter/offensivecsharp

Raccolta di strumenti offensivi in C#

privilege-escalationpersistence-mechanismscode-analysis+7
1.5k3 anni fa
CobaltStrikeParser preview

CobaltStrikeParser

GitHubsentinel-one/cobaltstrikeparser

Parser Python per estrarre configurazioni di CobaltStrike Beacon da file PE, dump di memoria e URL C2 utilizzando decrittazione XOR euristica e…

reverse-engineeringmalware-analysiscommand-and-control+1
1.1k3 anni fa
imagemagick-CVE-2022-44268 preview

imagemagick-CVE-2022-44268

GitHubvulnmachines/imagemagick-cve-2022-44268

Imagemagick CVE-2022-44268

static-analysisvulnerability-analysiscode-analysis+2
83 anni fa
no-access-protection-x86 preview

no-access-protection-x86

GitHubgmh5225/no-access-protection-x86

Crittografa la sezione di testo e imposta la protezione su NO_ACCESS.
defensive-toolsmemory-forensicsids-ips-evasion+4
13 anni fa
CVE-2022-31901 preview

CVE-2022-31901

GitHubcdacesec/cve-2022-31901

Exploit proof-of-concept che dimostra una vulnerabilità di denial-of-service in Notepad++ (x86) fino alla versione 8.4.9, innescata dall'apertura di…


vulnerability-analysisexploitationdebuggers+1
3 anni fa
Precedente1…697071…95Successivo







