
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 0xjiayu/go_parser
Ancora un parser binario per Golang per IDAPro
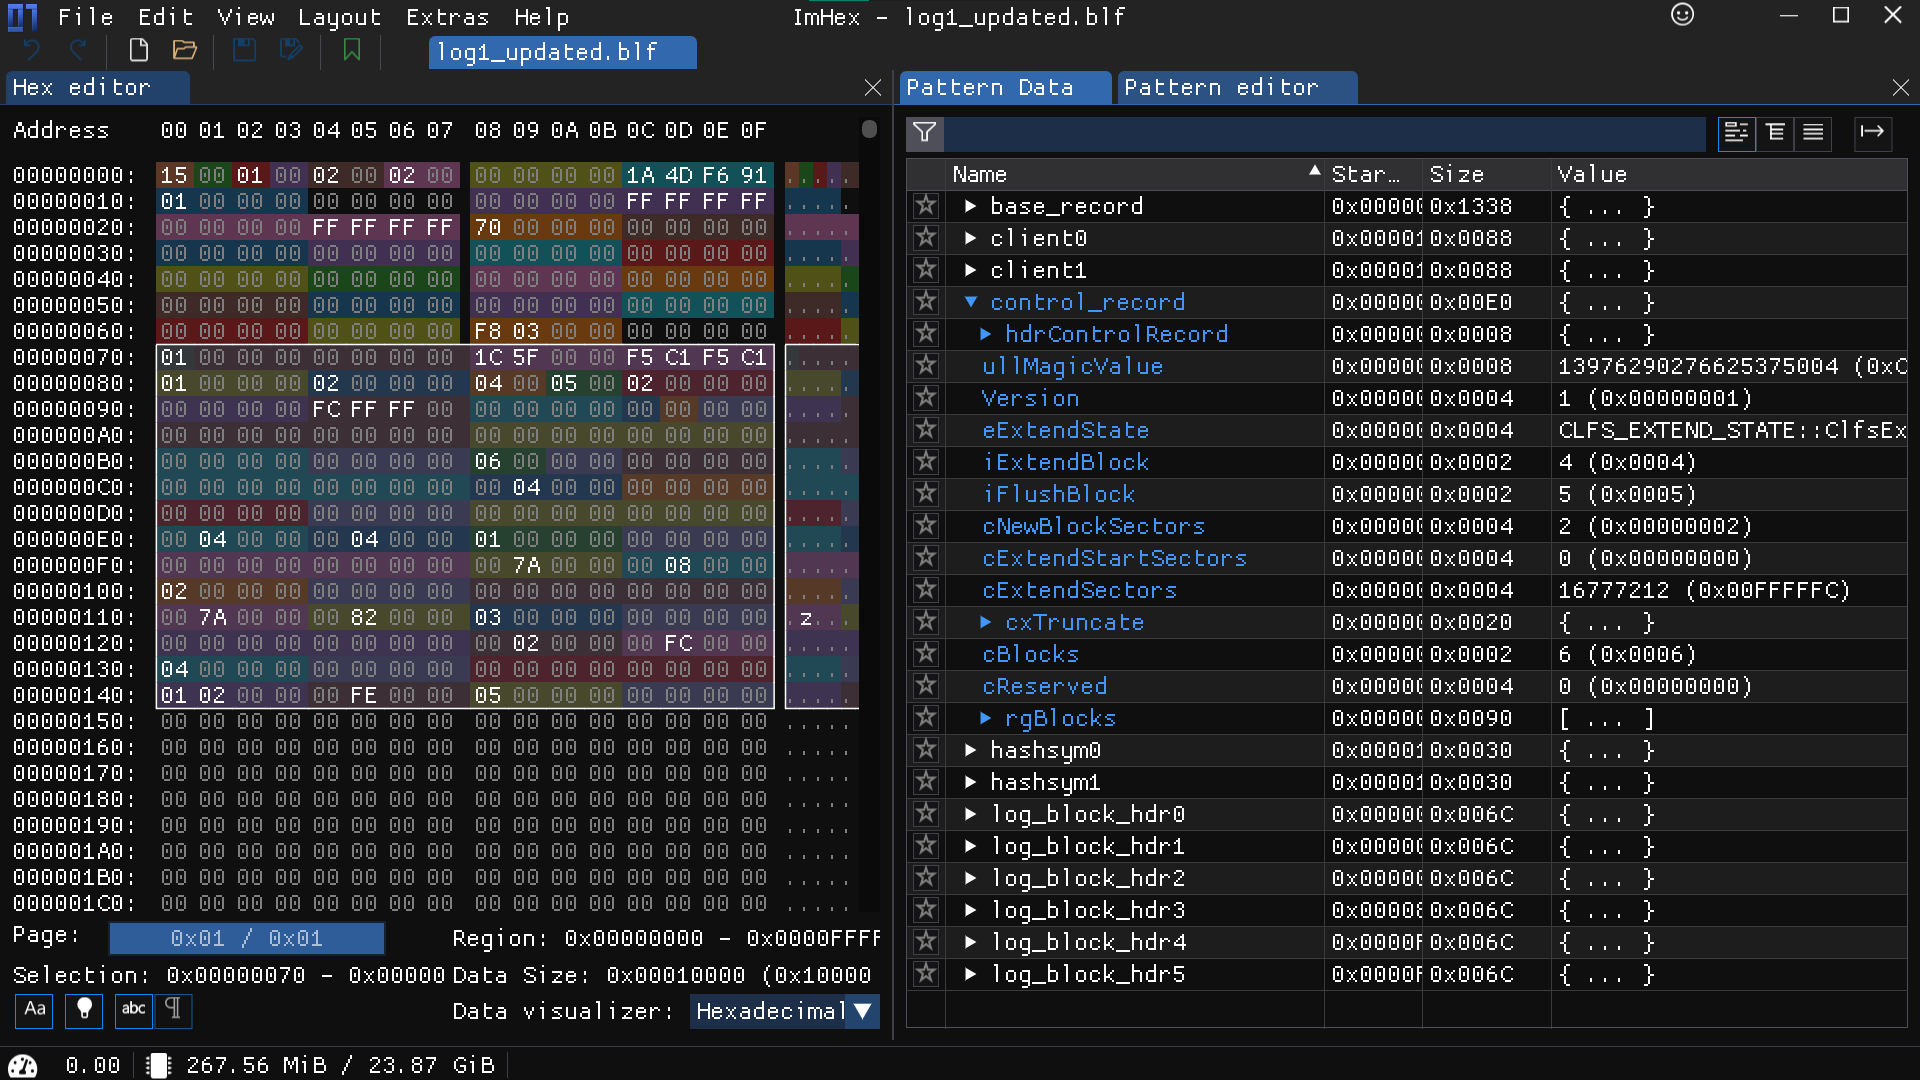 romanrybachek/cve-2023-36900
Denial-of-Service PoC | Writeup | Header con strutture CLFS | Pattern Imhex per estensione .blf
 theatha/yara_for_config_extraction
Tutorial e codice sorgente per creare un modulo YARA personalizzato in C per estrarre configurazioni di malware, con un esempio pratico di Danabot e…
 gmh5225/ida_plugin_pcodegpt
Plugin per IDA Pro che utilizza OpenAI GPT-3.5/GPT-4 per automatizzare attività di reverse engineering come la denominazione delle funzioni, la…
 trinadh465/platform_system_netd_aosp10_r33_cve-2023-40084
# Analisi della vulnerabilità di Android netd e ricerca sullo sfruttamento per CVE-2023-40084, con focus sul demone di rete della piattaforma.
 spiralbl0ck/learning-history-of-cff-bug-in-iphone
Immergiti nel font CFF e, per coincidenza, vieni a conoscenza di un bof nel parsing di CFF da qualche jailbreak. Solo per divertimento.
 wrongbaud/hackaday-u
Materiali del corso per la formazione Ghidra su hackaday.io
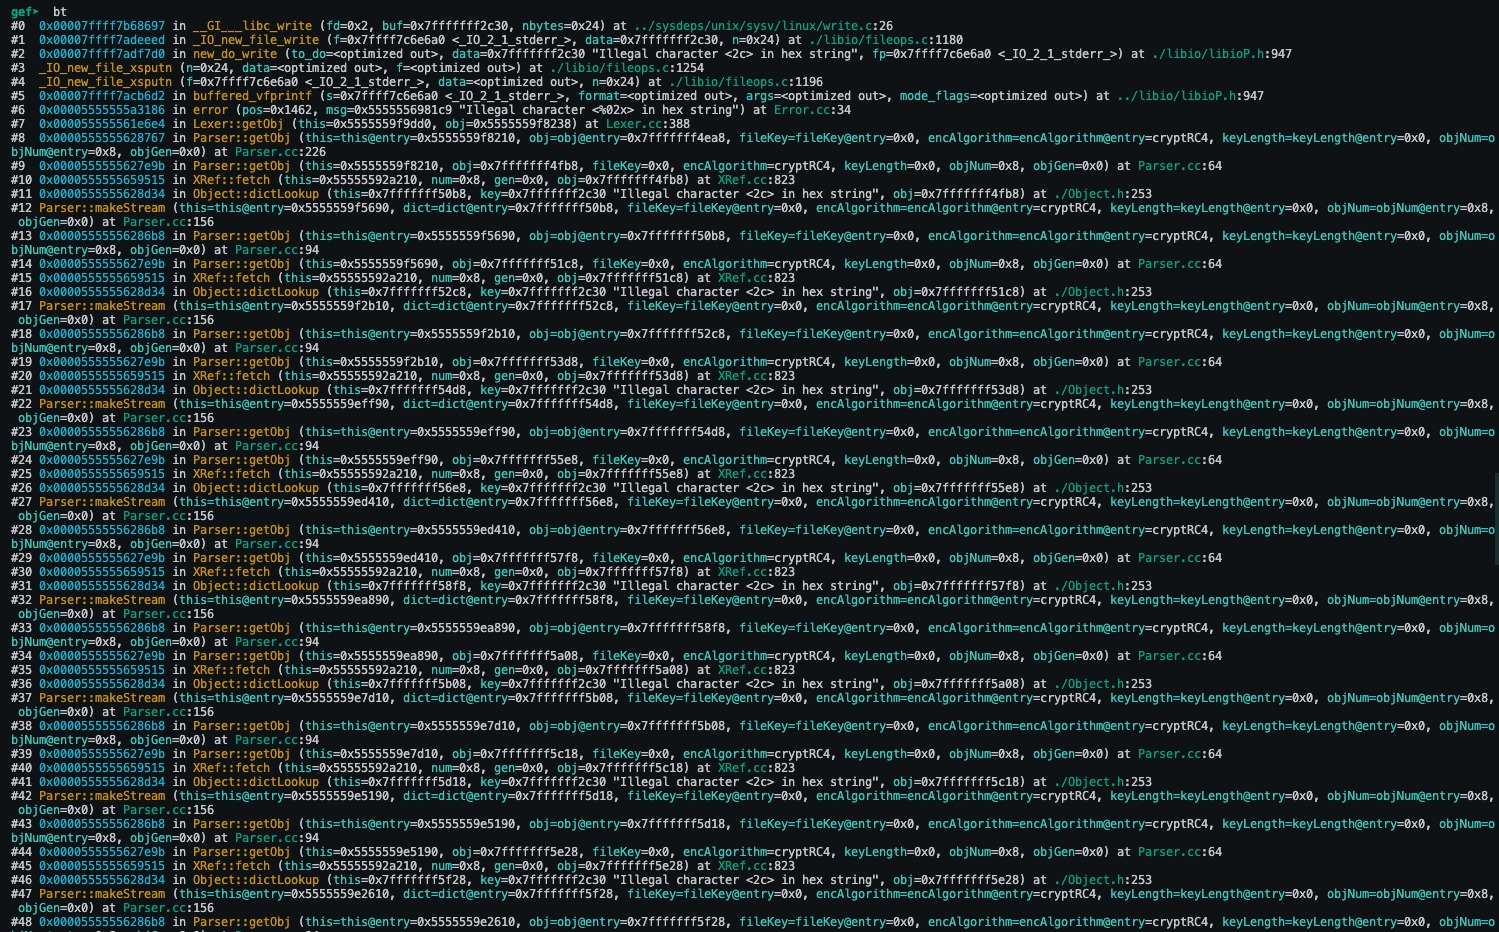 fineas/cve-2019-13288-poc
Exploit di prova di concetto per CVE-2019-13288, che dimostra un denial-of-service per ricorsione infinita in Xpdf 4.01.01 tramite un file PDF…
 mistymntncop/cve-2023-4863
Proof-of-concept per CVE-2023-4863, un overflow del buffer heap nella decodifica delle immagini WebP. Dimostra il meccanismo di attivazione…
 uthrasri/framework_base_cve-2023-21285_nopatch
Analisi delle vulnerabilità del framework Android e dimostrazione dello sfruttamento per CVE-2023-21285, fornendo un caso di test senza patch per i…
 jnschaeffer/cve-2022-44268-detector
Rileva immagini che probabilmente sfruttano CVE-2022-44268
 leandrofroes/gftrace
Uno strumento di tracciamento delle API di Windows da riga di comando per binari Golang.
 cdong1012/idapython-malware-scripts
Script per automatizzare i flussi di lavoro di analisi malware e reverse engineering in IDA Pro, coprendo l'ispezione dei binari, l'analisi statica e…
 buffer/pylibemu
Un wrapper Cython per Libemu
 trinadh465/frameworks_base_android-6.0.1_r22_cve-2023-20921
Repository di base del framework Android per Android 6.0.1 r22, modificato per affrontare la CVE-2023-20921, fornendo una versione patchata per…
 icicle-emu/icicle
Fuzzer basato su emulazione per firmware MSP430 che trova e analizza bug di corruzione della memoria con report di crash dettagliati e input…
 boschresearch/gdbfuzz
Fuzzing di sistemi embedded utilizzando breakpoint hardware
 c3rb3ru5d3d53c/mwcfg
Un'utilità modulare ricca di funzionalità per l'estrazione della configurazione di malware per MalDuck








