#1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 spiralbl0ck/cve-2024-24686
File di crash (PoC per CVE-2024-24686)
 spiralbl0ck/cve-2024-24685
File di crash (Poc per CVE-2024-24685)
 spiralbl0ck/cve-2024-24684
File di crash (Poc per CVE-2024-24684)
 gmh5225/awesome-mba
Elenco di risorse booleano-aritmetiche miste
 volatilityfoundation/dwarf2json
Convertire le informazioni su simboli e tipi ELF/DWARF nel JSON intermedio di vol3.
 7etsuo/windows-api-function-cheatsheets
Un riferimento alle chiamate di funzione dell'API di Windows, incluse funzioni per operazioni sui file, gestione dei processi, gestione della…
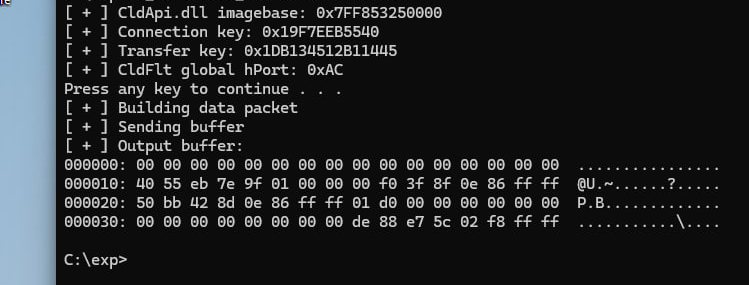 crackercat/cve-2024-26160
cldflt.sys vulnerabilità di divulgazione delle informazioni (KB5034765 - KB5035853, Win 11).

 shauryae1337/cve-2024-44346
Divulgazione pubblica
 te-k/pecli
Strumento CLI per analizzare file PE
 ignacioj/whacamole
Analisi della memoria live per rilevare IOC di malware in processi, moduli, handle, token, thread, assembly .NET, spazio degli indirizzi di memoria e…
 vl4dr/cve-2024-42642
Exploit proof-of-concept per tre vulnerabilità nel meccanismo di aggiornamento del firmware SSD Crucial MX500, che consentono buffer overflow e…
 sahil3276/cve-2024-44346
Divulgazione pubblica di CVE-2024-44346
 nevesnunes/z80-sans
Carattere OpenType che disassembla le istruzioni Z80
 witherornot/warbird-docs
Documentazione dell'offuscamento Warbird di Microsoft
 sjgallagher2/am335xbootrom
Reverse engineering della boot ROM TI AM3358
 seekbytes/ipa
Analizzatore GUI per l'analisi approfondita di file PDF. Rileva payload malevoli, comprendi le relazioni tra oggetti ed estrai informazioni chiave…