

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 37 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k11h 4m fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k5 giorni fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k6 giorni fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k11h 17m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 giorno fa
angr preview#6

angr

GitHubangr/angr
9.0k1 giorno fa
capa preview#7

capa

GitHubmandiant/capa
6.1k9 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k7h 21m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k4 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k4 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1700 risultati
magisk-renef preview

magisk-renef

GitHubvichhka-git/magisk-renef

Modulo Magisk che pacchettizza automaticamente renef_server (strumentazione dinamica per Android)

android-securitydynamic-analysis-sandboxingreverse-engineering+3
336 mesi fa
zipbrk preview

zipbrk

GitHubkvesel/zipbrk

Fuzzer del formato di file Zip e multi-strumento.

encryption-decryption-toolsvulnerability-analysisexploitation+4
126 mesi fa
themida-devirt preview

themida-devirt

GitHubbackengineering/themida-devirt

Risultati di Themida Devirt

static-analysisreverse-engineeringdebuggers+3
1126 mesi fa
Mergen preview

Mergen

GitHubnac-l/mergen

Deofuscazione tramite ottimizzazione con utilizzo di LLVM IR e parsing dell'assembly.
static-analysisdynamic-analysis-sandboxingreverse-engineering+2
8786 mesi fa
CVE-2026-7482 preview

CVE-2026-7482

GitHubszybnev/cve-2026-7482

Riproduce la lettura heap out-of-bounds di CVE-2026-7482 nel caricamento e nella quantizzazione GGUF di Ollama, con analisi differenziale degli…
vulnerability-analysisexploitationfuzzing+2
16 mesi fa
CVE-2026-0073-Research preview

CVE-2026-0073-Research

GitHubnovaek/cve-2026-0073-research

CVE-2026-0073 è una RCE con un punteggio di gravità CVSS di 8,3, e qui spiegheremo come funziona.
vulnerability-analysisexploitationreverse-engineering+2
56 mesi fa
CVE-2026-7482-PoC preview

CVE-2026-7482-PoC

GitHub0x0oz/cve-2026-7482-poc

Proof-of-concept exploit per CVE-2026-7482, una lettura heap out-of-bounds non autenticata nel caricatore GGUF di Ollama, che dimostra…

vulnerability-analysisexploitationweb-security+2
76 mesi fa
Dna preview

Dna

GitHubcolton1skees/dna

Framework di analisi statica binaria basato su LLVM

static-analysisvulnerability-analysiscode-analysis+5
3656 mesi fa
gobee preview

gobee

GitHubboratanrikulu/gobee

Scrivi i tuoi programmi BPF in Go, non in C. gobee transpila un sottoinsieme di Go in BPF C e genera binding cilium/ebpf tipizzati.
static-analysiscode-analysisscripting-automation+3
3456 mesi fa
CVE-2026-34159-Vulnerability-Research-Analysis-Detection preview

CVE-2026-34159-Vulnerability-Research-Analysis-Detection

GitHubrohithronanki/cve-2026-34159-vulnerability-research-analysis-detection

Bypass critico della validazione del buffer in deserialize_tensor() (llama.cpp < b8492). Il buffer tensore nullo salta il controllo dei limiti,…

vulnerability-analysisexploitationnetwork-security+2
6 mesi fa
CVE-2020-15215-Discord-POC preview

CVE-2020-15215-Discord-POC

GitHubnishantiyer/cve-2020-15215-discord-poc

Harness di validazione proof-of-concept per il rafforzamento dei confini di Electron, modellizzazione dell’isolamento renderer/processo principale,…
exploit-frameworksvulnerability-analysisweb-security+3
166 mesi fa
CopyFail-for-dummies preview

CopyFail-for-dummies

GitHubchernstepanov/copyfail-for-dummies

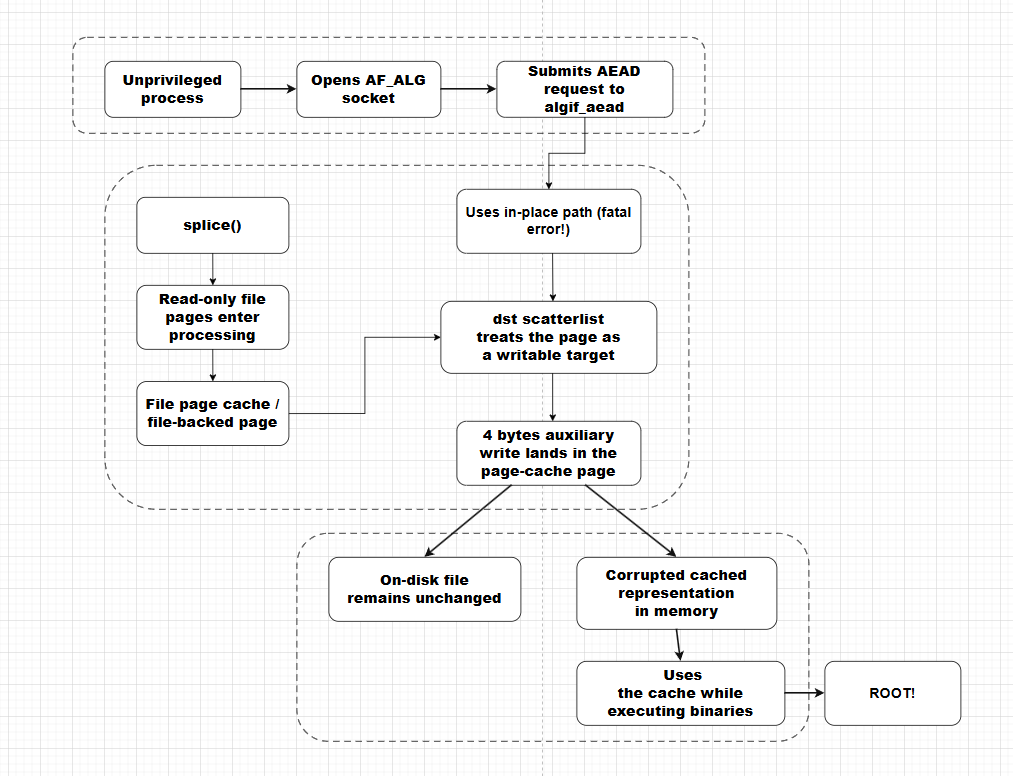
Note di ricerca e proof-of-concept per la CVE-2026-31431 del kernel Linux, che documentano il bug di corruzione della page cache in AF_ALG splice()…

vulnerability-analysisexploitationbinary-analysis+2
16 mesi fa
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

Un server MCP (Model Context Protocol) che trasforma tutte le funzioni del debugger Windows pybag in strumenti MCP nativi. Permette ai client…

dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
866 mesi fa
CVE-2026-31431 preview

CVE-2026-31431

GitHubexploiteoom/cve-2026-31431

Exploit per CVE-2026-31431 che aumenta i privilegi modificando l'ID utente, con uno script di verifica e istruzioni di mitigazione per la…

privilege-escalationexploit-frameworksvulnerability-analysis+2
26 mesi fa
CVE-2026-32202 preview

CVE-2026-32202

GitHubvirus-or-not/cve-2026-32202

Genera file LNK con strutture _IDCONTROLW appositamente create per ricercare le vulnerabilità di spoofing della Shell di Windows CVE-2026-21510 e…

vulnerability-analysisexploitationreverse-engineering+2
86 mesi fa
Robber preview

Robber

GitHubmojtabatajik/robber

Robber è uno strumento open source per trovare eseguibili soggetti a DLL hijacking

privilege-escalationvulnerability-scannersvulnerability-analysis+1
7986 mesi fa
gemma_crackme_tutorial preview

gemma_crackme_tutorial

GitHubmarkoglasgow/gemma_crackme_tutorial

Tutorial passo-passo sull'utilizzo del modello AI locale Google Gemma 4 E4B per fare reverse engineering di un crackme Windows con Ghidra, inclusa la…

reverse-engineeringdebuggersbinary-analysis+3
356 mesi fa
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

Kit di analisi e ricerca per Windows

defensive-toolsmemory-forensicsmalware-analysis+4
6766 mesi fa
Precedente1…363738…95Successivo








