
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 yo-yo-yo-jbo/macos_xprotect
Approfondimento didattico sulla protezione integrata di Apple contro il malware: database delle firme, regole YARA, integrazione con Gatekeeper,…
 keystone-engine/keystone
Framework assembler multi-architettura che converte il codice sorgente assembly in codice macchina per Arm, x86, MIPS, PowerPC, RISC-V e altri, con…
 mrexodia/titanhide
Driver kernel di Windows che intercetta le funzioni Nt* della SSDT per nascondere debugger e processi dai controlli anti-debug, con un plugin x64dbg…
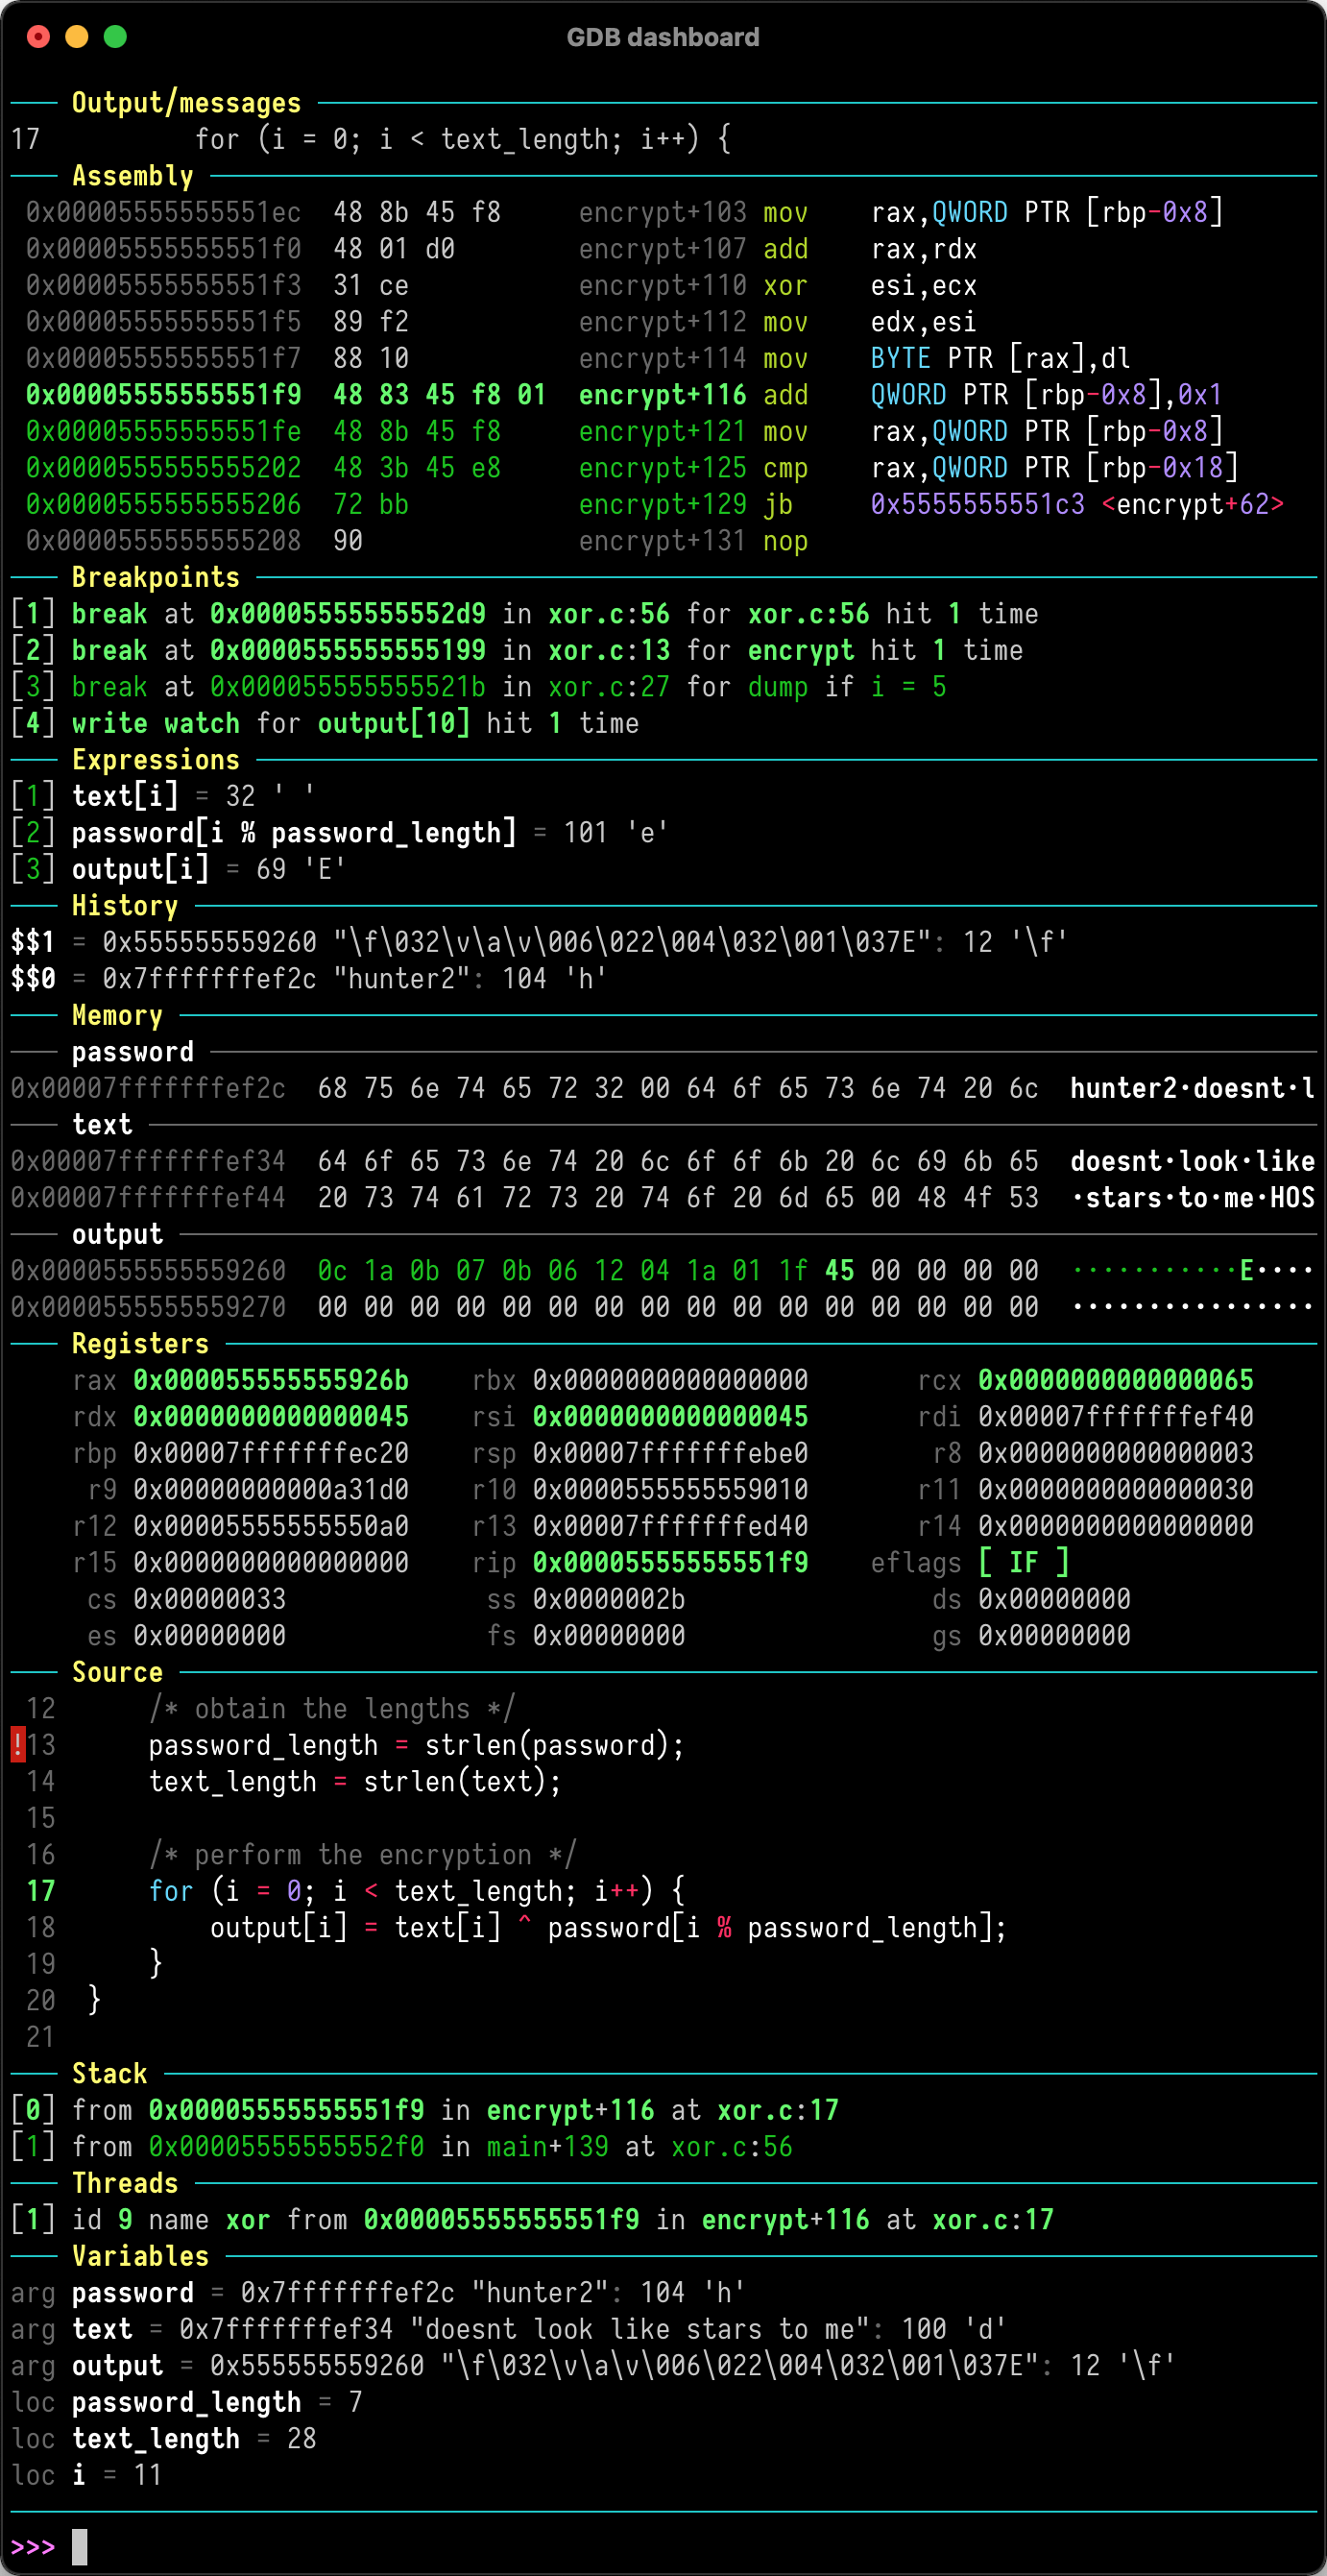 cyrus-and/gdb-dashboard
Interfaccia modulare per GDB che fornisce un dashboard visivo con pannelli personalizzabili per ispezionare registri, codice sorgente, assembly e…
 runzeroinc/vulns-2026-fatfs-chance
Vulnerabilità di sicurezza documentate nella libreria del filesystem embedded FatFs con dettagli CVE, harness di fuzzing, generatore di immagini…
 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Analisi di reverse engineering di una variante fileless di Remcos RAT che si inietta in svchost.exe tramite chiamate API native. Copre l'estrazione…
 apklab/apklab
Workbench di Reverse Engineering Android per VS Code
 sharif-bot-cmd/quantum-silicon-core-loader
Esegue al confine del silicio
 pealeap/cve-2026-21045_and_cve-2026-21048
Genera file TIFF/DNG appositamente modificati per innescare scritture fuori dai limiti in libimagecodec.quram.so di Samsung, inclusa l'analisi…
 0p4n1k/noctyra
Framework di trasformazione e deoffuscamento del codice Python basato su AST
 byteray-ai/drift-corpus
Repository curato di differenze di patch del kernel Windows con analisi automatizzata delle vulnerabilità, mappatura dei primitivi di exploit e…
 omgrant/ft9201-libfprint
Driver Linux libfprint per il lettore di impronte digitali USB Focal-systems FT9201 (2808:93a9) — esegue il motore di corrispondenza Windows di…
 ctn-qvo/auto_extract_offsets
Calcolatore automatico di offset per CVE-2026-43499, che consente il calcolo preciso degli offset di memoria per lo sfruttamento delle vulnerabilità…
 mahaloz/daila
Un plugin indipendente dal decompilatore per interagire con l'IA nel tuo decompilatore. GPT, Claude e modelli locali supportati!
 proteqtum/interactive-binary-structures
Documentazione interattiva e riferimento visivo per formati binari e layout di memoria di sistema.
 rat5ak/cve-2026-3805-curl-smb-uaf
CVE-2026-3805: Use-After-Free nel riutilizzo della connessione SMB di curl - divulgazione di informazioni dall'heap
 whoisqwerz/pocket_disasm
Router MCP IDALib multi-sessione per agenti di codifica. Analizza più binari in parallelo con strumenti di reverse engineering compatibili con IDA.
 kaandemir993/vidar-stealer-reverse-engineering
Analisi approfondita di reverse engineering di Vidar Stealer 2.0 che copre la manomissione di Task Scheduler (timestamp 1999), il process hollowing…








