
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 ctxis/dllhsc
Scanner automatizzato per individuare candidati al dirottamento dell'ordine di ricerca delle DLL negli eseguibili Windows, dotato di analisi della…
 matterpreter/defendercheck
Identifica i byte che Microsoft Defender segnala.
 mrphrazer/obfuscation_detection
Plug-in per Binary Ninja per identificare codice offuscato e altri costrutti di codice interessanti
 z3prover/z3
Solutore SMT ad alte prestazioni per dimostrazione automatica di teoremi, risoluzione di vincoli e verifica di programmi. Supporta molteplici teorie…
 cyberark/evasor
Uno strumento da utilizzare nella fase di post-sfruttamento per i team blu e rossi per bypassare le policy di APPLICATIONCONTROL
 adelapie/ghidra-evm
Modulo Ghidra per disassemblare, decompilare e analizzare il bytecode degli smart contract di Ethereum. Rileva istruzioni non sicure, estrae metodi…
 aflplusplus/libafl
Libreria di Fuzzing Avanzata - Incastra il tuo Fuzzer insieme in Rust! Scala su core e macchine. Per Windows, Android, MacOS, Linux, no_std, ...
 visma-prodsec/columbo
Strumento di analisi forense assistito da ML che automatizza il triage di memoria, disco e sistema live su Windows utilizzando Volatility 3,…
 jsherman212/xnuspy
un framework per l'hooking di funzioni del kernel iOS per dispositivi compatibili con checkra1n
 e-m-b-a/emba
EMBA - L'analizzatore di sicurezza del firmware
 aurh1l-42-projects/woody-woodpacker
Packer per binari ELF che crittografa le sezioni di codice e inietta uno stub di decrittazione runtime per eseguibili Linux a 64 bit, dimostrando…
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
Avviso tecnico che descrive tre vulnerabilità di escalation dei privilegi locali (CVE-2026-12166/7/8) nel driver del kernel Little Orbit GFAC, tra…

 xteardx/diaphora-mcp
Server MCP per il diffing binario automatico.
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analisi binaria parallela con IDA Pro, naming di funzioni basato su AI, grafo di conoscenza Neo4j e motore di emulazione/hooking/fuzzing phantomrt…
 futureslab/binvariants
Quadro di fuzzing guidato da invarianti a livello di registro per binari closed-source, sfruttando probabili violazioni di invarianti per scoprire…
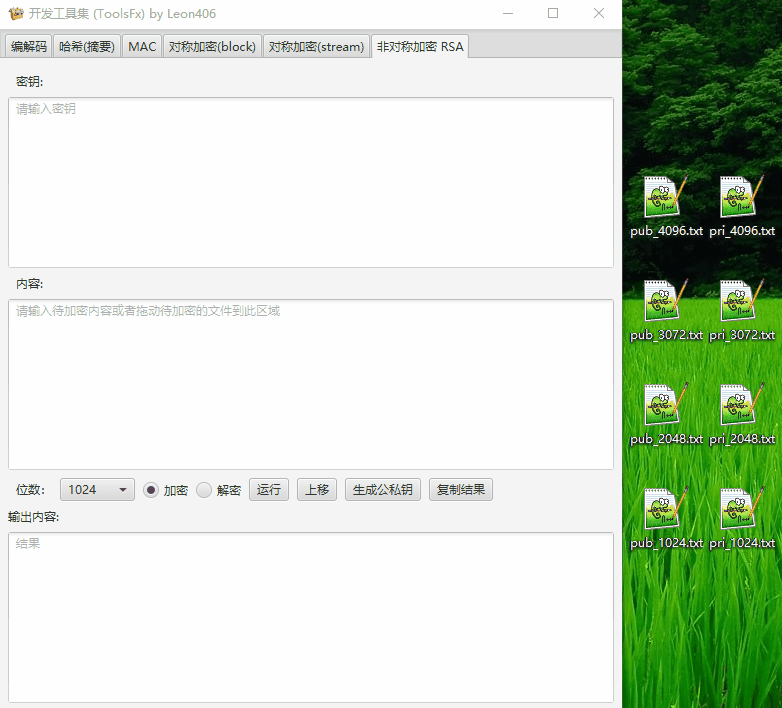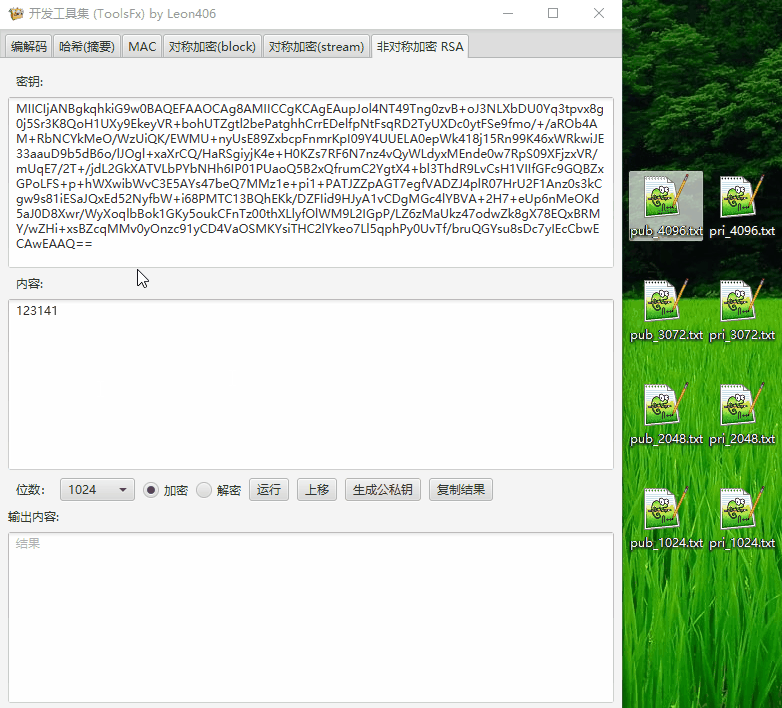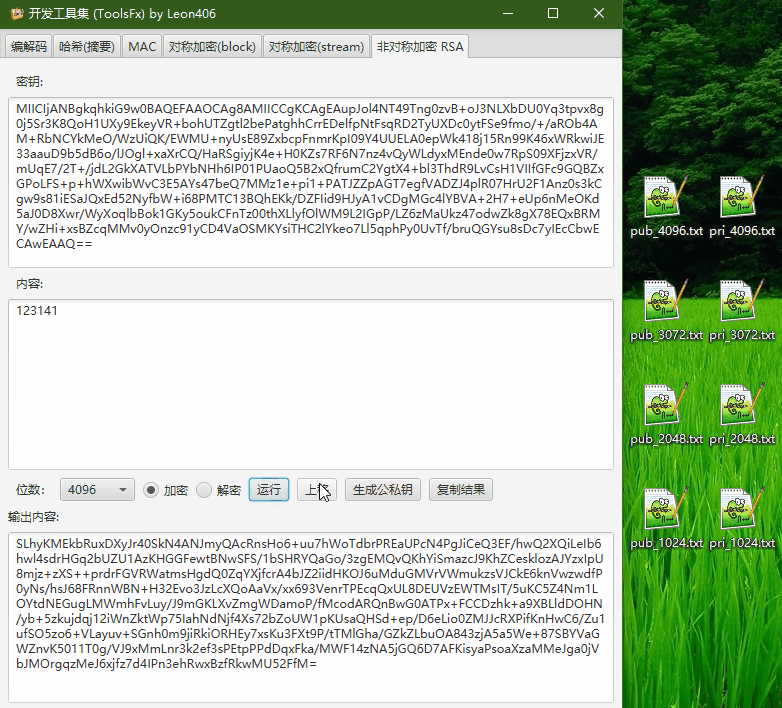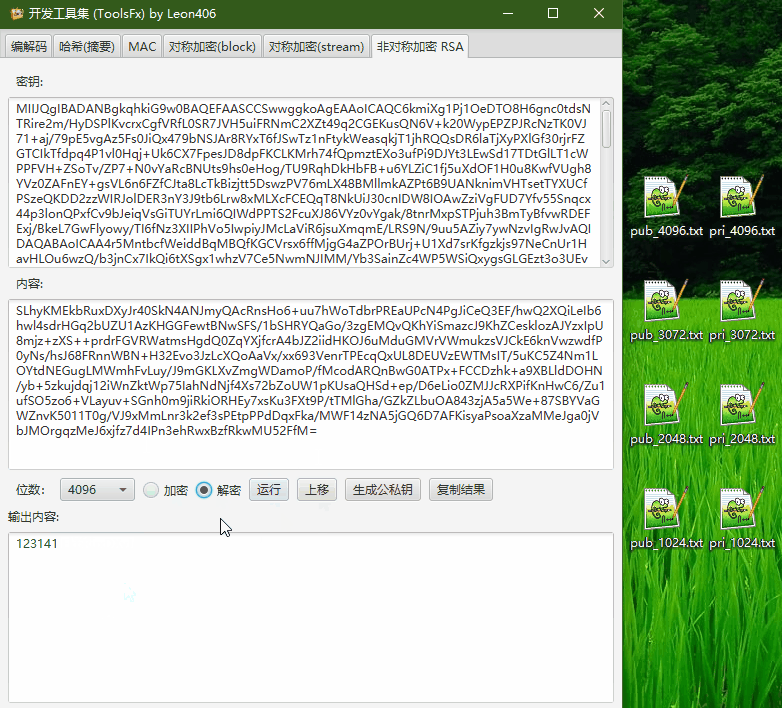 leon406/toolsfx
Toolbox crittografico multipiattaforma. Include funzionalità di codifica/decodifica, conversione di codifica, cifratura/decifratura, hash, MAC,…
 onhexgroup/tabpe
Un dataset mensile di baseline di Windows PE per ricercatori di cybersicurezza.








