
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 cristianzsh/forensictools
Raccolta di strumenti forensi
 jakev/pyxamstore
Utility Python per analizzare i file blob AssemblyStore di Xamarin
 nowsecure/r2frida
Radare2 e Frida meglio insieme.
 lem0nsec/shellghost
Una tecnica di evasione basata sulla memoria che rende lo shellcode invisibile dall'inizio alla fine del processo.
 user1342/obfu-de-scate
Strumento di confronto fuzzy per deoffuscare APK Android, identificando funzioni rinumerate tra versioni diverse, generando file di mapping e report…
 rizinorg/cutter
Piattaforma di Reverse Engineering gratuita e open source basata su rizin
 demonslay335/cryptotester
Un'utilità per giocare con la crittografia, orientata all'analisi dei ransomware.
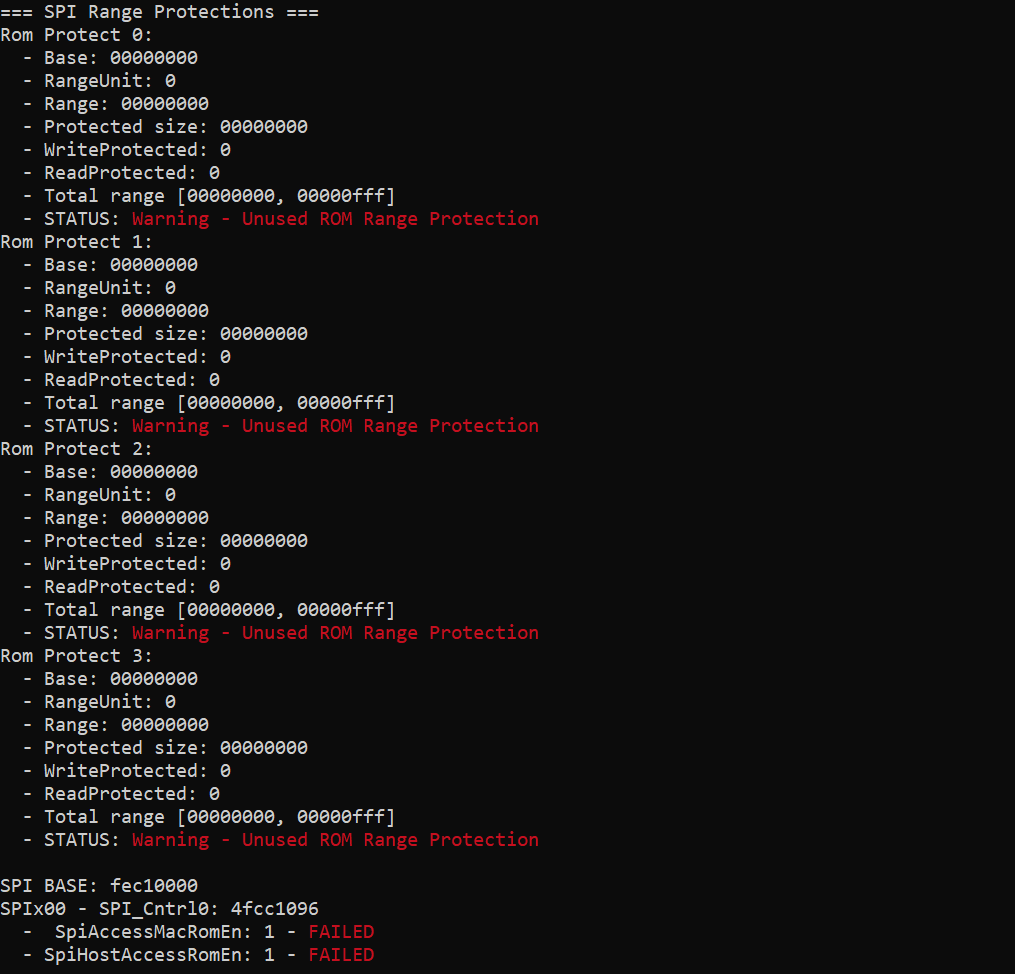 ioactive/platbox
Strumento di valutazione della sicurezza della piattaforma per scaricare e analizzare i registri UEFI/SMM, lo spazio di configurazione PCI, la…
 oalabs/findyara-ida
Plugin Python per IDA per scansionare binari con regole Yara
 zeromemoryex/bypass-sandbox-evasion
Strumento C++ che modifica le chiamate API di Windows per bypassare i controlli della dimensione della RAM nella sandbox, consentendo al malware di…
 fadi002/de4py
Il toolkit definitivo basato sull’intelligenza artificiale per il reverse engineering di Python.
 trailofbits/rpcinvestigator
Strumento di scoperta e analisi delle interfacce RPC di Windows con enumerazione visiva degli endpoint, parsing PE, risoluzione dei simboli, sniffing…
 felixber/findfunc
Plugin per IDA Pro per filtrare funzioni in base a pattern assembly, sequenze di byte, riferimenti a stringhe/nomi e vincoli di dimensione, con…
 vitoplantamura/bugchecker
SoftICE-like kernel debugger per Windows 11
 worawit/blutter
Strumento di Reverse Engineering per Applicazioni Mobili Flutter
 dr4k0nia/niximports
Un caricatore di malware .NET, che utilizza API-Hashing per eludere l'analisi statica.
 hasherezade/tiny_tracer
Tracer basato su Intel Pin per chiamate API, syscall e istruzioni con elusione anti-debug, utilizzato per l'analisi di malware e il reverse…
 sentinelabs/alphagolang
Script IDApython per l'analisi di binari Golang







