
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 whoisqwerz/pocket_disasm
Router MCP IDALib multi-sessione per agenti di codifica. Analizza più binari in parallelo con strumenti di reverse engineering compatibili con IDA.
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 mandiant/capa
Strumento di analisi statica e dinamica basato su regole che identifica le capacità nei file PE, ELF, .NET e shellcode, mappandole alle tecniche…

 d0c-s4vage/resmack-fuzz-test
Questo è un progetto sperimentale per [resmack](https://gitlab.com/d0c-s4vage/resmack) per determinare i migliori metodi per instrumentare i processi…
 lolbas-project/lolbas
Binari e Script che Vivono della Terra - (LOLBins e LOLScripts)
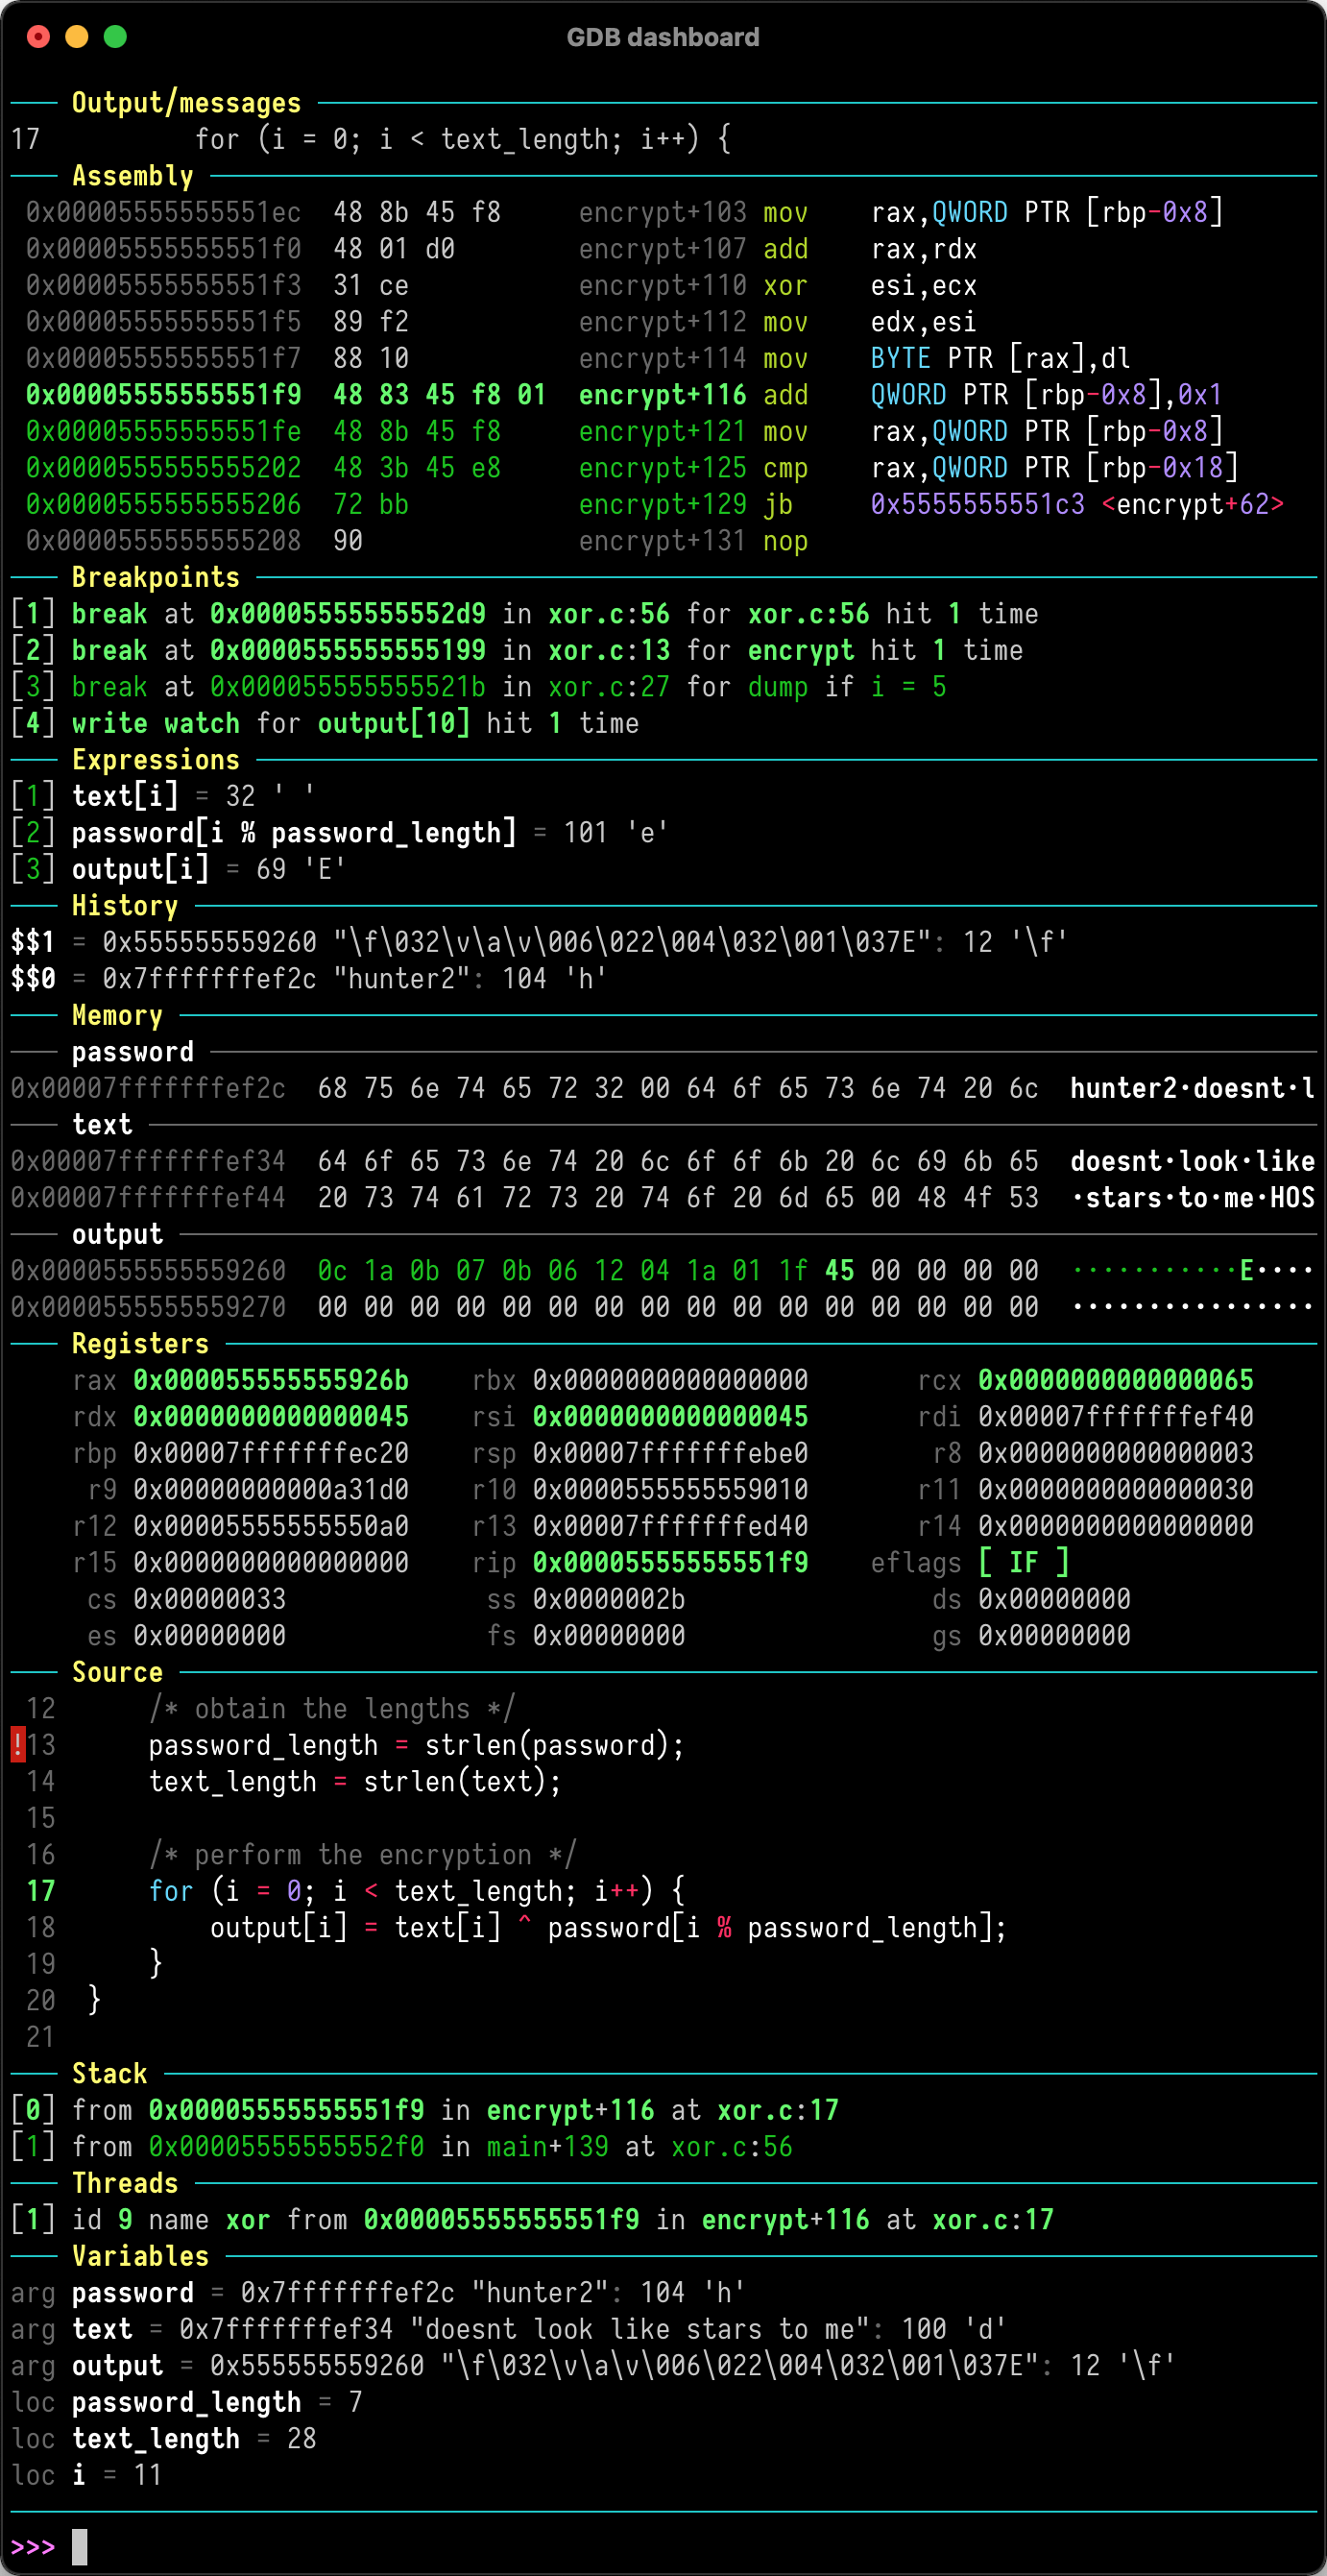 cyrus-and/gdb-dashboard
Interfaccia modulare per GDB che fornisce un dashboard visivo con pannelli personalizzabili per ispezionare registri, codice sorgente, assembly e…
 gpoulios/ropinjector
Patchare shellcode codificati con ROP nei PE
 k2/ehtrace
ATrace è uno strumento per tracciare l'esecuzione di binari su Windows.
 ant4g0nist/lisa.py
Integrazione LLDB MCP + altri comandi utili
 xtiankisutsa/mara_framework
MARA è un framework di reverse engineering e analisi di applicazioni mobili. È un toolkit che riunisce strumenti comunemente usati per il reverse…
 zypherion-technologies/hallwatch
Rilevatore in modalità utente che intercetta syscall indirette. Intrappola Hell's Hall, Tartarus' Gate, RecycledGate e syscall VEH e molte altre.
 zardus/ctf-tools
Alcuni script di configurazione per strumenti di ricerca sulla sicurezza.
 census/choronzon
Un fuzzer evolutivo basato sulla conoscenza
 zx41r/awesome-reverse-engineering-and-malware-analysis
Una mappa verificata di reverse engineering e analisi di malware. Disassembler, unpacking, sviluppo di exploit, fuzzing, DFIR e gli approfondimenti…
 joxeankoret/cosa-nostra
Cosa Nostra, un toolkit FOSS basato su grafi per la clusterizzazione di malware.
 programa-stic/barf-project
BARF : Un framework open source multipiattaforma per l'Analisi Binaria e il Reverse engineering
 fergarrui/custom-bytecode-analyzer
Analizzatore di bytecode Java personalizzabile tramite regole JSON
 4w4k3/repy2exe
Uno strumento di reverse engineering per applicazioni py2exe.







