
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
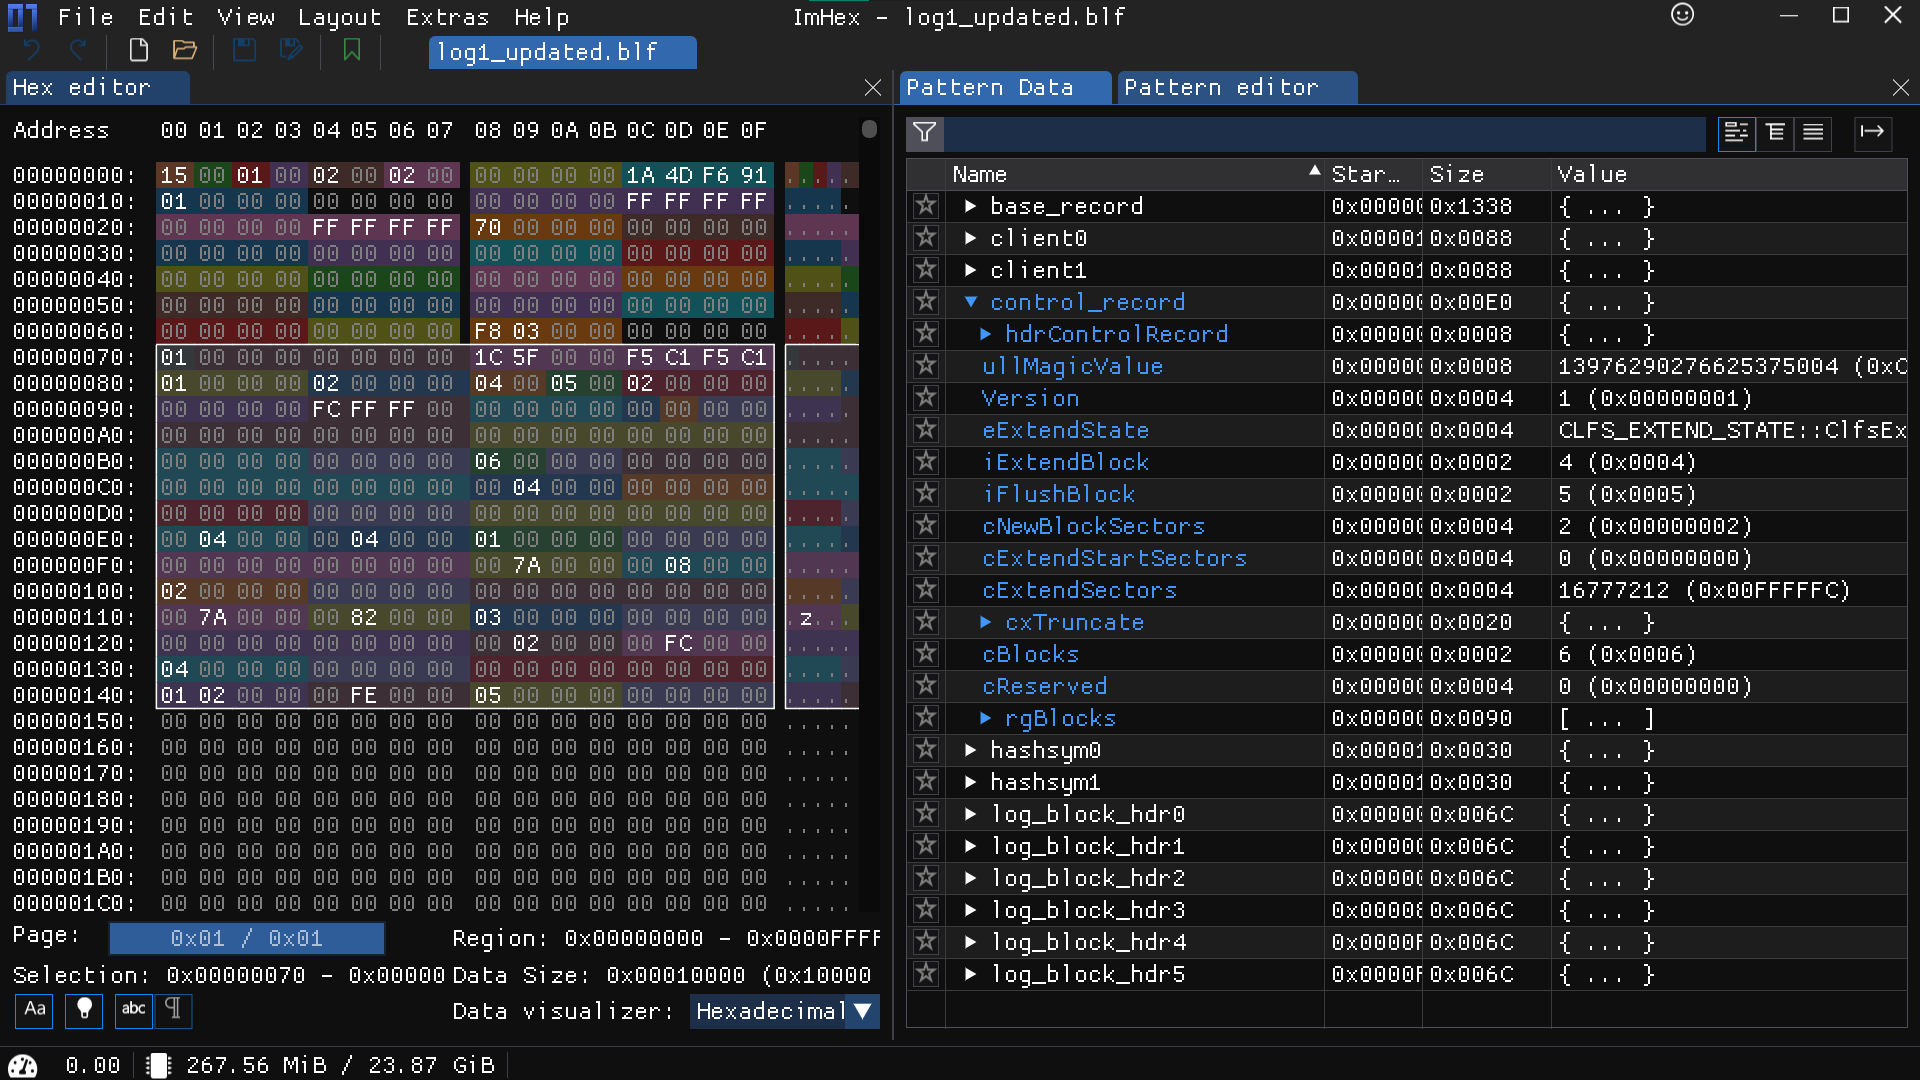
 romanrybachek/cve-2023-36900
Denial-of-Service PoC | Writeup | Header con strutture CLFS | Pattern Imhex per estensione .blf
 romanrybachek/cve-2024-20698
Analisi della vulnerabilità
 sabecomoeh/cve-2013-3900
Proof-of-concept exploit per CVE-2013-3900, una vulnerabilità di validazione della firma WinVerifyTrust che consente l'esecuzione arbitraria di…
 0xxon/cve-2020-0601-utils
Utilità basata su C++ per verificare se i certificati stanno tentando di sfruttare CVE-2020-0601
 renukaselvar/libunwind_cve-2015-3239
Libreria C per lo stack unwinding e la generazione di backtrace, con supporto per multiple architetture e sistemi operativi, incluse istruzioni per…
 renukaselvar/libunwind_cve-2015-3239_after
Libreria per lo srotolamento degli stack di chiamate del processore, con supporto per multiple architetture e sistemi operativi, incluse istruzioni…
 renukaselvar/libunwind_cve-2015-3239_afterpatch
Libreria C per lo stack unwinding e la generazione di backtrace su più architetture, che fornisce API per l'ispezione programmatica degli stack di…
 renukaselvar/lua_cve-2020-24370
Linguaggio di scripting leggero e incorporabile con un interprete veloce, che supporta la programmazione procedurale, funzionale e orientata agli…
 renukaselvar/lua_cve-2020-24370_afterpatch
Linguaggio di scripting leggero e incorporabile con API C, che supporta la programmazione procedurale, funzionale e basata sui dati.
 renukaselvar/system_bt_aosp10_cve-2022-20140
# Stack Bluetooth Android (Fluoride) con una proof-of-concept per CVE-2022-20140, che dimostra una vulnerabilità Bluetooth e fornisce istruzioni di…
 chinmay1743/af_packet.c
Prova di concetto per verificare i privilegi di af_packet.c per convalidare i privilegi acquisiti da qualsiasi hacker dopo lo sfruttamento riuscito…
 qax-a-team/cve-2018-20250
Template di 010 Editor per il formato di archivio ACE & CVE-2018-2025[0-3]
 pandaadir05/snoop
Un moderno tracer di syscall costruito su eBPF. Pensa a strace, ma con una vera TUI, filtri intelligenti, decrittazione TLS e output che sia…
 frkngksl/exporthider
ExportHider: Generazione della tabella di esportazione durante l'esecuzione per nascondere le funzioni esportate dal file DLL.
 momenbasel/malware-check
Strumento di analisi statica e dinamica per il rilevamento di codice malevolo, binari sospetti e violazioni della privacy
 syss-research/wcfproxy
Un proxy per il traffico WCF basato su net.tcp.
 weareaisle/nano-analyzer
Uno scanner di vulnerabilità zero-day minimo basato su LLM di AISLE.
 cispa/trevex
Framework automatizzato di rilevamento delle vulnerabilità per le vulnerabilità da esecuzione transitoria (IEEE S&P '26)








