
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 codeshield-security/log4jshell-bytecode-detector
Scanner locale di bytecode per la vulnerabilità Log4JShell (CVE-2021-44228)
 ridhinva/linux-kernel-algif-aead-checker
Scanner: CVE-2026-31431 Linux kernel algif_aead Copy Fail vulnerability checker — PoC Python per il percorso di heap overflow
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — Vulnerabilità di allocazione heap nel parser di sequenze HEIF di libheif
 pazhanivelmani/libexif_android10_r33_cve-2016-6328
Libreria basata su C per analizzare, modificare e salvare metadati EXIF da immagini JPEG, con un focus sullo sfruttamento di CVE-2016-6328 per…
 runtimeverification/kernel-c-to-rust-spike
Indurimento dei parser C del kernel tramite riscrittura in Rust, fuzzing differenziale e verifica formale. Primo obiettivo: UVC (CVE-2024-53104).
 leorivass/jq-els-backport-cve-2025-48060
Backportata la correzione upstream per CVE-2025-48060 (heap buffer overflow in jv_string_empty) a jq 1.6.
 partywavesec/invesalius3_vulnerabilities
InVesalius ha scoperto una CVE. CVE-2024-42845, CVE-2024-44825
 redfox-security/hacking-electron-apps-cve-2020-35717-
Exploit per CVE-2020-35717 che mira alle applicazioni Electron, dimostrando una vulnerabilità specifica e fornendo un proof-of-concept per test di…
 gardeniawhite/fuzzing
fuzzing con libFuzzer, incluso openssl heartbleed (CVE-2014-0160)
 tarunyadav/fix-cve-2013-2094
Genera moduli kernel SystemTap portabili per mitigare CVE-2013-2094 su sistemi Enterprise Linux, con script di compilazione e distribuzione…
 oitapps/find-vulnerableelectronversion
Scansiona un eseguibile e determina se è stato confezionato in una versione di Electron vulnerabile alla vulnerabilità Chromium CVE-2023-4863/…
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
Libreria di capability POSIX.1e per Android 10, che affronta CVE-2023-2603 con strumenti per impostare e ottenere le capability dei processi per…
 nidhihcl/external_expat_2.1.0_cve-2022-43680
Libreria C per parsing XML orientato al flusso con focus sull'analisi delle vulnerabilità e lo sfruttamento di CVE-2022-43680, abilitando fuzzing e…
 l41kaa/cve-2024-48705
Wavlink AC1200 con versioni del firmware M32A3_V1410_230602 e M32A3_V1410_240222 è vulnerabile a un'iniezione di comandi post-autenticazione durante…
 saurabh2088/expat_2_1_0_cve-2024-28757
Libreria C per il parsing XML orientato ai flussi, con focus sull'analisi e la riproduzione della vulnerabilità CVE-2024-28757 in Expat 2.1.0.
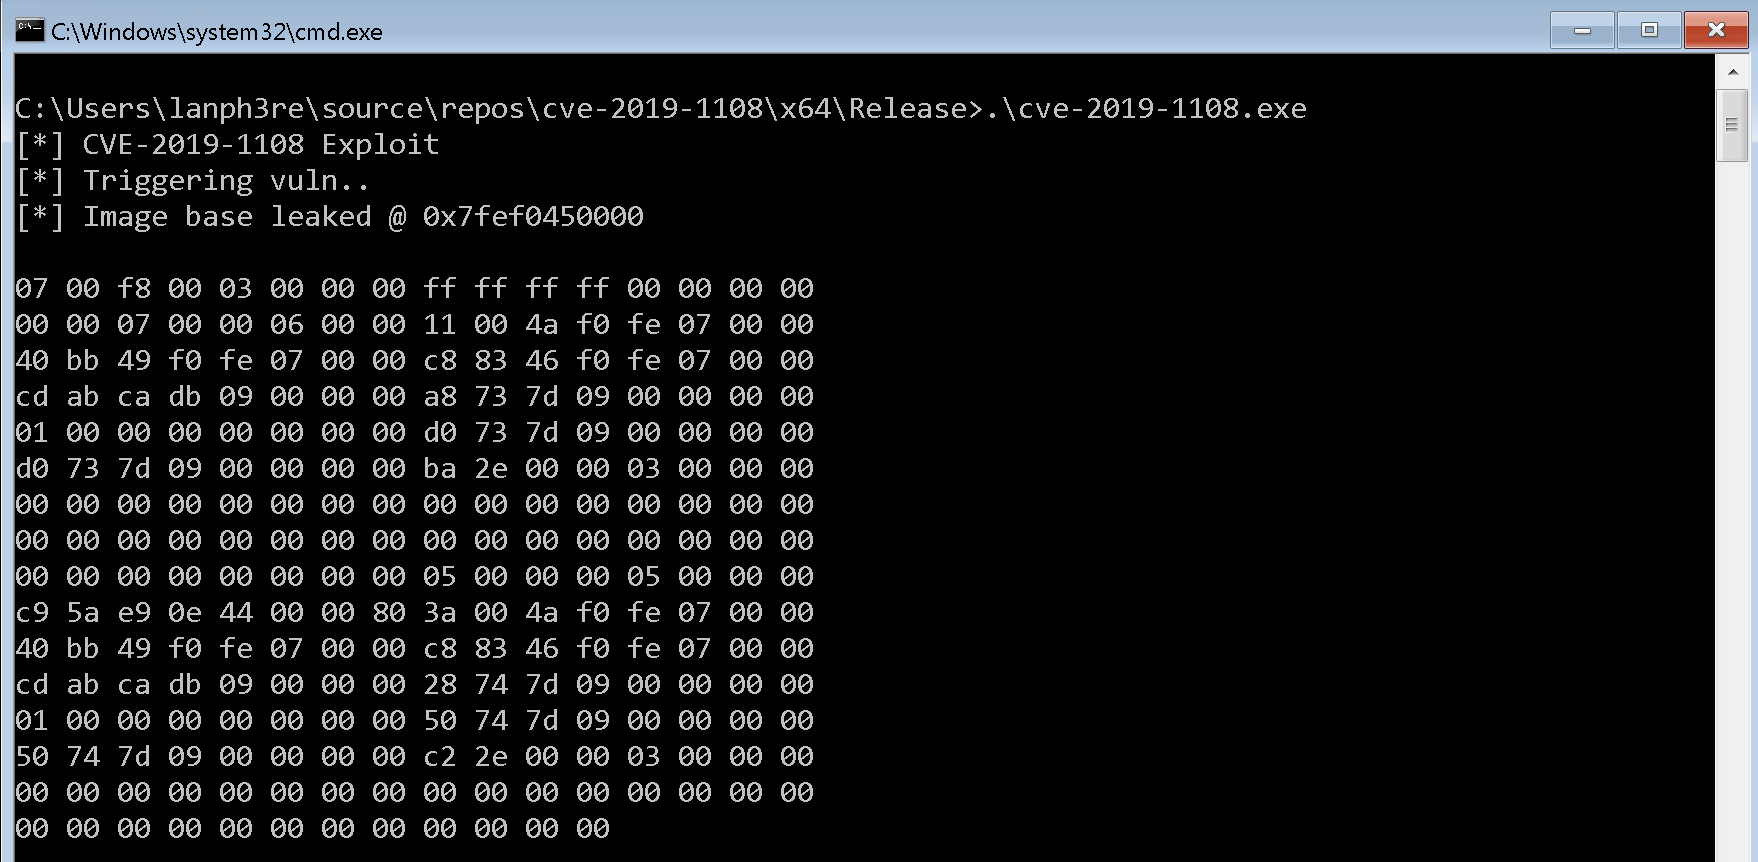 lanph3re/cve-2019-1108
Exploit proof-of-concept per CVE-2019-1108, una vulnerabilità di divulgazione di informazioni del client RDP che perde il contenuto della memoria…
 jianrongxiao-linksys/dnsmasq-cve-2026
Strumento automatizzato di verifica dei difetti per 6 CVE di dnsmasq (CVE-2026-2291, 4890, 4891, 4892, 4893, 5172)
 personnumber3377/dns_client_fuzzing
Fuzzing della libreria client DNS di Microsoft Windows. Ispirato a CVE-2026-41096.








