

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k1 giorno fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k7 giorni fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k17h 37m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k2 giorni fa
angr preview#6

angr

GitHubangr/angr
9.0k1 giorno fa
capa preview#7

capa

GitHubmandiant/capa
6.1k10 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k1 giorno fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k5 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k5 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1701 risultati
DylibHijackTest preview

DylibHijackTest

GitHubslyd0g/dylibhijacktest

Scopri gli hijack di DYLD_INSERT_LIBRARIES su macOS

privilege-escalationdynamic-analysis-sandboxingpersistence-mechanisms+2
454 anni fa
ghidra_stack_strings preview

ghidra_stack_strings

GitHubzxgio/ghidra_stack_strings

Uno script per rilevare stack-strings tramite emulazione (sfruttando Unicorn)

dynamic-code-analysisreverse-engineeringmalware-analysis+1
3511 mesi fa
YARA_for_config_extraction preview

YARA_for_config_extraction

GitHubtheatha/yara_for_config_extraction

Tutorial e codice sorgente per creare un modulo YARA personalizzato in C per estrarre configurazioni di malware, con un esempio pratico di Danabot e…

reverse-engineeringmalware-analysisbinary-analysis+1
82 anni fa
yari preview

yari

GitHubavast/yari

YARI è un debugger interattivo per il linguaggio YARA.

code-analysisdynamic-code-analysisdebuggers+2
912 anni fa
quokka preview

quokka

GitHubquarkslab/quokka

Quokka: un esportatore binario veloce e accurato

static-analysiscode-analysisreverse-engineering+2
2233 giorni fa
AtomicSyscall preview

AtomicSyscall

GitHubdaem0nc0re/atomicsyscall

Strumenti e PoC per l'analisi delle syscall di Windows.

ids-ips-evasionreverse-engineeringbinary-analysis+3
36411 mesi fa
smoke_conf_extract preview

smoke_conf_extract

GitHubmyrtus0x0/smoke_conf_extract

Estrattore statico di configurazione per campioni di SmokeLoader che deoffusca, decomprime ed emula routine protette per recuperare le impostazioni…

static-analysisdynamic-analysis-sandboxingreverse-engineering+2
134 anni fa
Fermion preview

Fermion

GitHubfuzzysecurity/fermion

Fermion, un wrapper electron per Frida e Monaco.

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+4
7001 anno fa
PsyloDbg preview

PsyloDbg

GitHubdarkcodersc/psylodbg

Debugger di Microsoft Windows facile da usare per analisti di malware.

reverse-engineeringdebuggersmalware-analysis+1
2064 anni fa
Windows-SignedBinary preview

Windows-SignedBinary

GitHubmr-un1k0d3r/windows-signedbinary

Modifica i binari Windows firmati per mantenere firme di catalogo valide modificando al contempo gli hash dei file, aggirando i blocchi degli…

hash-analysisids-ips-evasionreverse-engineering+4
2598 anni fa
text4shell-tools preview

text4shell-tools

GitHubjfrog/text4shell-tools

Rileva e correggi Apache Commons Text vulnerabile negli artefatti JAR/WAR Java; identifica le classi e scansiona il bytecode per i siti di chiamata…

defensive-toolsstatic-analysisvulnerability-analysis+3
1044 anni fa
Bitmancer preview

Bitmancer

GitHubzimawhit3/bitmancer

Libreria Nim per lo sviluppo di sicurezza offensiva

ids-ips-evasionshellcodepost-exploitation+4
2004 anni fa
upx-recovery-tool preview

upx-recovery-tool

GitHubnozominetworks/upx-recovery-tool

Automatizza la riparazione di header UPX malformati in binari ELF, ripristinando i campi magic, filesize, blocksize e overlay affinché gli unpacker…

reverse-engineeringmalware-analysisbinary-analysis
1173 anni fa
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Libreria Python per l'analisi e il parsing di dati relativi a Cobalt Strike, come i payload Beacon e i profili Malleable C2.

network-forensicsmalware-analysisdigital-forensics+4
1931 mese fa
AsmResolver preview

AsmResolver

GitHubwashi1337/asmresolver

Una libreria per creare, leggere e modificare file PE e moduli .NET.

code-analysisreverse-engineeringmalware-analysis+1
1.1k14 giorni fa
pocs_slides preview

pocs_slides

GitHubcq674350529/pocs_slides

i miei advisory, PoC, slide e script relativi alla sicurezza IoT/protocolli

packet-sniffing-analysisiot-securityvulnerability-analysis+4
711 anno fa
hyperpom preview

hyperpom

GitHubimpalabs/hyperpom

Fuzzer AArch64 basato sull'hypervisor Apple Silicon
dynamic-analysis-sandboxingvulnerability-analysissecurity-virtualization+2
2022 anni fa
pics preview

pics

GitHubcorkami/pics

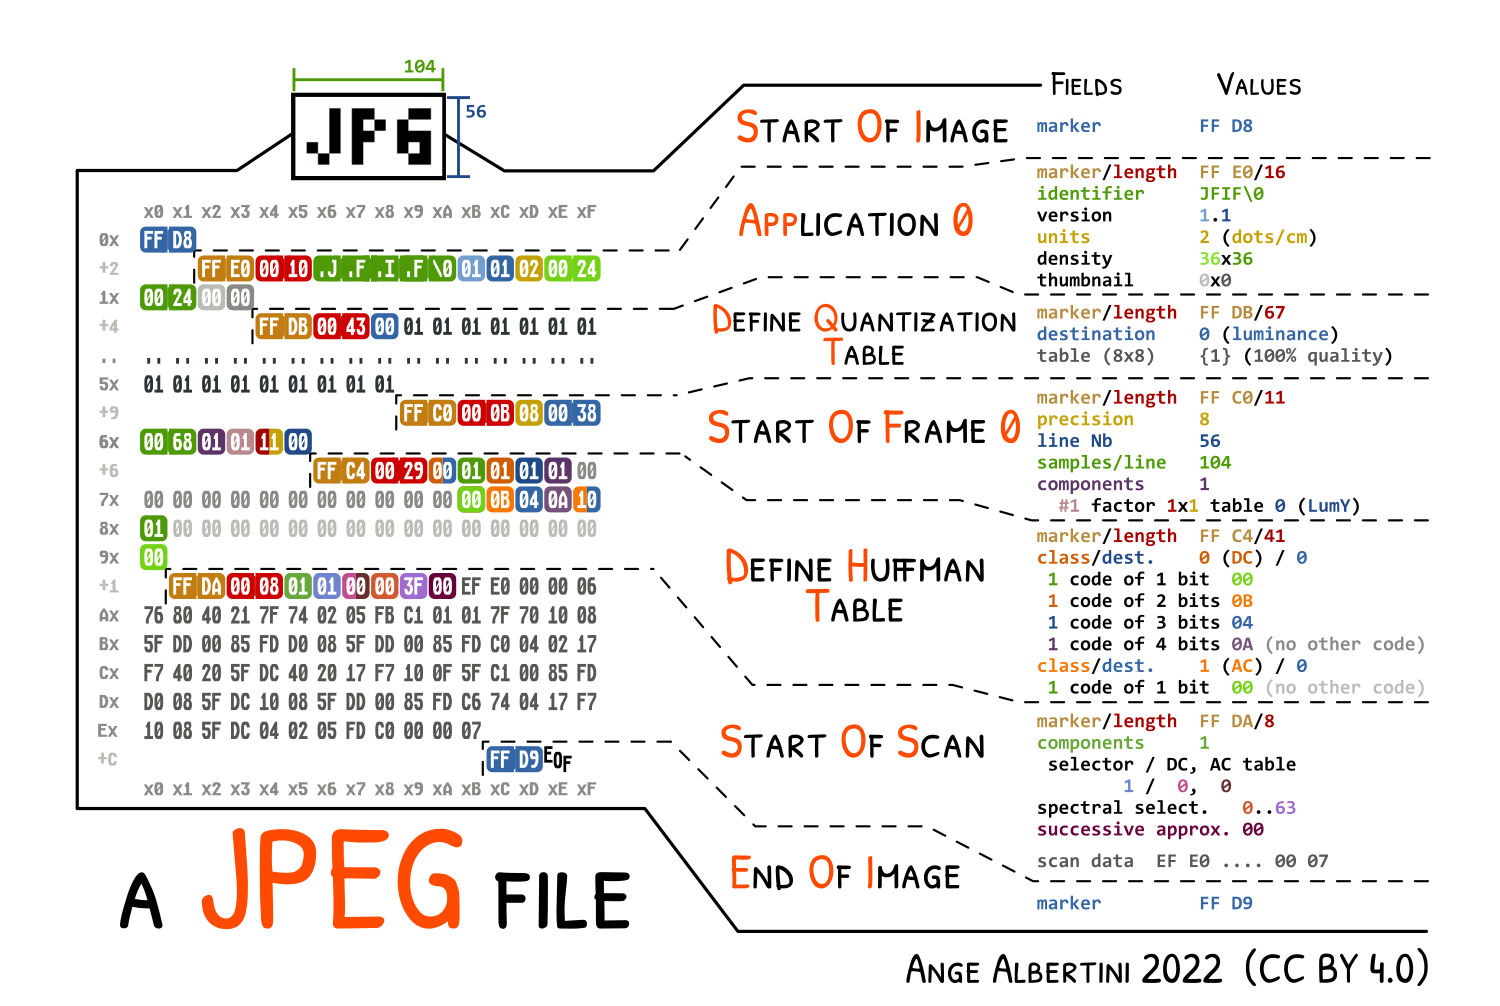
Dissezioni dei formati di file e altro ancora...

reverse-engineeringbinary-analysiseducation+1
11.5k2 anni fa
Precedente1…242526…95Successivo








