
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 nishantiyer/cve-2020-15215-discord-poc
Harness di validazione proof-of-concept per il rafforzamento dei confini di Electron, modellizzazione dell’isolamento renderer/processo principale,…
 merces/pev
Spostato su https://github.com/mentebinaria/readpe
 limesss/cve-2023-36109
un PoC per CVE-2023-36109
 gardeniawhite/fuzzing
fuzzing con libFuzzer, incluso openssl heartbleed (CVE-2014-0160)
 nektra/cve-2010-3971-hotpatch
Crea il tuo hotfix di sicurezza con l'hooking di Deviare
 gguaiker/trend_micro_poc
CVE-2018-3608 Trend_Micro_CVE
 airbus-cert/cve-2025-24985
Rilevamento di file VHD dannosi per CVE-2025-24985
 claesmnyberg/sdc
Generatore di binari auto-decriptanti
 uthrasri/framework_base_cve-2023-21285_nopatch
Analisi delle vulnerabilità del framework Android e dimostrazione dello sfruttamento per CVE-2023-21285, fornendo un caso di test senza patch per i…
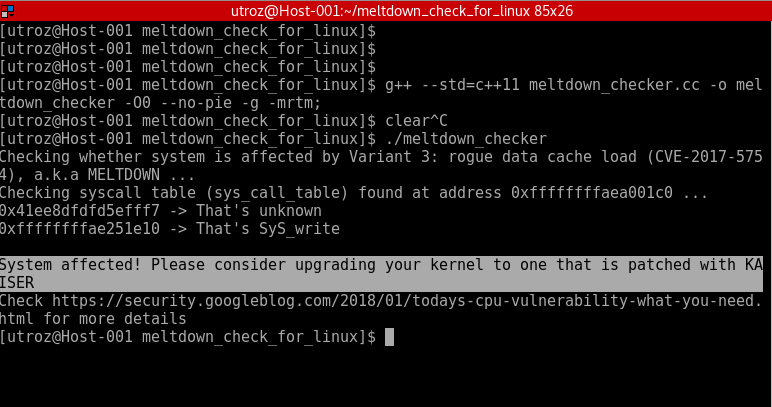 speecyy/am-i-affected-by-meltdown
Prova di concetto / Exploit / verifica se il sistema è affetto dalla Variante 3: rogue data cache load (CVE-2017-5754), noto anche come
 skrkcb2/cve-2025-0851
Proof-of-concept exploit per CVE-2025-0851, una vulnerabilità di path traversal nell'utility di estrazione di modelli tar/zip di Deep Java Library,…
 lucadibello/tmux-fuzzing
Fuzzing potenziato per tmux utilizzando OSS-Fuzz. Include harness personalizzati `cmd-fuzzer` e `argument-fuzzer` per una migliore copertura del…
 logsec/cve-2010-2387
Exploit proof-of-concept per CVE-2010-2387, una vulnerabilità di escalation dei privilegi in GNOME Display Manager (GDM). Include codice sorgente C…
 uthrasri/cve-2019-25162
Proof-of-concept exploit per CVE-2019-25162, che dimostra una vulnerabilità specifica in un'applicazione basata su C per test di sicurezza e analisi.
 ridhinva/linux-kernel-algif-aead-checker
Scanner: CVE-2026-31431 Linux kernel algif_aead Copy Fail vulnerability checker — PoC Python per il percorso di heap overflow
 vagebondcur/image-magick-cve-2022-44268
Exploit per ImageMagick CVE-2022-44268, che dimostra lettura arbitraria di file tramite immagine modificata. Include PoC e analisi per test di…
 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0215
Pacchetto Android NFC con una patch per CVE-2020-0215, che risolve una vulnerabilità di sicurezza nel componente NFC.
 spiralbl0ck/cve-2024-24684
File di crash (Poc per CVE-2024-24684)








