
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - Alto - Locale - Crash - FTS5 secure-delete PutVarint footer overrun
 gmh5225/letmegg
Windows kernel proof-of-concept che dimostra una tecnica anti-debugging che impedisce a WinDbg di effettuare il break manipolando il percorso di…
 darthton/hyperbone
Hypervisor VT-x minimalista per Windows x64 che fornisce hook inline di syscall, MSR, IDT e kernel, oltre a sostituzione di pagine basata su EPT e…
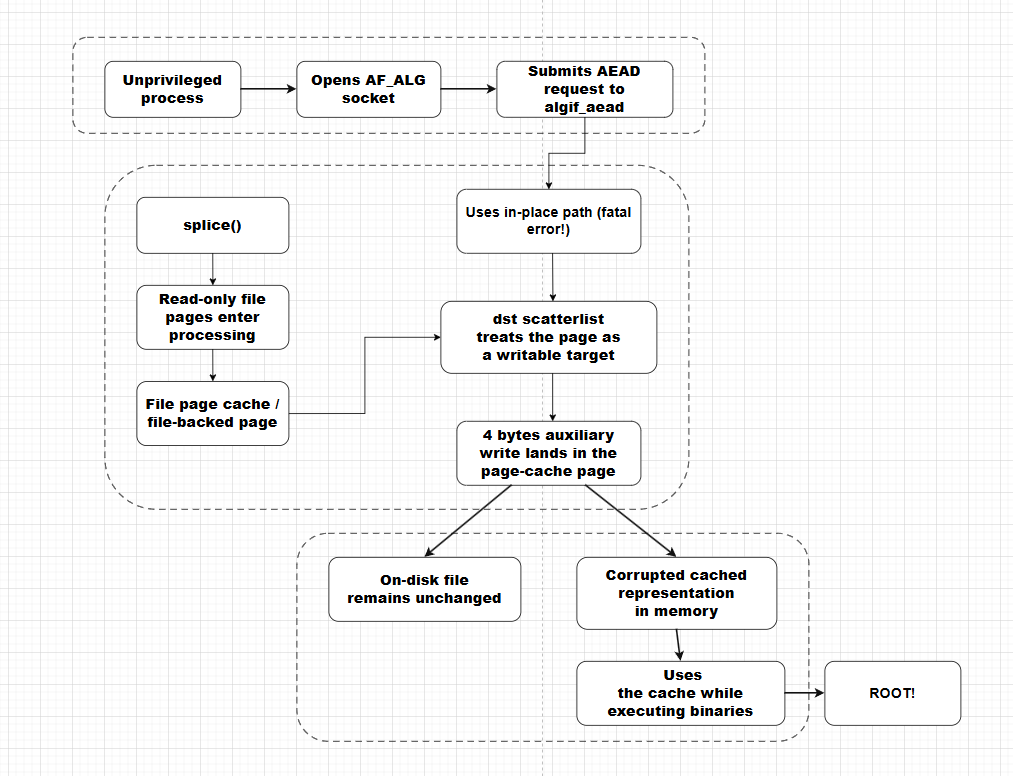 chernstepanov/copyfail-for-dummies
Note di ricerca e proof-of-concept per la CVE-2026-31431 del kernel Linux, che documentano il bug di corruzione della page cache in AF_ALG splice()…
 dshankle/vlc_cve-2021-25801_analysis
Analisi tecnica della CVE-2021-25801 nel parser AVI di VLC, che dimostra una lettura fuori dai limiti tramite sotto-indici (sub-index) appositamente…
 mr-un1k0d3r/redteamccode
Repo di codice C per Red Team
 ben-lichtman/ropr
Un cercatore di ROP Gadget multithread fulmineamente veloce™. Alternativa a ropper / ropgadget (attualmente solo x86)
 hasherezade/ida_ifl
IFL - Elenco interattivo delle funzioni (plugin per IDA Pro)
 mistymntncop/cve-2023-4863
Proof-of-concept per CVE-2023-4863, un overflow del buffer heap nella decodifica delle immagini WebP. Dimostra il meccanismo di attivazione…
 galoisinc/mate
Suite interattiva di analisi dei programmi che utilizza Code Property Graphs per cercare bug in codice C e C++, unificando l'analisi delle…
 buffer/pylibemu
Un wrapper Cython per Libemu
 oxagast/ansvif
A Not So Very Intelligent Fuzzer: Un framework avanzato di fuzzing progettato per trovare vulnerabilità nel codice C/C++.
 nul0x4c/manualrsrcdatafetching
Ottieni i tuoi dati dalla sezione risorse manualmente, senza bisogno delle API di Windows.
 synacktiv/shannon-dbg
Debugger per la banda base Shannon
 nccgroup/ghidra-nanomips
Modulo nanoMIPS per Ghidra
 milankovo/yaravm
Questo repository contiene un processore IDA per caricare e disassemblare regole yara compilate.
 whokilleddb/psi_bof
Un BOF progettato per ispezionare la memoria dei processi e gli indirizzi.
 waleedassar/cve-2021-1656
Exploit proof-of-concept per CVE-2021-1656, una vulnerabilità di divulgazione di informazioni nel driver TPM di Windows (tpm.sys). Dimostra una…








