
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 embee-research/agenttesla-config-extractor
Estrattore di configurazione per AgentTesla - Variante Discord/Telegram
 davidbuchanan314/cve-2017-13672
PoC per CVE-2017-13672 (lettura fuori dai limiti nel driver VGA Cirrus di QEMU, che causa DoS)
 webraybtl/cve-2022-1068
Vulnerabilità di buffer overflow di Modbus Slave CVE-2022-1068: analisi e riproduzione
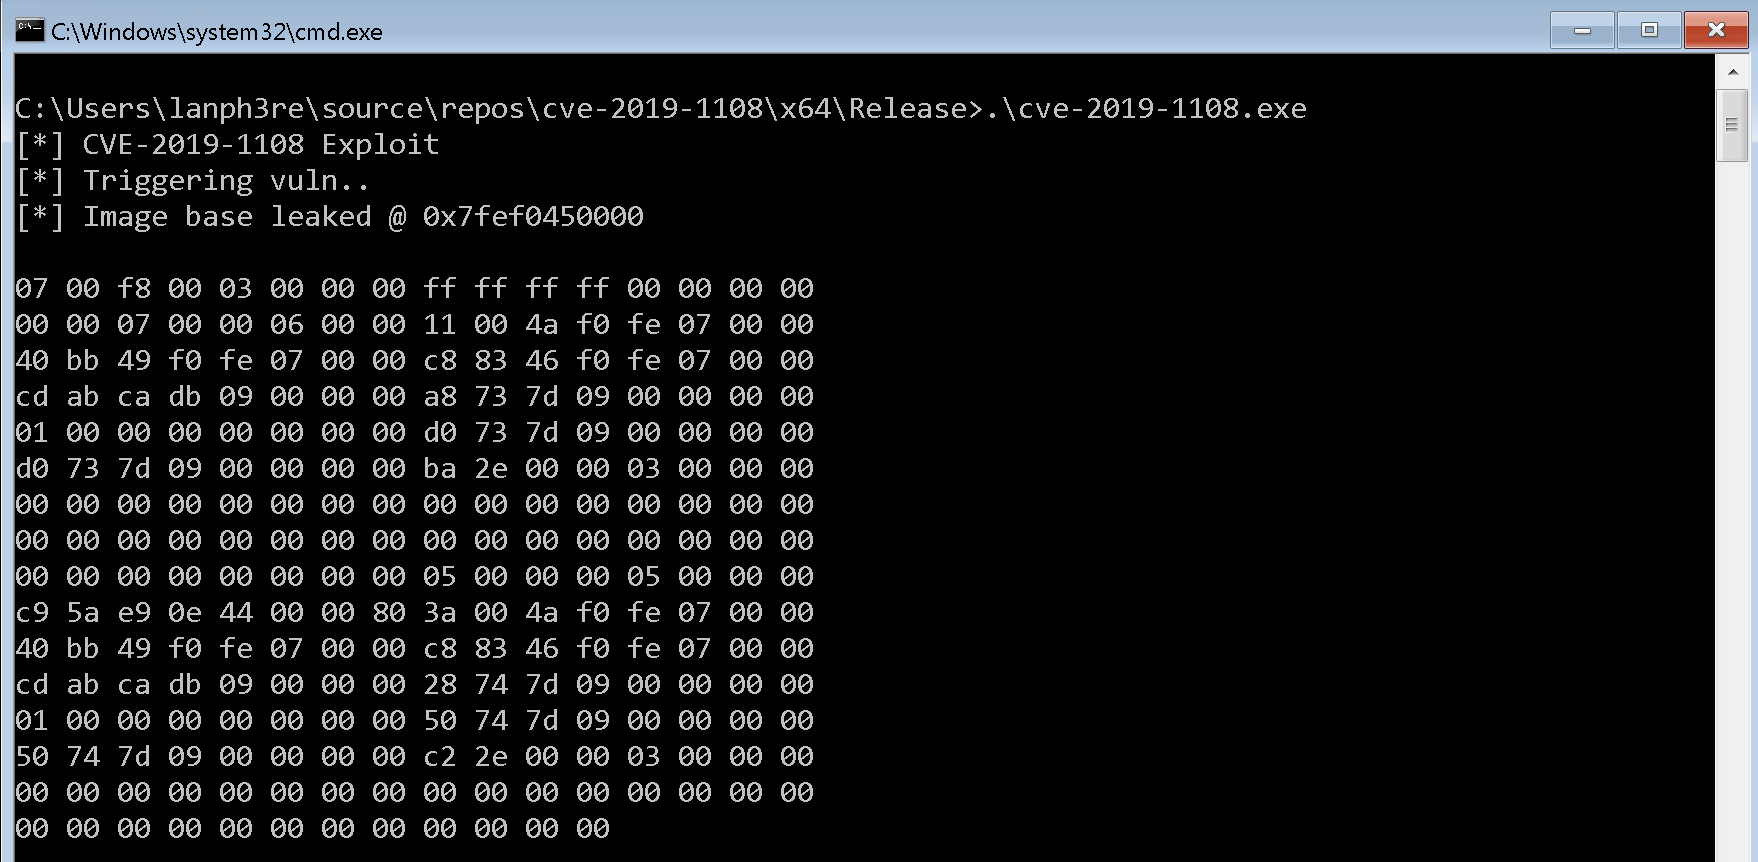 lanph3re/cve-2019-1108
Exploit proof-of-concept per CVE-2019-1108, una vulnerabilità di divulgazione di informazioni del client RDP che perde il contenuto della memoria…
 playboisk8/poc-cve-2017-8464-opencalculator
Sfruttare la vulnerabilità .lnk e i meccanismi di gestione del sistema operativo riguardanti explorer.exe e le unità USB.
 themalwareguardian/cve-2024-7344
Ricerca tecnica su un bypass di UEFI Secure Boot causato da un caricatore PE personalizzato non sicuro, comprendente analisi delle cause alla radice,…
 jajangjaman/cve-2021-41160
FreeRDP è un'implementazione libera del Remote Desktop Protocol (RDP), rilasciata sotto licenza Apache. Nelle versioni interessate, un server…
 jacklosingheart/cve-2023-46442_poc
POC per la vulnerabilità Denial of Service CVE-2023-46442 trovata in Soot
 weltregie/liblzma-scan
Analizza liblzma da xu-utils alla ricerca di backdoor (CVE-2024-3094)
 tharindudh/tharindudh-log4j-vulnerability-in-ghidra-tool-cve-2021-44228
Strumento basato su Ghidra per rilevare e analizzare la vulnerabilità Log4j (CVE-2021-44228) in file binari, consentendo il reverse engineering dei…
 kaleth4/cve-2026-55200
Analisi tecnica e proof-of-concept per CVE-2026-55200, un overflow critico del buffer basato su heap in libssh2 che consente RCE pre-autenticazione.…
 jfrog/jfrog-cve-2022-24675
Script shell per scansionare ricorsivamente cartelle per binari Go usando la funzione insicura pem.Decode, rilevando binari vulnerabili o strippati…
 internero/debian-lenny-bash_3.2.52-cve-2014-6271
Pacchetti Bash di Debian Lenny con patch per cve-2014-6271 (i386 e amd64)
 hyunjungg/cve-2025-62821
Estensione HEIF di Microsoft (msheif_store.dll) lettura OOB
 satheesh575555/frameworks_base_aosp10_r33_cve-2020-0401
# Repository di base del framework Android per AOSP 10 r33, modificato per affrontare CVE-2020-0401, fornendo una versione corretta o vulnerabile per…
 xen0bit/netprobe-cve-2026-98432
Sonda remota black-box che rileva CVE-2026-98432, una use-after-free in ireq_opt del TCP IPv4 di Linux, tramite echo differenziale delle opzioni…
 qmonnet/rbpf
Macchina virtuale Rust e compilatore JIT per programmi eBPF
 justasmasiulis/lazy_importer
libreria per importare funzioni dalle dll in modo nascosto e ostile al reverse engineering








