
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 cdong1012/idapython-malware-scripts
Script per automatizzare i flussi di lavoro di analisi malware e reverse engineering in IDA Pro, coprendo l'ispezione dei binari, l'analisi statica e…

 hugsy/recon_2024_windbg_workshop
Materiali del workshop per padroneggiare il debugging con WinDbg in modalità kernel e utente, con configurazione di KdNet, demo e una sfida di Time…
 malwaretech/fsthook
Una libreria per intercettare funzioni native agganciando KiFastSystemCall
 metrodango/pip3line
Coltellino svizzero per la manipolazione di byte grezzi e intercettazione
 ignacioj/whacamole
Analisi della memoria live per rilevare IOC di malware in processi, moduli, handle, token, thread, assembly .NET, spazio degli indirizzi di memoria e…
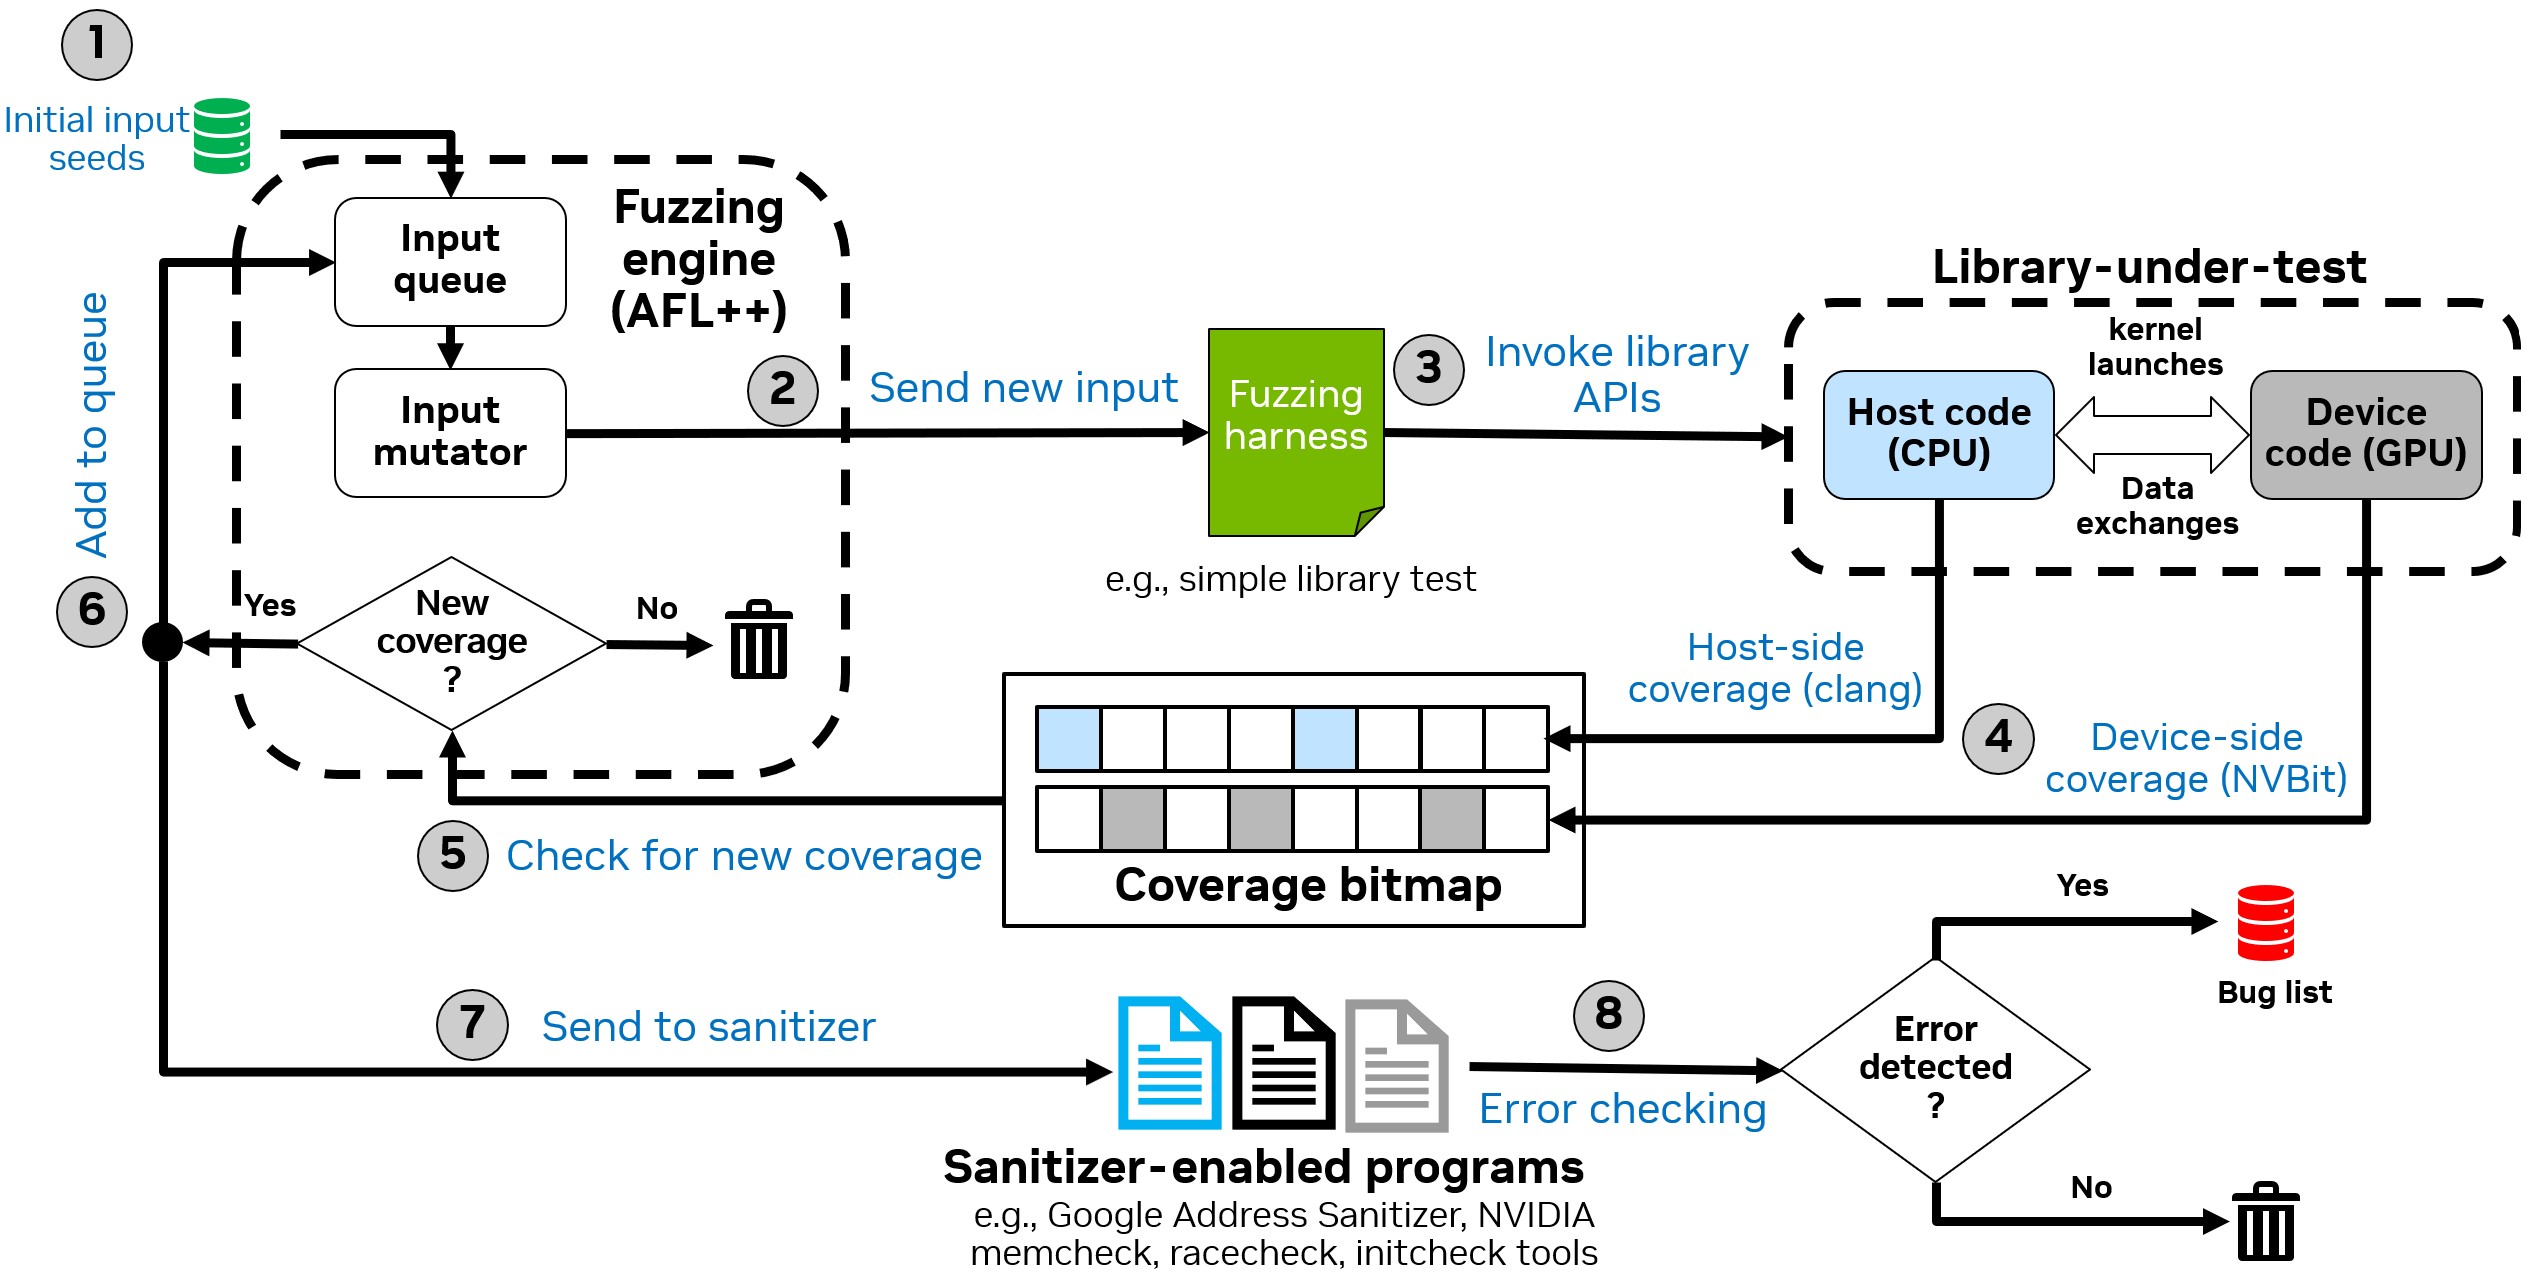 nvlabs/cufuzz
Un fuzzer orientato alla GPU e guidato dalla copertura del codice per applicazioni CUDA in spazio utente.
 zxgio/ghidra_stack_strings
Uno script per rilevare stack-strings tramite emulazione (sfruttando Unicorn)
 vichhka-git/magisk-renef
Modulo Magisk che pacchettizza automaticamente renef_server (strumentazione dinamica per Android)
 nccgroup/binja_sensei
Un plugin che fornisce risorse per principianti per imparare il reverse engineering usando Binary Ninja. Installa automaticamente diversi altri…
 nccgroup/memaddressanalysis
Progetto di ricerca relativo all'analisi degli indirizzi di memoria
 malwaretech/phasedump
Strumento Python per decriptare i moduli W32/Phase
 farazsth98/freebsd-dirent-info-leak-bugs
CVE-2020-25578 e CVE-2020-25579: Alcuni bug di leak di informazioni in FreeBSD che ho trovato nel 2020.

 futureslab/binvariants
Quadro di fuzzing guidato da invarianti a livello di registro per binari closed-source, sfruttando probabili violazioni di invarianti per scoprire…
 kha-beleh/poc-cve-2025-69419
Riproduttore minimo di proof-of-concept per CVE-2025-69419, un overflow del buffer heap in OpenSSL PKCS12_get_friendlyname() innescato da un…
 manouchehri/cve-2016-1734
Diff binario e analisi di AppleUSBNetworking.kext per CVE-2016-1734, una vulnerabilità di rete USB del kernel macOS. Include verifica delle patch e…
 mercul1ninna/mips-cve-2014-9222
Divertiamoci scavando nel firmware di un router Zyxel e nell'architettura MIPS.








