
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 mdshoaibuddinchanda/zombieguard
Rilevamento basato su ML di attacchi di evasione dell'intestazione degli archivi Zombie ZIP (CVE-2026-0866)
 0xblackash/cve-2026-45447
CVE-2026-45447
 open-flaw/cve-2026-2005
PoC di heap buffer overflow in pgcrypto di PostgreSQL che dimostra la CVE-2026-2005: RCE con privilegi limitati ed escalation dei privilegi a…
 jvidhan/autofs-cve-2026-84568
Note di reverse engineering e PoC funzionante per CVE-2026-84568, una violazione del confine di fiducia di automountd su macOS che consente mount da…
 intelxed/xed
Libreria di basso livello per la codifica e la decodifica di istruzioni x86 IA32/Intel64, che espone API per la lunghezza delle istruzioni, gli…
 cheat-engine/cheat-engine
Cheat Engine. Un ambiente di sviluppo focalizzato sul modding.
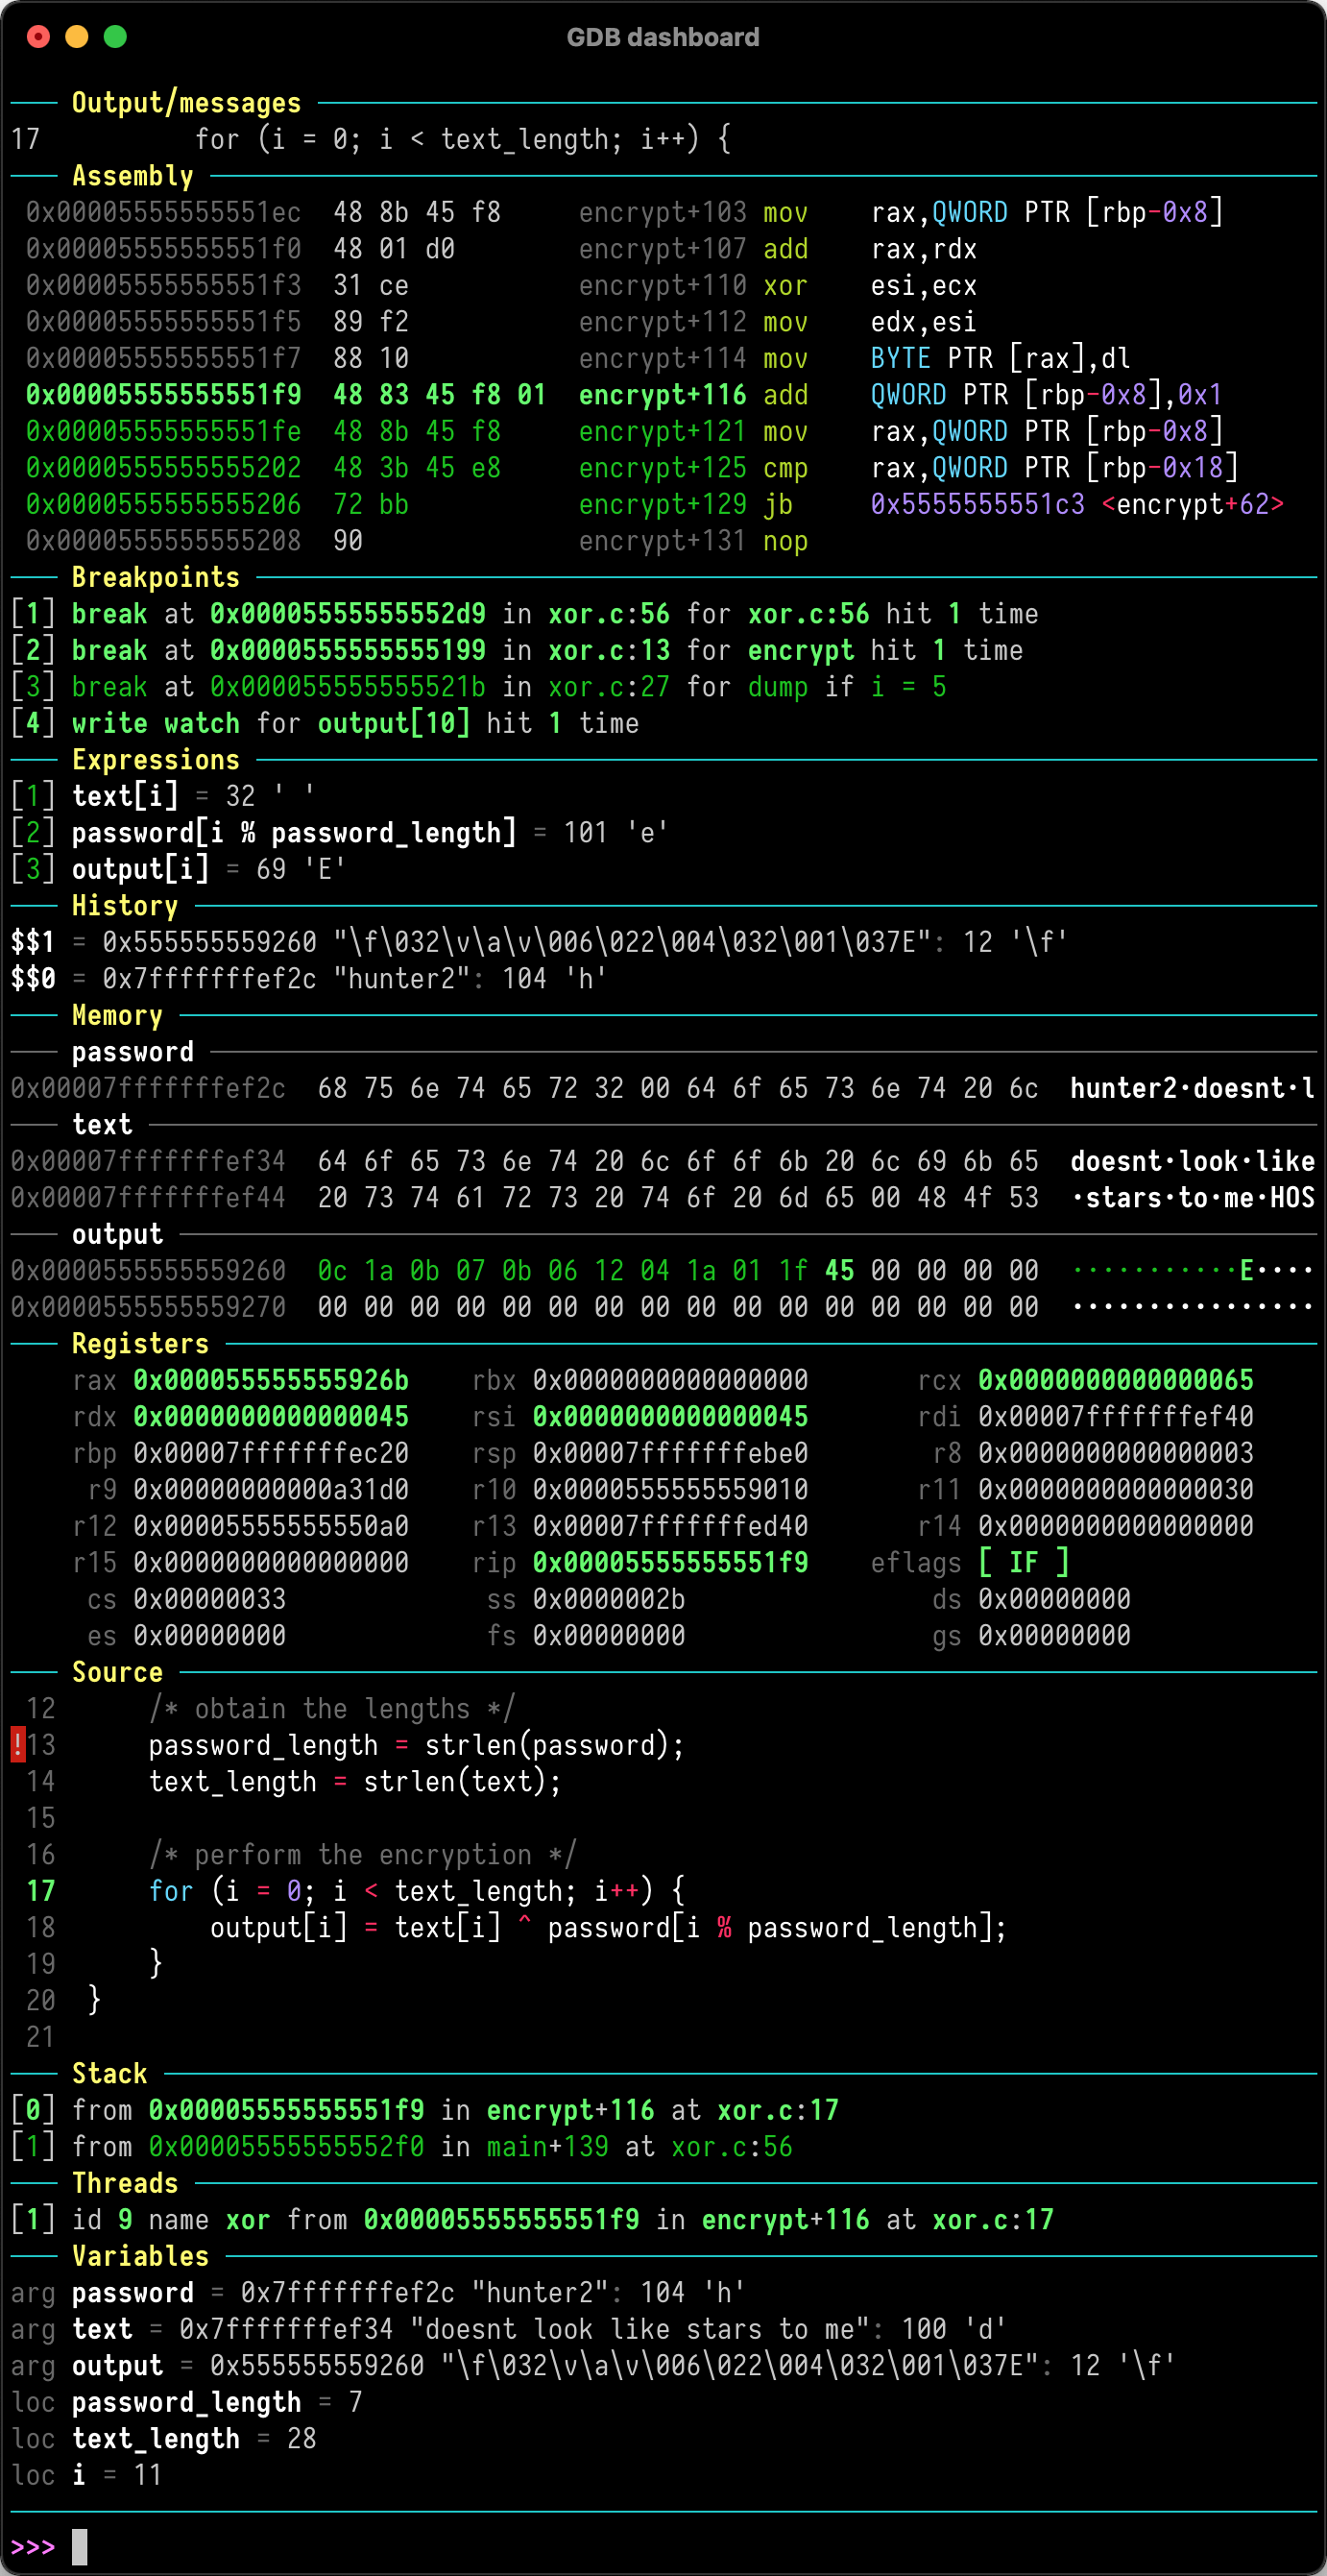 cyrus-and/gdb-dashboard
Interfaccia modulare per GDB che fornisce un dashboard visivo con pannelli personalizzabili per ispezionare registri, codice sorgente, assembly e…
 storyyeller/krakatau
Decompilatore, assemblatore e disassemblatore Java
 0xgalz/virtuailor
Strumento IDAPython per la creazione automatica di tabelle virtuali C++ in IDA Pro
 enovella/tee-reversing
Una lista curata di risorse TEE pubbliche per imparare a fare reverse engineering e ottenere l'esecuzione di codice attendibile su dispositivi ARM.
 vulhunt-re/vulhunt
Framework di rilevamento delle vulnerabilità del team REsearch di Binarly.
 icyguider/nimcrypt2
.NET, PE e Shellcode Grezzo Packer/Loader scritto in Nim
 bishopfox/bfinject
Dylib injection per iOS 11.0 - 11.1.2 con i jailbreak LiberiOS ed Electra
 quarkslab/binbloom
Software di analisi del firmware binario grezzo
 snowsnowsnows/eaglevm
Virtualizzatore di codice nativo per binari x64
 zeropointdynamics/zelos
Una piattaforma completa di emulazione e strumentazione binaria.
 oalabs/hashdb
Assortimento di algoritmi di hashing utilizzati nel malware
 felixber/findfunc
Plugin per IDA Pro per filtrare funzioni in base a pattern assembly, sequenze di byte, riferimenti a stringhe/nomi e vincoli di dimensione, con…








