
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 4onurdemir/tcl-androidtv-root-attempts
Documenta il reverse engineering di un layer di fabbrica TCL Android TV: protocollo IR a 56 kHz, daemon tclfactoryos, driver IR del kernel e prove…
 gmh5225/frida-medit
Scanner di memoria dei processi CUI multipiattaforma basato su Frida per trovare, filtrare, applicare patch ed eseguire il dump della memoria dei…
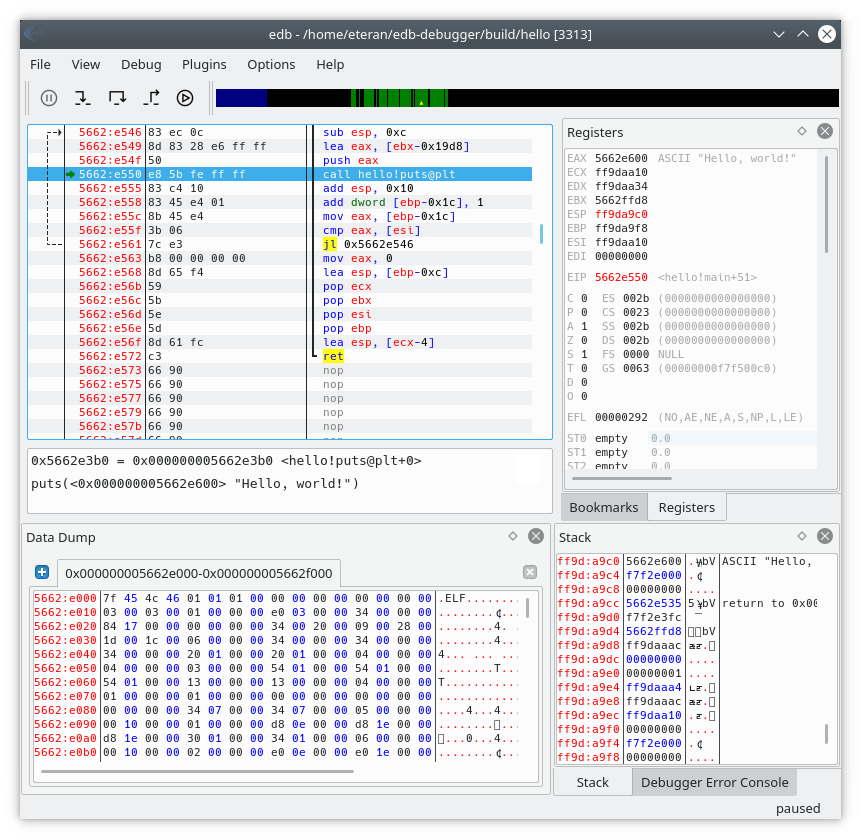 eteran/edb-debugger
edb è un debugger multipiattaforma per AArch32/x86/x86-64.
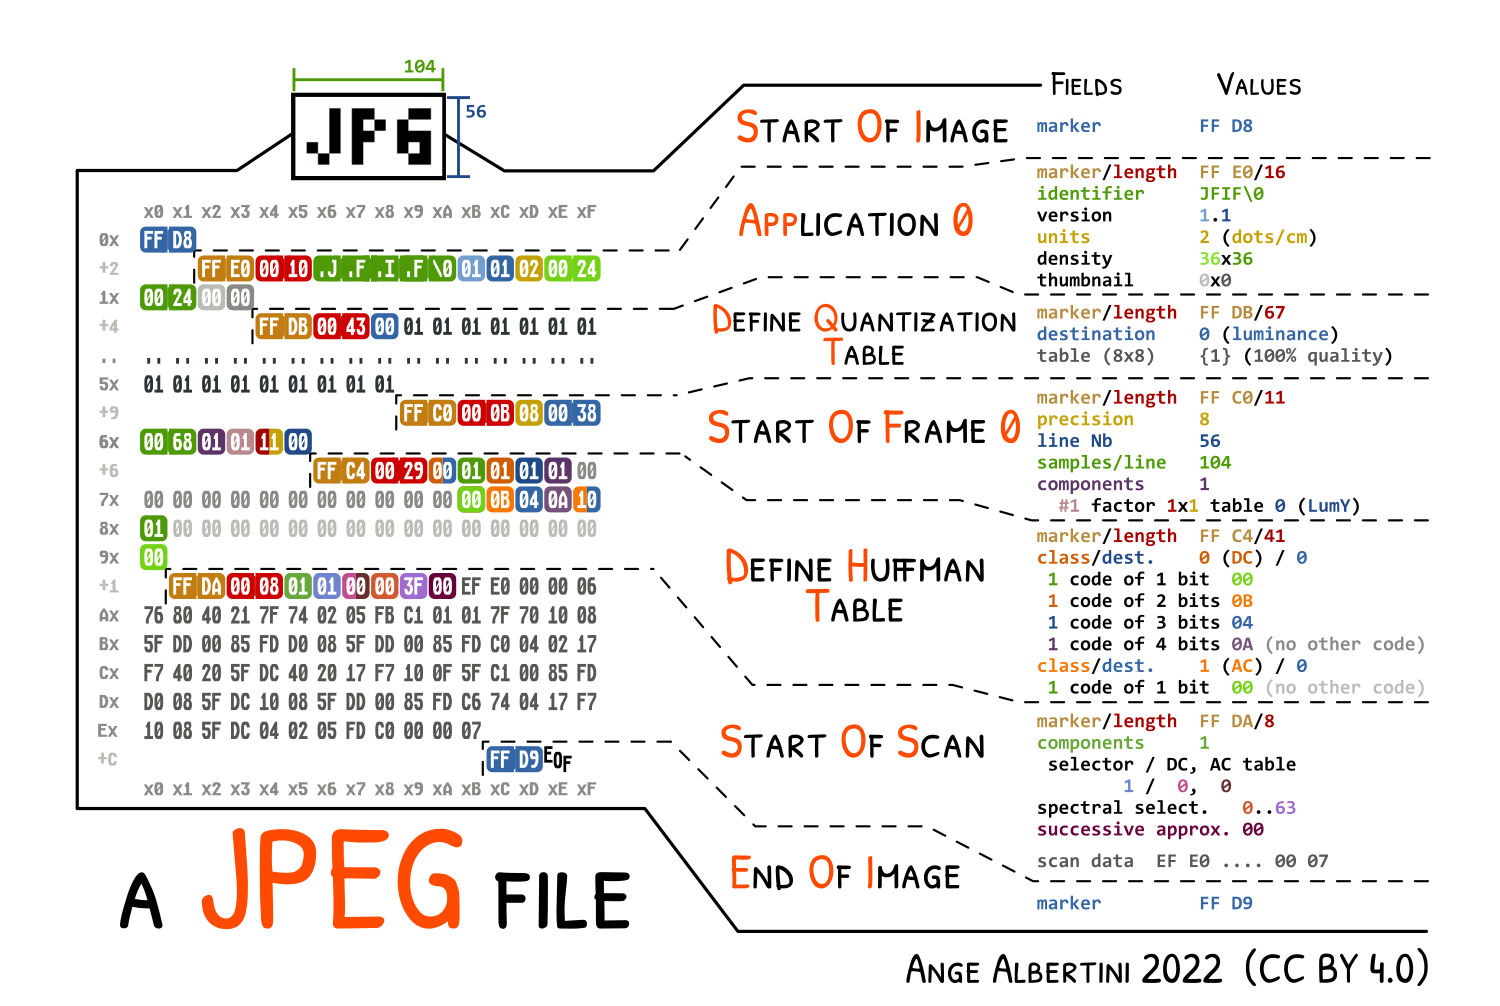 corkami/pics
Dissezioni dei formati di file e altro ancora...
 google/android-classyshark
Visualizzatore di bytecode Android e Java
 reverseclabs/needle
Il framework di test di sicurezza per iOS
 ioncodes/idacode
Un'integrazione per IDA e VS Code che li collega per eseguire e debuggare facilmente script IDAPython.
 fuzzysecurity/fermion
Fermion, un wrapper electron per Frida e Monaco.
 fuzzinglabs/octopus
Strumento di analisi della sicurezza per moduli WebAssembly (wasm) e Smart Contract Blockchain (BTC/ETH/NEO/EOS)
 0xm3r/cgpwn
Una VM leggera per hardware hacking, RE (fuzzing, symEx, exploiting, ecc.) e attività di wargaming
 strongcourage/uafuzz
Fuzzer diretto a livello binario specializzato nel rilevamento di vulnerabilità Use-After-Free tramite metriche di input sensibili all'ordine e…
 mxmssh/manul
Manul è un fuzzatore parallelo guidato dalla copertura per binari open-source e blackbox su Windows, Linux e MacOS
 mwemuorg/mwemu
Emulatore hardware x86 e simulatore di processi Windows in Pure Rust per l'analisi di malware, emulazione di shellcode e unpacking di payload.…
 netspooky/scare
Un REPL ed emulatore assembly multi-architettura per la tua riga di comando.
 coldzer0/cmulator
Cmulator è ( x86 - x64 ) emulatore sandbox di reverse engineering scriptabile per shellcode e binari PE . Basato su Unicorn & Zydis Engine &…
 nozominetworks/upx-recovery-tool
Automatizza la riparazione di header UPX malformati in binari ELF, ripristinando i campi magic, filesize, blocksize e overlay affinché gli unpacker…
 v-p-b/pecloakcapstone
Fork di peCloak indipendente dalla piattaforma basato su Capstone
 onhexgroup/tabpe
Un dataset mensile di baseline di Windows PE per ricercatori di cybersicurezza.








