

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 19 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k7h 58m fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k4 giorni fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k6 giorni fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k8h 12m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 giorno fa
angr preview#6

angr

GitHubangr/angr
9.0k0 giorni fa
capa preview#7

capa

GitHubmandiant/capa
6.1k9 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k4h 16m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k4 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k4 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1700 risultati
resym preview

resym

GitHublt-asset/resym

Per il nostro articolo CCS24 🏆 "ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" di Danning Xie, Zhuo…

reverse-engineeringbinary-analysismachine-learning+2
1351 anno fa
idasec preview

idasec

GitHubrobindavid/idasec

Plugin IDA per reverse-engineering e interazioni dinamiche con la piattaforma Binsec

dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1179 anni fa
resmack-fuzz-test preview

resmack-fuzz-test

GitLabd0c-s4vage/resmack-fuzz-test

Questo è un progetto sperimentale per [resmack](https://gitlab.com/d0c-s4vage/resmack) per determinare i migliori metodi per instrumentare i processi…

dynamic-analysis-sandboxingdebuggersfuzzing+1
36 anni fa
machscope preview

machscope

GitHubm10ust/machscope

Esploratore di IPC di macOS, launchd, Mach-O e relazioni di fiducia — strumento forense nativo del terminale senza dipendenze

reconnaissancevulnerability-analysisreverse-engineering+7
13 mesi fa
Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis preview

Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis

GitHubkaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis

Write-up di reverse engineering di shellcode Python che esegue APC injection in AnyDesk, esfiltra verso un C2 tramite HTTPS con AES/RSA e persiste…

dynamic-analysis-sandboxingencryption-decryption-toolspersistence-mechanisms+7
31 mese fa
python-exe-unpacker preview

python-exe-unpacker

GitHubwithsecurelabs/python-exe-unpacker

Uno script di supporto per estrarre e decompilare gli EXE compilati da codice Python.

dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.0k8 anni fa
TheLastBundleMismatch preview

TheLastBundleMismatch

GitHubmichalbednarski/thelastbundlemismatch

Writeup ed exploit per CVE-2023-45777, bypass per la validazione degli Intent all'interno di AccountManagerService su Android 13 nonostante la…
android-securityvulnerability-analysisexploitation+2
1038 giorni fa
class-dump preview

class-dump

GitHubnygard/class-dump

Genera header Objective-C da file Mach-O.

static-analysisios-securityreverse-engineering+1
3.6k7 anni fa
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

Una tecnica di evasione basata sulla memoria che rende lo shellcode invisibile dall'inizio alla fine del processo.

encryption-decryption-toolsmemory-forensicsexploitation+4
1.2k3 anni fa
decomp2dbg preview

decomp2dbg

GitHubmahaloz/decomp2dbg

Un plugin per introdurre simboli interattivi nel tuo debugger dal tuo decompilatore
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
8121 mese fa
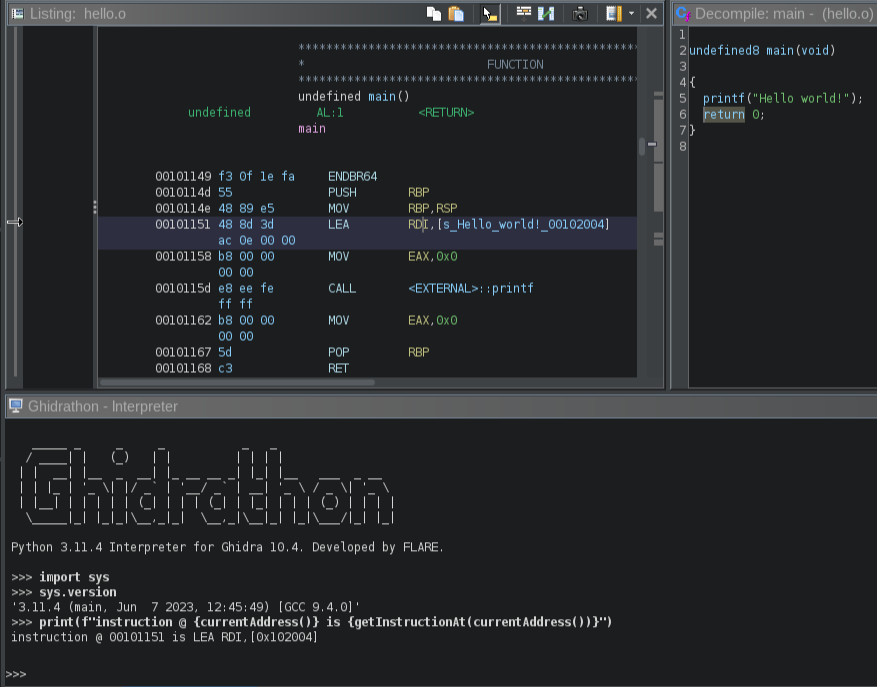
Ghidrathon preview
Archived

Ghidrathon

GitHubmandiant/ghidrathon

L'estensione open-source del team FLARE per aggiungere lo scripting Python 3 a Ghidra.

reverse-engineeringscripting-automationmalware-analysis+1
7882 anni fa
idahunt preview

idahunt

GitHubnccgroup/idahunt

idahunt è un framework per analizzare i binari con IDA Pro e cercare elementi in IDA Pro.

embedded-systems-securityvulnerability-analysisreverse-engineering+4
3933 anni fa
sandfly-entropyscan preview

sandfly-entropyscan

GitHubsandflysecurity/sandfly-entropyscan

Scanner di entropia per Linux per rilevare binari compressi o crittografati correlati a malware. Trova file e processi Linux dannosi e fornisce…

forensicsmalware-analysisbinary-analysis+1
1702 anni fa
dezlock-dump preview

dezlock-dump

GitHubdougwithseismic/dezlock-dump

Strumento di estrazione dello schema in runtime e RTTI per Deadlock, CS2, Dota e altri (Source 2). Nessun source2gen richiesto.

reconnaissancememory-forensicsdynamic-code-analysis+6
821 mese fa
awesome-reverse-engineering-and-malware-analysis preview

awesome-reverse-engineering-and-malware-analysis

GitHubzx41r/awesome-reverse-engineering-and-malware-analysis

Una mappa verificata di reverse engineering e analisi di malware. Disassembler, unpacking, sviluppo di exploit, fuzzing, DFIR e gli approfondimenti…

reverse-engineeringfuzzingmalware-analysis+8
823 giorni fa
wcw-cyberring-pav-decryptor preview

wcw-cyberring-pav-decryptor

GitHubblakebratcher/wcw-cyberring-pav-decryptor

Crittanalisi di un sistema DRM video proprietario del 1999. Recupera 61 video di wrestling criptati dal CD-ROM WCW Internet Powerdisk attraverso…

static-analysisencryption-decryption-toolsreverse-engineering+5
259 mesi fa
dex2jar preview

dex2jar

GitHubpxb1988/dex2jar

Strumenti per lavorare con file .dex di Android e file .class di Java

android-securitymobile-app-pentestingreverse-engineering+2
13.1k3 anni fa
unicorn preview

unicorn

GitHubunicorn-engine/unicorn

Framework di emulatore CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)


embedded-systems-securityreverse-engineeringdebuggers+7
9.2k9 mesi fa
Precedente1…181920…95Successivo








