
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 jm00nj/hpe-aruba-aos8-vulnerabilities
Ricerca sulla superficie d'attacco pre-autenticazione di ArubaOS 8.13.2.0. XXE+SSRF, riflessione ICMP, buffer over-read, credenziali hardcoded —…
 rizinorg/rizin
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
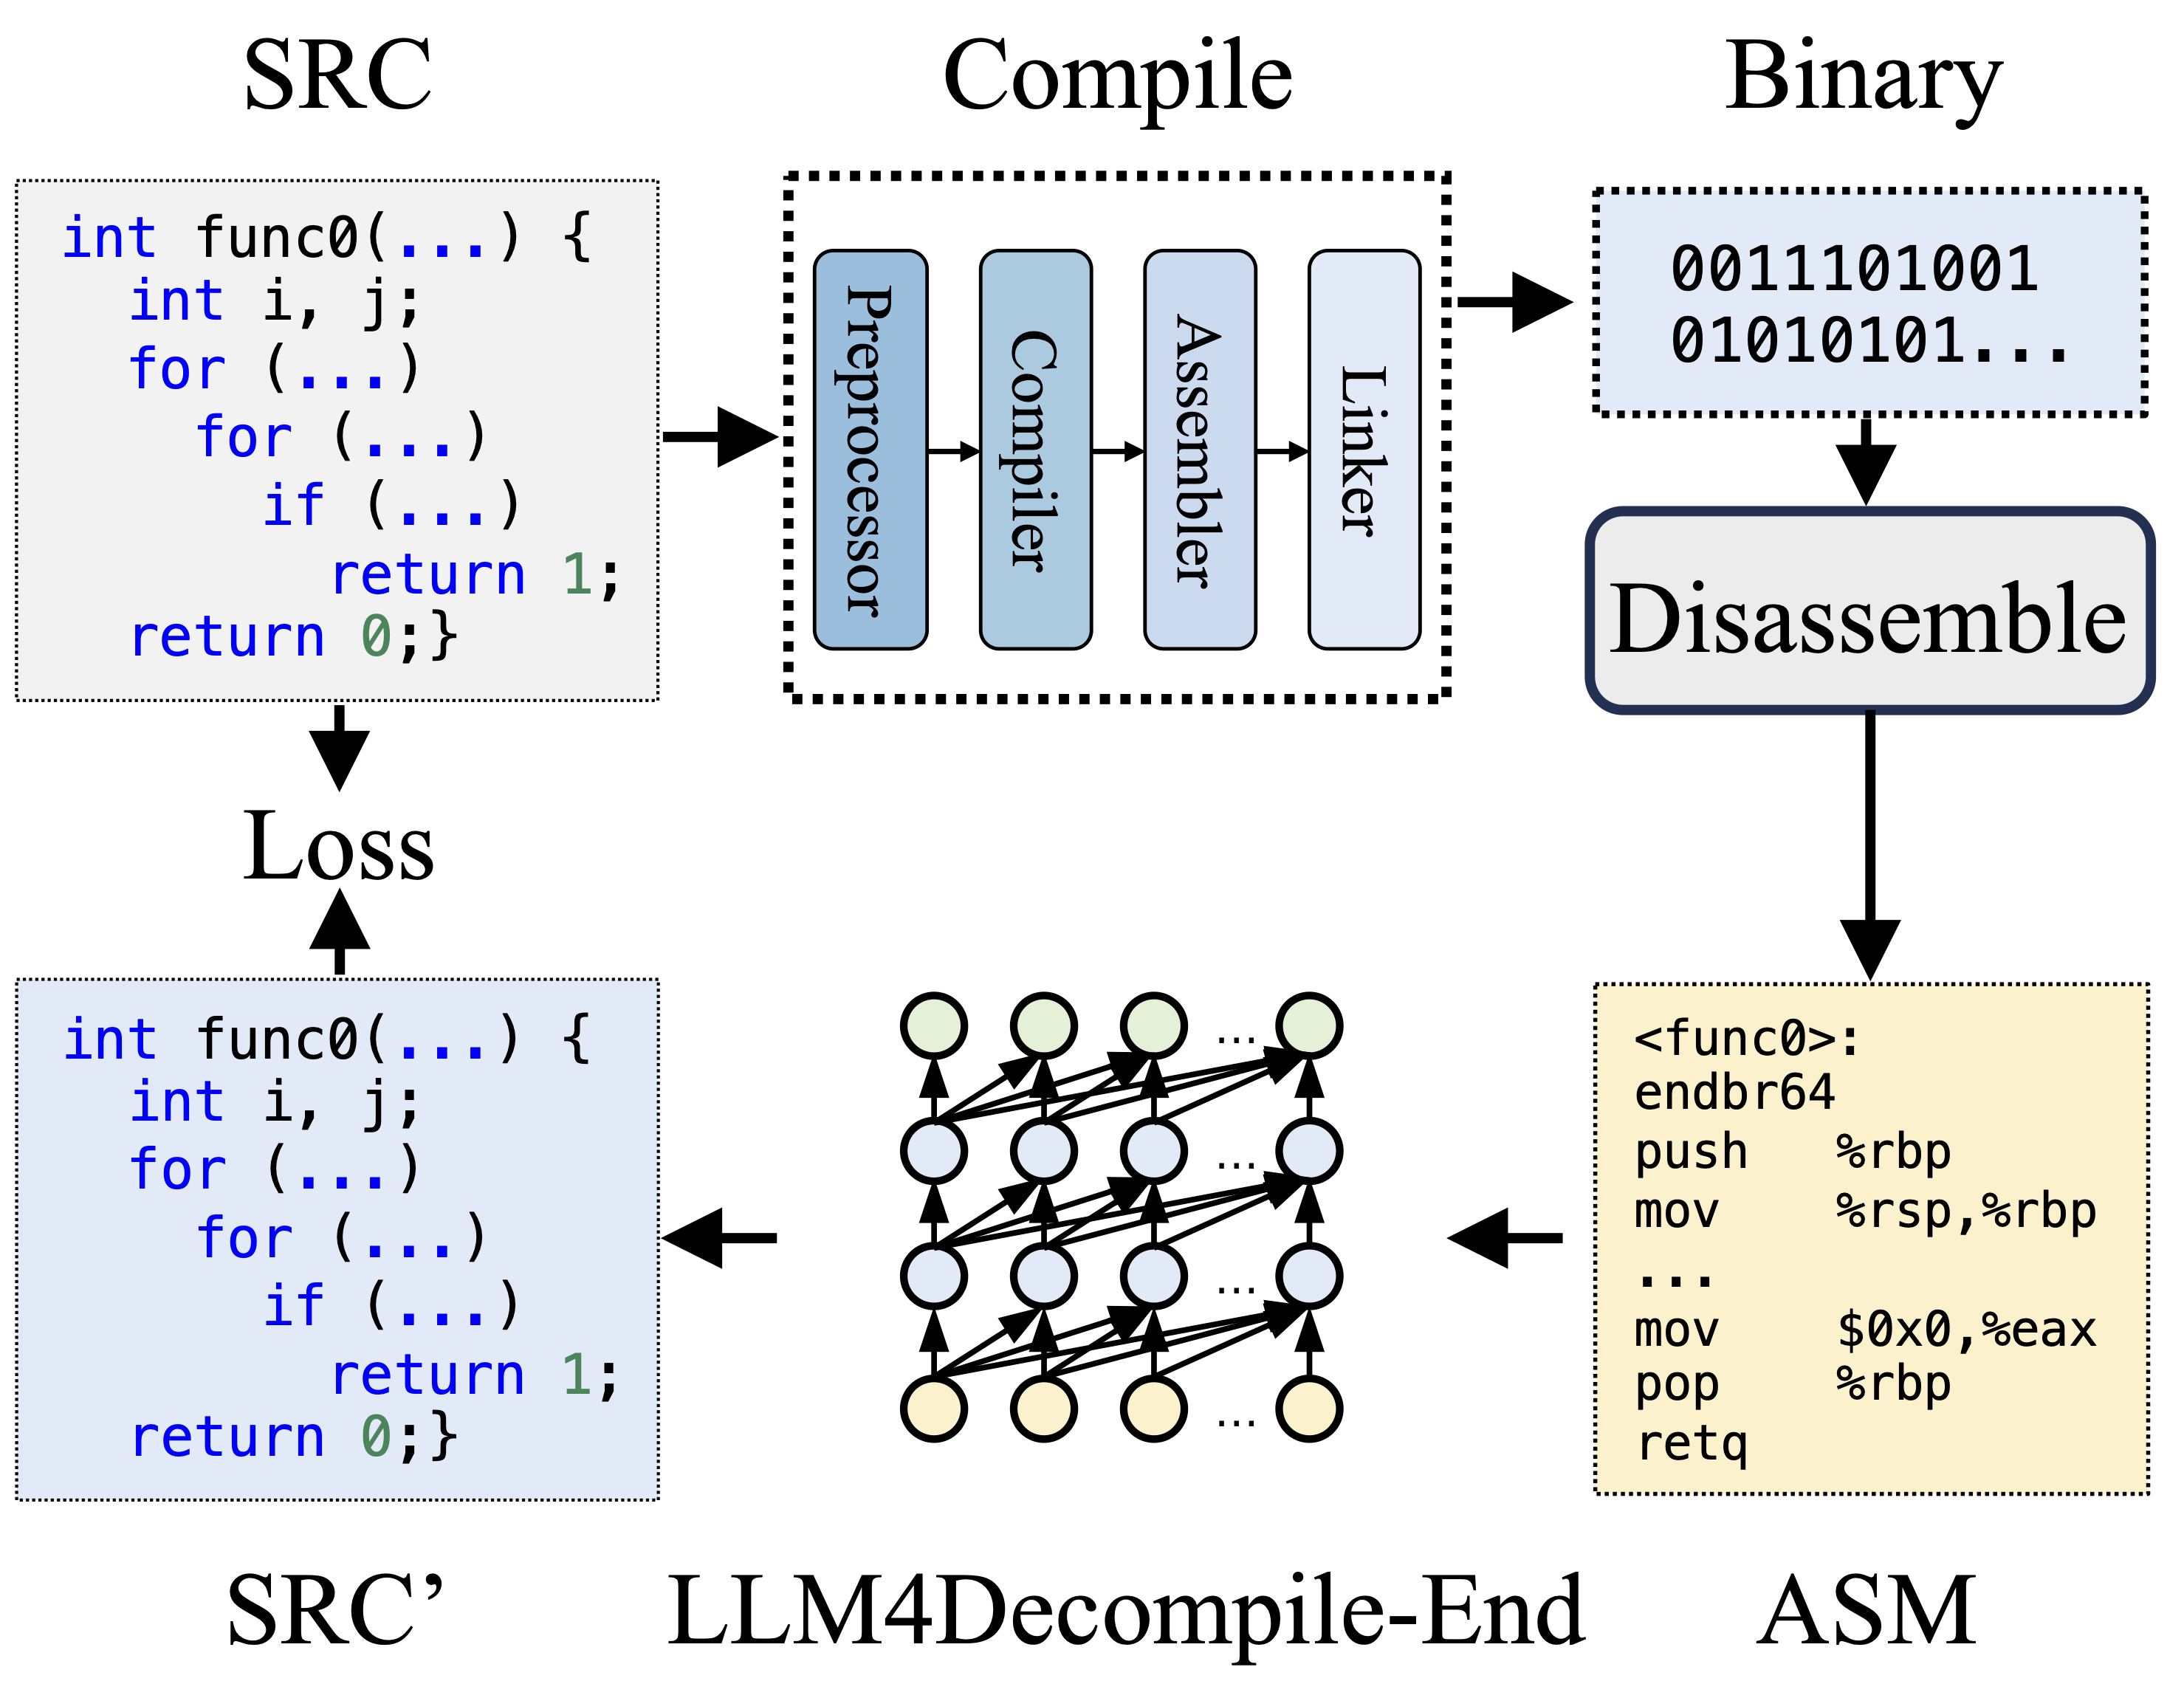 albertan017/llm4decompile
Reverse Engineering: decompilazione di codice binario con modelli linguistici di grandi dimensioni
 veridiff/veridiff
Finder dinamico di divergenze tra rami per codice nativo -- traccia due esecuzioni Frida e individua l'istruzione esatta in cui divergono.
 praetorian-inc/wasmforge
WasmForge — compila programmi Go e C# in eseguibili nativi a singolo binario, sandboxati con WASM, con output polimorfo.
 nautilusbits/retrokit
Toolkit Headless-Ghidra per il reverse engineering di giochi DOS a 32 bit e Win32 (1993-2010): loader LE/LX proprietario, convenzioni di chiamata…
 googleprojectzero/jackalope
Fuzzer binario coverage-guided per Windows, macOS, Linux e Android
 keensecuritylab/binabsinspector
Scanner di vulnerabilità binario statico che utilizza l'interpretazione astratta su Ghidra Pcode. Rileva classi CWE come buffer overflow,…
 owasp/wrongsecrets-binaries
Codice sorgente dei binari di OWASP WrongSecrets
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 ubfx/bindiffhelper
Estensione Ghidra per integrare BinDiff per il matching delle funzioni
 mxmssh/drafl
AFL + DynamoRIO = fuzzing di binari senza codice sorgente su Linux

 renich/pyrite
Hardware-bound & Cloud-gated binary execution, cryptographic provenance, and anti-tamper envelope sealing for Crystal.
 nirvanaon/own-defender
Progetto di ricerca che esegue il reverse engineering delle interfacce COM di Windows Security Center per tracciare la registrazione degli antivirus…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 illera88/ponce
Vincitore del concorso plugin IDA 2016! Esecuzione Simbolica a un clic di distanza!
 jackofmosttrades/gadgetinspector
Un analizzatore di bytecode per trovare catene di gadget di deserializzazione in applicazioni Java
 reyammer/shellnoob
Un toolkit per scrivere shellcode







