Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Autenticazione — Pagina 60 | Kitploit
Categorie

Autenticazione

Strumenti MFA, SSO, passwordless, biometrici e provider di identità.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.6k1 giorno fa
hydra preview#2

hydra

GitHubory/hydra
17.6k3 mesi fa
dex preview#3

dex

GitHubdexidp/dex
11.2k5 giorni fa
authelia preview#4

authelia

GitHubauthelia/authelia
28.5k6h 31m fa
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.2k22h 22m fa
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.5k1 giorno fa
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.3k1 mese fa
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1k1 giorno fa
spire preview#9

spire

GitHubspiffe/spire
2.6k2 giorni fa
auth preview#10

auth

GitHubsupabase/auth
2.6k1 giorno fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1392 risultati
CVE-2025-63666 preview

CVE-2025-63666

GitHubremenis/cve-2025-63666

Esposizione dei cookie di Tenda AC15
password-attacksvulnerability-analysisexploitation+2
110 mesi fa
2FA-Bypass-using-a-Brute-Force-Attack-CVE-2025-60424 preview

2FA-Bypass-using-a-Brute-Force-Attack-CVE-2025-60424

GitHubaakashtyal/2fa-bypass-using-a-brute-force-attack-cve-2025-60424

Dimostra un attacco di forza bruta che bypassa l'autenticazione a due fattori in Nagios Fusion a causa della mancanza di limitazione della frequenza…
password-attacksvulnerability-analysisexploitation+3
11 anno fa
CVE-2023-6985 preview

CVE-2023-6985

GitHubrandomrobbiebf/cve-2023-6985

10Web AI Assistant – Assistente di scrittura contenuti AI <= 1.0.18 - Autorizzazione mancante per l'installazione/attivazione arbitraria di plugin da…
vulnerability-analysisexploitationweb-application-exploitation+3
12 anni fa
POC-CVE-2018-0114 preview

POC-CVE-2018-0114

GitHubadityathebe/poc-cve-2018-0114

POC per CVE-2018-0114 scritto in Go
payload-generationvulnerability-analysisexploitation+2
15 anni fa
CVE-2025-29927-scanner preview

CVE-2025-29927-scanner

GitHubolimpiofreitas/cve-2025-29927-scanner

Scanner Python che rileva istanze Next.js vulnerabili a CVE-2025-29927, identifica le versioni e testa il bypass dell'autenticazione tramite l'header…
vulnerability-scannersexploitationweb-security+3
11 anno fa
CVE-2022-42176 preview

CVE-2022-42176

GitHubsoy-oreocato/cve-2022-42176

Proof-of-concept per CVE-2022-42176: credenziali hard-coded nel file di configurazione di PCSecure permettono l'escalation locale dei privilegi al…
privilege-escalationpassword-attacksvulnerability-analysis+3
12 anni fa
CVE-2024-42850 preview

CVE-2024-42850

GitHubnjmbb8/cve-2024-42850

Un problema in Silverpeas v6.4.2 e versioni precedenti consente di aggirare i requisiti di complessità della password.
password-attacksvulnerability-analysisweb-application-exploitation+2
12 anni fa
Oracle-mysql-CVE-2012-2122 preview

Oracle-mysql-CVE-2012-2122

GitHubcyberharsh/oracle-mysql-cve-2012-2122

# Ambiente di exploit basato su Docker per la vulnerabilità di bypass dell'autenticazione CVE-2012-2122 in MySQL/MariaDB Dimostra il difetto nel…
vulnerability-analysisexploitationpenetration-testing+3
16 anni fa
ClaimJumper preview

ClaimJumper

GitHubfevra-dev/claimjumper

Kit professionale per test di sicurezza JWT. Analizza, cracca, contraffa e sfrutta JSON Web Token con oltre 15 controlli di vulnerabilità, wordlist…
password-crackingvulnerability-scannersexploitation+6
19 mesi fa
CVE-2022-23361 preview

CVE-2022-23361

GitHubvini0608/cve-2022-23361

CVE-2022-23361

vulnerability-analysisweb-securitymobile-security+2
14 anni fa
CVE-2023-27524 preview

CVE-2023-27524

GitHubkarthi-the-hacker/cve-2023-27524

Strumento di exploit per CVE-2023-27524, una vulnerabilità di bypass dell'autenticazione in Apache Superset. Consente l'accesso non autenticato alle…
vulnerability-analysisexploitationweb-security+2
12 anni fa
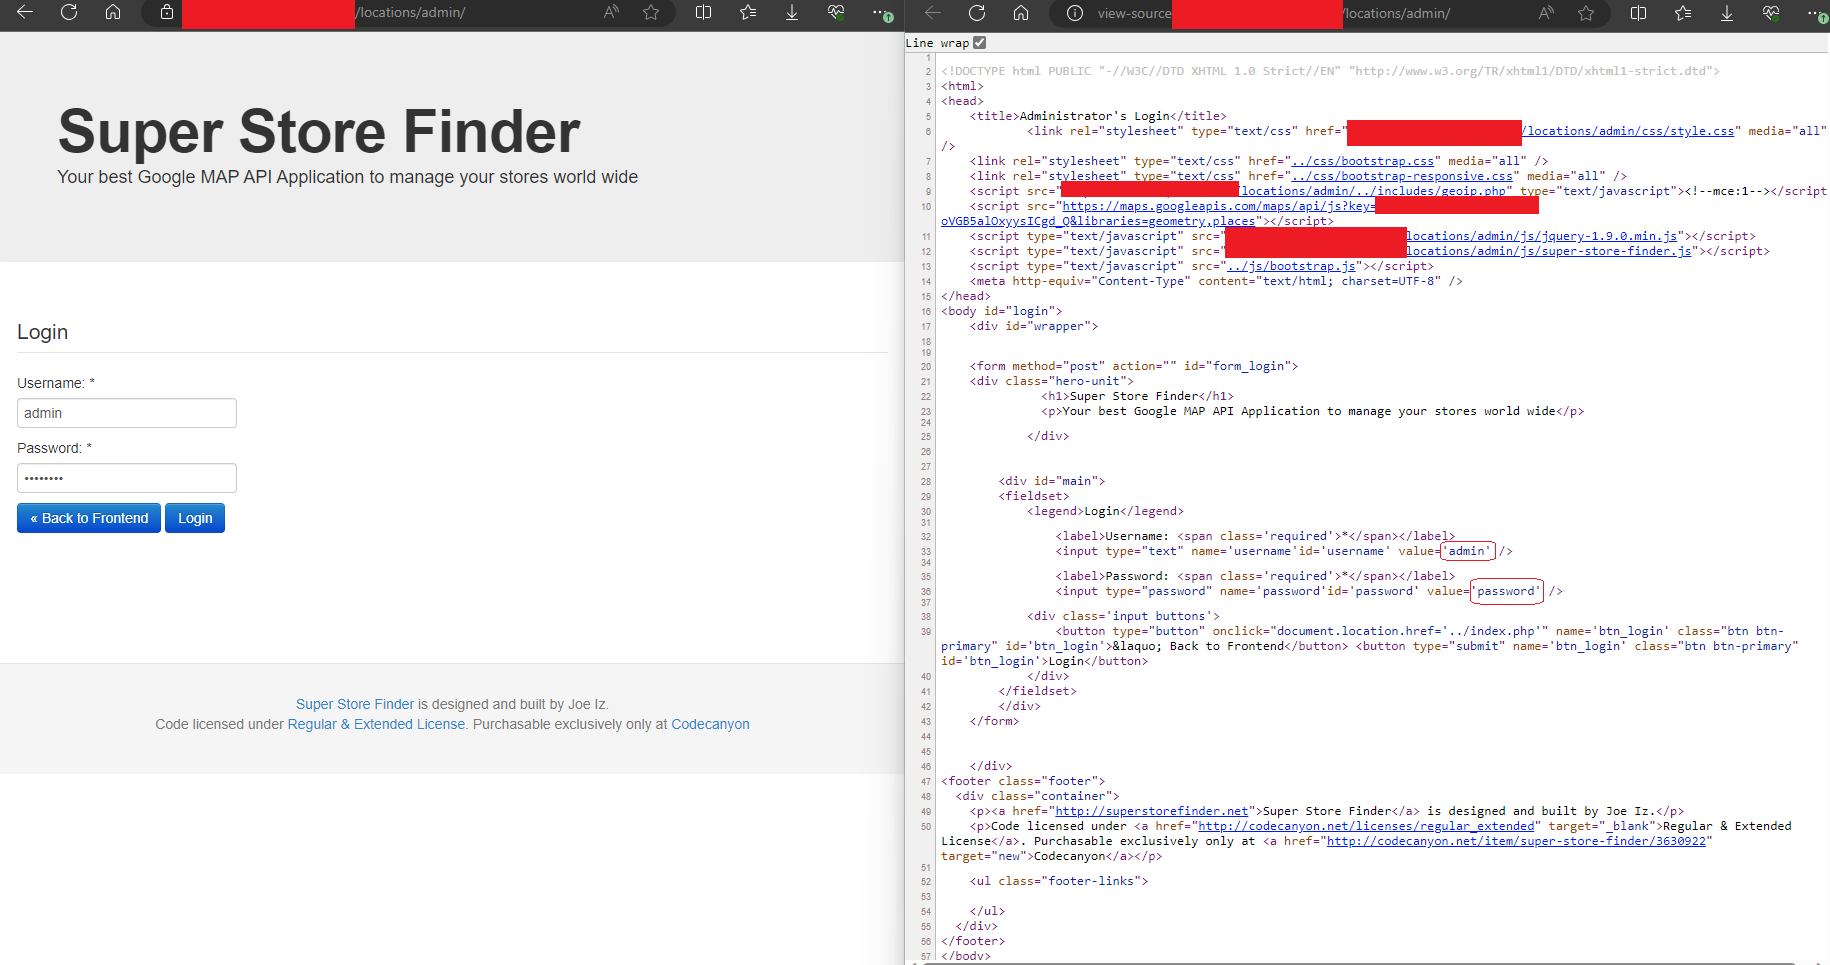
CVE-2023-41508 preview

CVE-2023-41508

GitHubredblueteam/cve-2023-41508

CVE-2023-41508 - Una password hard-coded in Super Store Finder v3.6 consente agli aggressori di accedere al pannello di amministrazione.
privilege-escalationvulnerability-analysisexploitation+3
13 anni fa
CVE-2026-1529-PoC-keycloak-unauthorized-registration-via-improper-invitation-token-validation preview

CVE-2026-1529-PoC-keycloak-unauthorized-registration-via-improper-invitation-token-validation

GitHubackemed/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation

Strumento di exploit per CVE-2026-1529, che dimostra la registrazione non autorizzata di organizzazioni in Keycloak tramite manipolazione del token…
vulnerability-analysisexploitationweb-application-exploitation+3
8 mesi fa
CVE-2020-14882 preview

CVE-2020-14882

GitHubb1g-b33f/cve-2020-14882

PoC per testare se un target è vulnerabile a RCE
vulnerability-analysisexploitationweb-application-exploitation+2
110 mesi fa
CVE-2026-29145-Tester preview

CVE-2026-29145-Tester

GitHubsancliffe/cve-2026-29145-tester

Questo repository contiene un ambiente proof-of-concept (PoC) progettato per testare la CVE-2026-29145.
vulnerability-analysisexploitationweb-security+3
6 mesi fa
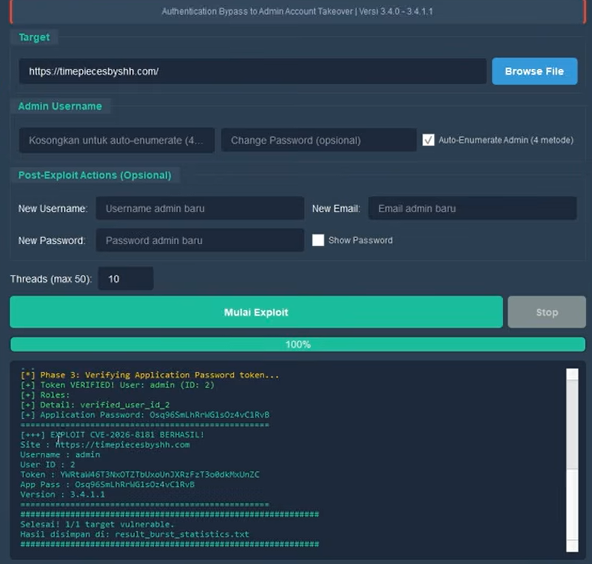
CVE-2026-8181 preview

CVE-2026-8181

GitHubhudzaifaharrantisi/cve-2026-8181

CVE-2026-8181 — Bypass dell'autenticazione del plugin Burst Statistics per WordPress (CVSS 9.8) fino alla compromissione dell'account amministratore.…
reconnaissancevulnerability-scannersexploitation+4
3 mesi fa
CVE-2026-29000 preview

CVE-2026-29000

GitHub0xw1ld/cve-2026-29000

Generatore di exploit basato su Rust per CVE-2026-29000, un bypass dell'autenticazione in pac4j-jwt tramite JWT con alg:none annidato in JWE, che…
payload-generationexploitationweb-application-exploitation+3
7 mesi fa
CVE-2025-14611-CentreStack-and-Triofox-full-Poc-Exploit preview

CVE-2025-14611-CentreStack-and-Triofox-full-Poc-Exploit

GitHubpl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit

CVE-2025-14611 CentreStack e Triofox PoC/Exploit completo

vulnerability-analysisexploitationreverse-engineering+6
10 mesi fa
Precedente1…596061…78Successivo