
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 menevarad007/cve-2026-37749
Proof-of-concept per l'iniezione SQL in CodeAstro Simple Attendance Management System 1.0, che dimostra il bypass dell'autenticazione tramite payload…
 skynoxk/cve-2025-40554
Sfruttamento di CVE-2025-40554
 davidxbors/cve-2023-47504-poc
Proof-of-concept exploit per CVE-2023-47504 che prende di mira il plugin Elementor per WordPress. Richiede credenziali da subscriber e accesso a…
 eynaexp/cve-2024-27198-poc
scanner di massa proof-of-concept progettato per individuare istanze JetBrains TeamCity affette da CVE-2024-27198
 eliasdekiniweek/cve-2022-26923
Sfruttamento di CVE-2022-26923
 itzvenom/cve-2023-6329
PoC exploit in Python per CVE-2023-6329, bypass dell'autenticazione in Control iD iDSecure. Ricostruisce le credenziali admin tramite un algoritmo…
 spring-io/cve-2022-22976-bcrypt-skips-salt
Strumento CLI per rilevare e aggiornare gli hash delle password BCrypt con fattore di lavoro vulnerabile 31, integrandosi con i database di Spring…
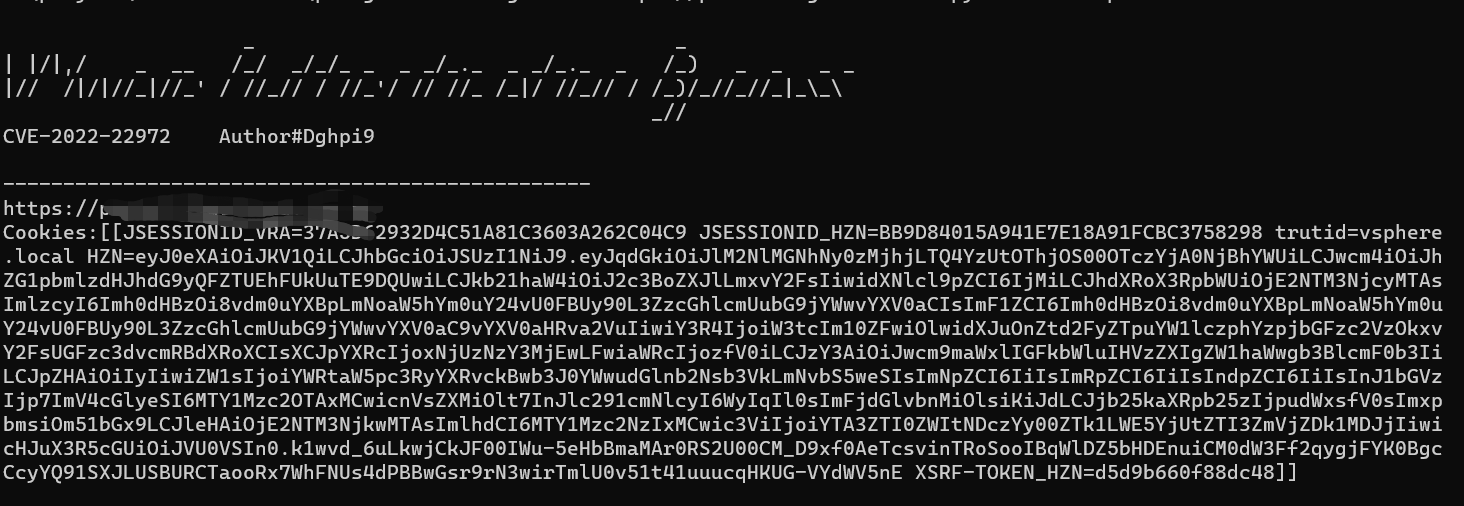 xk4ng/cve-2022-22972
vmware bypass dell'autenticazione
 nxploited/cve-2025-15521
Il plugin Academy LMS – WordPress LMS Plugin for Complete eLearning Solution per WordPress è vulnerabile all'escalation dei privilegi tramite account…
 daeda1usuk/cve-2025-59390-
CVE-2025-59390 e ThreadLocalRandom Inverse
 drew-alleman/cve-2020-11651
Uno script che sfrutta SaltStack CVE-2020-11651 e CVE-2020-11652 per aggiungere nuovi utenti a un master Salt vulnerabile iniettando voci in…
 gpotter2/cve-2024-20674
Exploit per CVE-2024-20674: bypass dell'autenticazione reciproca Kerberos tramite un bug logico nella gestione lato client del TGT-REP U2U. Consente…
 jfriedli/cve-2025-10658
# Script di exploit in Python per CVE-2025-10658: forza bruta dell'OTP a 6 cifre nel login ospite di WordPress SupportCandy per ottenere il pieno…
 cyb3rmaddy/cve-2023-23397-report
Una demo di sfruttamento della vulnerabilità di elevazione dei privilegi in Outlook
 starawneh/cve-2025-4094
CVE-2025-4094 – WordPress Digits Plugin < 8.4.6.1 - Bypass dell'autenticazione OTP
 jptr218/proftpd_bypass
Una implementazione di CVE-2015-3306
 iveresk/cve-2022-31749
Checker PoC per CVE-2022-31749 che sfrutta una vulnerabilità di iniezione di parametri nell'interfaccia SSH di WatchGuard per esfiltrare password…
 honestcorrupt/phonepe-sensitive-data-exposure-cve-2025-5154
CVE-2025-5154: Prova di concetto per archiviazione locale non crittografata di token di autenticazione, dati PII e KYC nell'app Android PhonePe, che…








