
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 Bypass dell'autenticazione di Telnetd GNU Inetutils
 t0tooro/cve-2025-24054-lab
Laboratorio blue-team: rilevamento & mitigazione di CVE-2025-24054 (divulgazione dell'hash NTLM di Windows) con Sysmon, Wazuh SIEM e Group Policy
 trinadh465/openssl-1_0_1g_cve-2015-3194
Snapshot del codice sorgente OpenSSL 1.0.1g, che fornisce libreria crittografica SSL/TLS e per scopi generali con cifrari, digest e gestione…
 fr3d-/moodle-token-stealer
CVE-2019-14830
 derrickschoen/laravel-framework
Fork di laravel/framework 10.50.2 con CVE-2026-48019 (iniezione CRLF nella regola email predefinita) backportata in…
 elevenpaths/latch-plugin-openvpn-as
Plugin Latch per OpenVPN Access Server che consente l'autenticazione a due fattori (2FA) per proteggere le connessioni VPN con password monouso…
 kajzingerakos/cve-2026-25253
Proof-of-concept exploit per CVE-2026-25253, che dimostra l'esecuzione remota di codice con un solo clic in OpenClaw tramite furto del token di…
 kit-lang/packages/kit-jwt
Codifica e decodifica di JSON Web Token (JWT) per Kit
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
Questa vulnerabilità consente a malintenzionati remoti, sia autenticati che non autenticati, di eseguire codice remoto su istanze FreePBX…
 1872892142/jboss-autopwn-1
JBoss Autopwn come presentato al BlackHat Europe 2010 - questa versione incorpora la vulnerabilità CVE-2010-0738, il bypass dell'autenticazione JBoss…
 minh3102011/cve-2026-18963_analyst
Lab basato su Docker per riprodurre il CVE-2026-18963 di Keycloak, con configurazione della versione vulnerabile, popolamento del realm e analisi del…
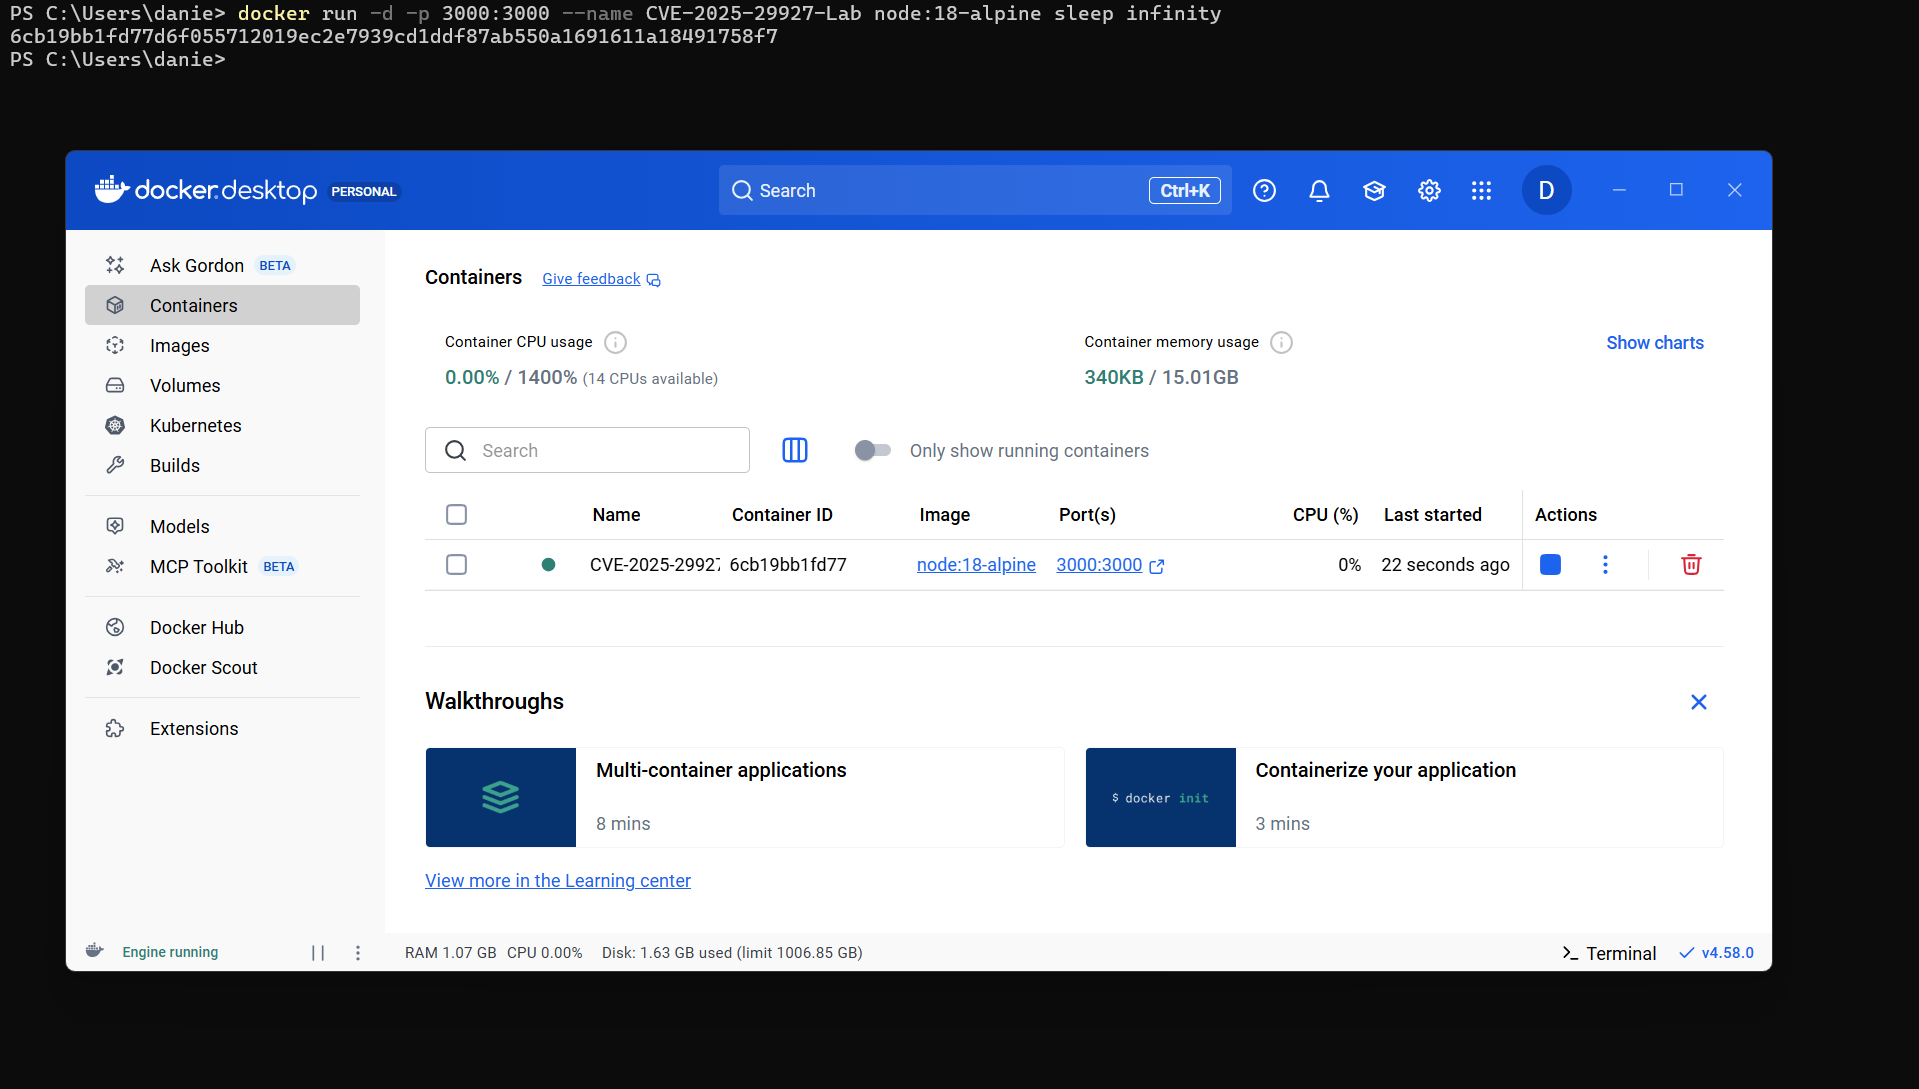 danielhallbro/cve-2025-29927-nextjs-bypass-poc
Una Proof of Concept per CVE-2025-29927 che dimostra un bypass del middleware nelle versioni di Next.js precedenti alla 13.5.9
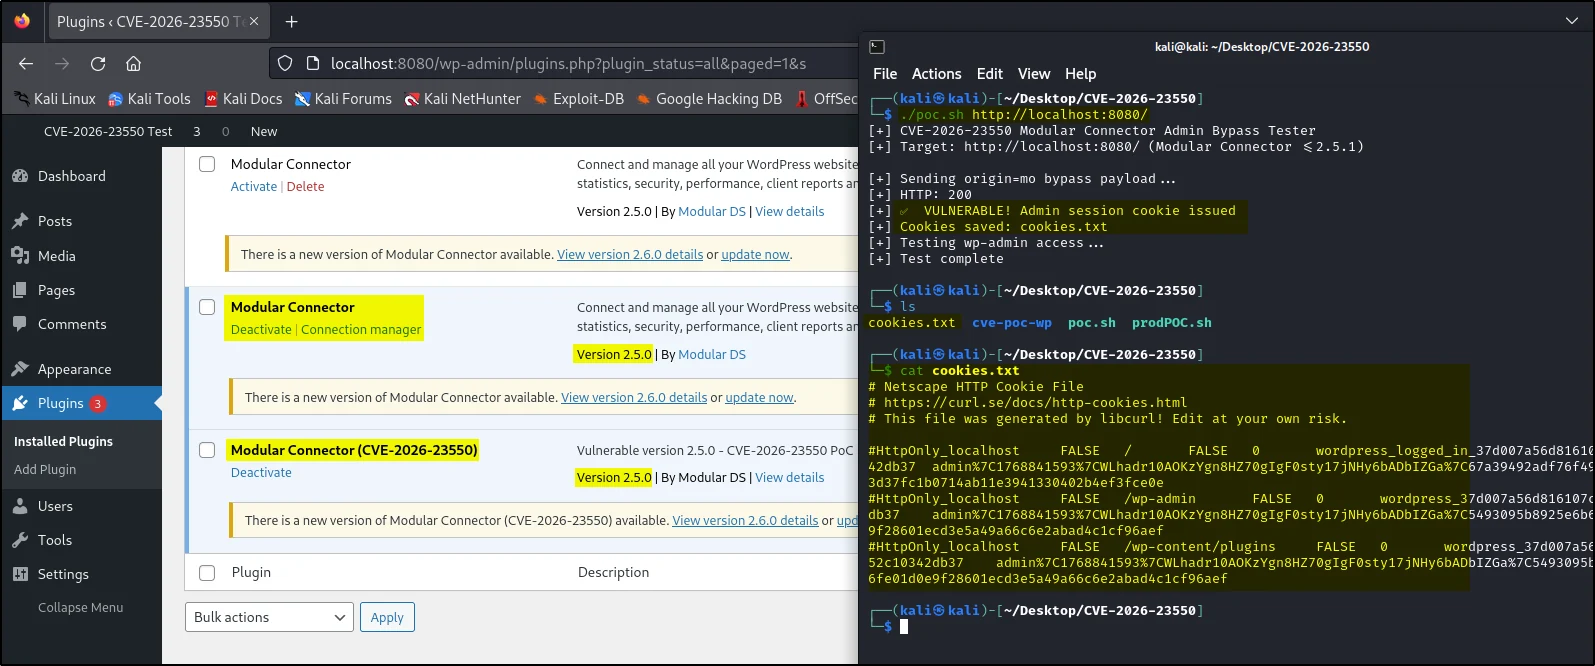 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Plugin WordPress Modular DS **Accesso Admin Non Autenticato**
 kartik2005221/cve-2025-58434-poc
Exploit proof-of-concept per CVE-2025-58434, che dimostra l'acquisizione non autenticata di account in Flowise tramite token di reset della password…
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
Proof-of-concept per CVE-2022-2466 che dimostra la terminazione del contesto delle richieste GraphQL non autenticate in Quarkus/SmallRye, aggirando i…
 0xf3d0rq/cve-2017-7921
CVE-2017-7921 è una vulnerabilità critica (punteggio CVSS: 9.8) che colpisce diversi modelli di telecamere IP e DVR Hikvision, divulgata per la prima…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Proof-of-Concept (PoC) per una vulnerabilità di bypass dell'autenticazione che interessa le applicazioni che utilizzano pac4j-jwt con JWE (JSON Web…
 phaedrik/cve-2023-23397-poc
Due POC che ho creato per la vulnerabilità CVE-2023-23397 di Outlook NTLM, da utilizzare internamente.








