
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Autenticazione — Pagina 53 | Kitploit
Categorie

Autenticazione

Strumenti MFA, SSO, passwordless, biometrici e provider di identità.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.7k12h 25m fa
hydra preview#2

hydra

GitHubory/hydra
17.6k3 mesi fa
dex preview#3

dex

GitHubdexidp/dex
11.2k9h 53m fa
authelia preview#4

authelia

GitHubauthelia/authelia
28.5k6h 47m fa
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.2k11h 3m fa
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.5k19h 9m fa
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.3k16h 21m fa
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1k11h 48m fa
spire preview#9

spire

GitHubspiffe/spire
2.6k1 giorno fa
auth preview#10

auth

GitHubsupabase/auth
2.6k1 giorno fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1397 risultati
CVE-2026-8181 preview

CVE-2026-8181

GitHubjenderal92/cve-2026-8181

CVE-2026-8181: Bypass dell'autenticazione di Burst Statistics → compromissione dell'API REST e creazione di un admin. Python 2.7. Solo per uso…

vulnerability-analysisexploitationweb-application-exploitation+3
5 mesi fa
TelnetdBypass- preview

TelnetdBypass-

GitHubahmadsadeeq/telnetdbypass-

CVE-2026-24061 — GNU InetUtils Telnetd Scanner di bypass dell'autenticazione
vulnerability-scannersexploitationinformation-gathering+3
5 mesi fa
CVE-2026-5229 preview

CVE-2026-5229

GitHubxxconi/cve-2026-5229

CVE-2026-5229: Bypass dell'autenticazione di Form Notify tramite il callback OAuth di LINE (CVSS 9.8)
vulnerability-scannersexploitationweb-application-exploitation+3
5 mesi fa
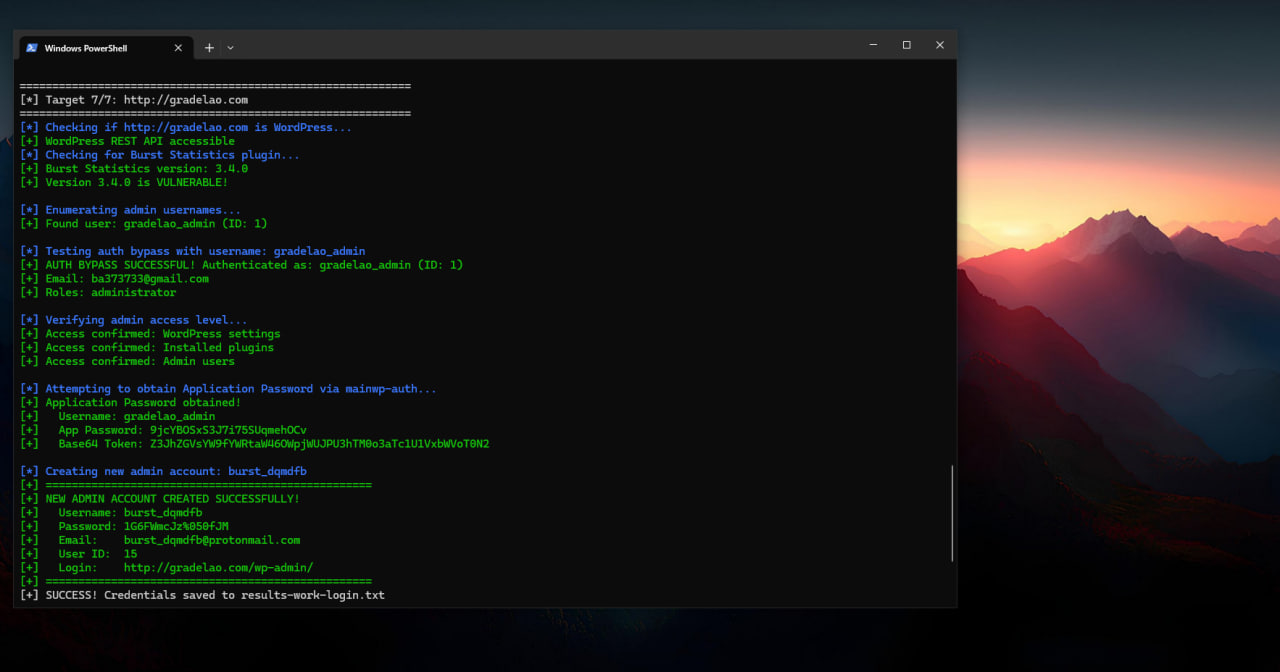
CVE-2026-8181 preview

CVE-2026-8181

GitHubx48ps/cve-2026-8181

Questa vulnerabilità consente a utenti non autenticati che conoscono un nome utente amministratore valido di impersonare quell'admin durante le…
vulnerability-analysisexploitationimpersonation-tools+3
5 mesi fa
CVE-2026-35030-PoC preview

CVE-2026-35030-PoC

GitHublearner202649/cve-2026-35030-poc

Il codice per riprodurre personalmente la vulnerabilità corrispondente
vulnerability-analysisexploitationweb-security+5
5 mesi fa
CVE-2026-42568 preview

CVE-2026-42568

GitHubex-cal1bur/cve-2026-42568

Esiste una vulnerabilità di iniezione LDAP in org.yamcs.security.LdapAuthModule. Il parametro username viene inserito direttamente nei filtri di…
vulnerability-analysisexploitationweb-application-exploitation+3
5 mesi fa
CVE-2026-36959 preview

CVE-2026-36959

GitHubkirubel-cve/cve-2026-36959

Proof-of-concept exploit per CVE-2026-36959, una vulnerabilità di mancata limitazione della velocità di richiesta nel firmware del router U-SPEED che…
vulnerability-analysisexploitationweb-security+2
6 mesi fa
2026-11551 preview

2026-11551

GitHubxxconi/2026-11551

CVE-2026-11551: Plugin Branda - Escalation dei privilegi non autenticata tramite account takeover
privilege-escalationvulnerability-analysisexploitation+3
4 mesi fa
CVE-2025-58434_CVE-2025-59528 preview

CVE-2025-58434_CVE-2025-59528

GitHubhonney336/cve-2025-58434_cve-2025-59528

CVE-2025-58434 Flowise <= 3.0.5 e versioni precedenti consente il takeover dell'account tramite token di recupero password non autenticato.…
vulnerability-analysisexploitationweb-application-exploitation+3
6 mesi fa
CVE-2026-6274 preview

CVE-2026-6274

GitHubbugresearch/cve-2026-6274

Proof-of-concept exploit per CVE-2026-6274, un bypass dell'autenticazione nei router Redline WR3200 che consente la modifica non autorizzata della…
vulnerability-analysisexploitationweb-application-exploitation+2
5 mesi fa
CVE-2026-5118 preview

CVE-2026-5118

GitHubjenderal92/cve-2026-5118

CVE-2026-5118 – Exploit di massa in Python2 per il plugin WordPress Divi: registrazione di amministratore non autenticata tramite admin-ajax.php.…
privilege-escalationvulnerability-scannersexploitation+3
5 mesi fa
CVE-2026-12352 preview

CVE-2026-12352

GitHubnvicloud/cve-2026-12352

Proof-of-concept per CVE-2026-12352, un bypass dell'autenticazione in Digi PortServer TS che divulga la configurazione del dispositivo, inclusi i…
vulnerability-analysisexploitationweb-application-exploitation+2
3 mesi fa
CVE-2024-8682 preview

CVE-2024-8682

GitHub4minx/cve-2024-8682

Exploit PoC per CVE-2024-8682, che consente la registrazione di utenti non autenticati sui temi WordPress JNews tramite richieste AJAX appositamente…
vulnerability-analysisexploitationweb-application-exploitation+2
21 anno fa
CVE-2026-0073-Android-ADBD-bypass-POC preview

CVE-2026-0073-Android-ADBD-bypass-POC

GitHubxqi1337/cve-2026-0073-android-adbd-bypass-poc

CVE-2026-0073 — Bypass dell'autenticazione TLS del demone ADB di Android (adbd) tramite type confusion in EVP_PKEY_cmp. Ottenimento di accesso shell…
android-securityexploitationweb-application-exploitation+4
6 mesi fa
CVE-2026-29000 preview

CVE-2026-29000

GitHubjake-young-dev/cve-2026-29000

Proof-of-concept exploit per CVE-2026-29000, un bypass dell'autenticazione in pac4j-jwt, che dimostra la creazione di JWT con ruoli arbitrari per un…
vulnerability-analysisexploitationweb-application-exploitation+2
6 mesi fa
CVE-2026-46490-samlify-SAML-Attribute-Injection preview

CVE-2026-46490-samlify-SAML-Attribute-Injection

GitHubbiitts/cve-2026-46490-samlify-saml-attribute-injection

CVE-2026-46490 — samlify <2.13.0 iniezione XML di AttributeValue SAML -> escalation dei privilegi di asserzione firmata. PoC autonomo, verificato e2e.
privilege-escalationvulnerability-analysisexploitation+4
4 mesi fa
CVE-2024-55591-POC preview

CVE-2024-55591-POC

GitHubumchacker/cve-2024-55591-poc

Exploit proof-of-concept per CVE-2024-55591, che consente accesso CLI WebSocket non autenticato ai dispositivi FortiOS, con shell interattiva e reset…
vulnerability-analysisexploitationweb-application-exploitation+3
21 anno fa
CVE-2022-34298 preview

CVE-2022-34298

GitHubwatchtowrlabs/cve-2022-34298

PoC exploit per CVE-2022-34298, bypass dell'autenticazione di OpenAM

vulnerability-analysisexploitationweb-security+2
24 anni fa
Precedente1…525354…78Successivo








