
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Autenticazione — Pagina 52 | Kitploit
Categorie

Autenticazione

Strumenti MFA, SSO, passwordless, biometrici e provider di identità.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.7k3h 39m fa
hydra preview#2

hydra

GitHubory/hydra
17.6k3 mesi fa
dex preview#3

dex

GitHubdexidp/dex
11.2k14h 18m fa
authelia preview#4

authelia

GitHubauthelia/authelia
28.5k2h 32m fa
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.3k2h 43m fa
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.5k2 giorni fa
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.3k1 giorno fa
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1k3h 28m fa
spire preview#9

spire

GitHubspiffe/spire
2.6k8h 36m fa
auth preview#10

auth

GitHubsupabase/auth
2.6k9h 55m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1417 risultati
USBCoercer preview

USBCoercer

GitHubitres-labs/usbcoercer

USBCoercer trasforma una scheda di sviluppo ESP32 con USB-OTG nativo in un gadget Ethernet-over-USB in grado di forzare la configurazione del proxy…
phishing-toolsids-ips-evasionweb-security+4
21 anno fa
CTT-enhanced-Apache-mod_auth_digest-timing-attack-exploit preview

CTT-enhanced-Apache-mod_auth_digest-timing-attack-exploit

GitHubsimoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit

Attacco di timing remoto per Apache mod_auth_digest (CVE-2026-33006) che aggira l'autenticazione Digest tramite una cascata temporale a 33 livelli,…
vulnerability-analysisexploitationweb-application-exploitation+3
6 mesi fa
CVE-2022-26923 preview

CVE-2022-26923

GitHubnefhara/cve-2022-26923

Sfruttamento automatizzato di CVE-2022-26923 (Certifried)
privilege-escalationvulnerability-analysisexploitation+6
5 mesi fa
SAP-brute preview

SAP-brute

GitHubrandomrobbiebf/sap-brute

Bruteforcer per il login di SAP Netweaver.
password-attacksweb-application-exploitationweb-security+2
25 anni fa
Craftcms-PoC-CVE-2026-31266 preview

Craftcms-PoC-CVE-2026-31266

GitHub0xrixet/craftcms-poc-cve-2026-31266

Ricerca sulla sicurezza del meccanismo di autenticazione di Craft CMS
authentication-authorizationvulnerability-analysisexploitation+3
5 mesi fa
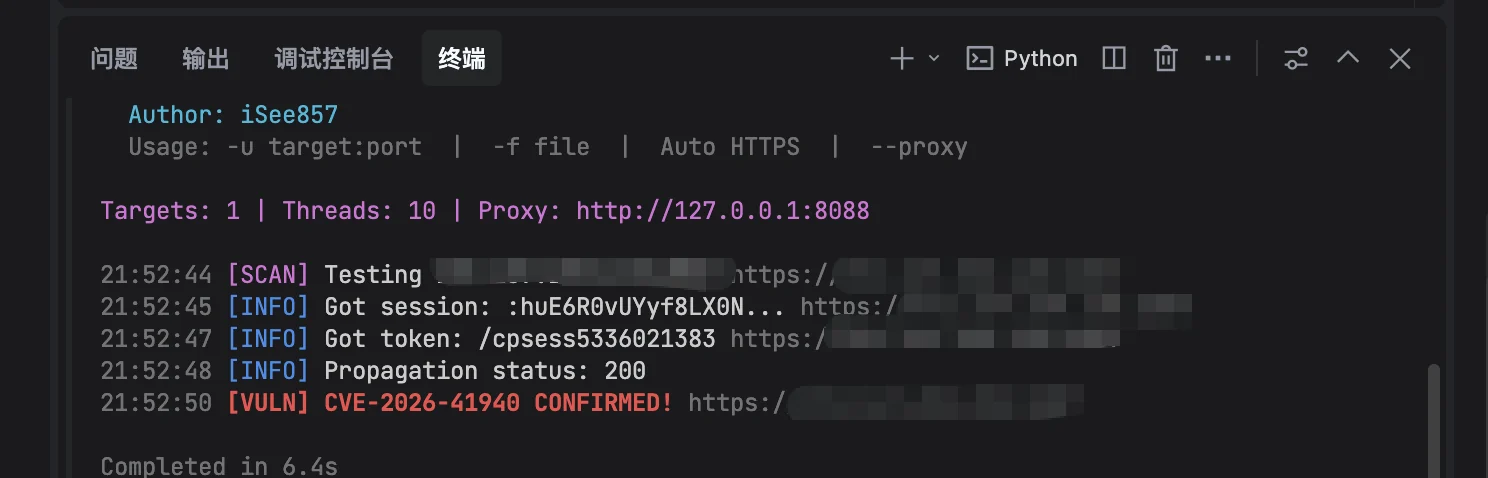
cPanel-WHM-CVE-2026-41940-AuthBypass preview

cPanel-WHM-CVE-2026-41940-AuthBypass

GitHubisee857/cpanel-whm-cve-2026-41940-authbypass

Scanner per il bypass dell'autenticazione di cPanel & WHM (CVE-2026-41940) che rileva versioni vulnerabili tramite iniezione CRLF e manipolazione…
vulnerability-scannersexploitationweb-application-exploitation+4
6 mesi fa
CVE-2026-23550 preview

CVE-2026-23550

GitHubsangsenimanwartefak/cve-2026-23550

Exploit Bash per CVE-2026-23550 che attiva l'accesso admin WordPress non autenticato tramite una richiesta REST API appositamente predisposta…
vulnerability-analysisexploitationweb-application-exploitation+3
4 mesi fa
CVE-2026-24061 preview

CVE-2026-24061

GitHubharygovind/cve-2026-24061

CVE-2026-24061-PoC
vulnerability-analysisexploitationweb-application-exploitation+3
4 mesi fa
CVE-2026-48611-phpBB preview

CVE-2026-48611-phpBB

GitHublxdwnpiper/cve-2026-48611-phpbb

Exploit proof-of-concept in Python che aggira l'autenticazione in phpBB 3.3.16 e versioni precedenti falsificando i cookie di sessione per ottenere…
password-attacksvulnerability-analysisexploitation+4
4 mesi fa
CVE-2025-26788 preview

CVE-2025-26788

GitHubjun2e0/cve-2025-26788

Proof-of-concept exploit per CVE-2025-26788 che dimostra la manipolazione dell'ID delle credenziali WebAuthn tramite hooking JavaScript per bypassare…
phishing-toolsexploitationweb-application-exploitation+2
5 mesi fa
PaperCut-Authentication_Bypass_and_RCE preview

PaperCut-Authentication_Bypass_and_RCE

GitHubjoaoaugustom/papercut-authentication_bypass_and_rce

Questo exploit si basa su CVE-2023-27350 ed è stato costruito a partire dall'exploit originale di horizon3ai e dal modulo Metasploit.
payload-generationvulnerability-analysisexploitation+5
5 mesi fa
CVE-2026-49230-APISIX-jwe-decrypt-Auth-Bypass preview

CVE-2026-49230-APISIX-jwe-decrypt-Auth-Bypass

GitHubbiitts/cve-2026-49230-apisix-jwe-decrypt-auth-bypass

PoC per CVE-2026-49230: Apache APISIX jwe-decrypt bypass dell'autenticazione (mancata convalida del tag AES-GCM, CWE-354, CVSS 9.1)
payload-generationvulnerability-analysisexploitation+5
3 mesi fa
Research-CVE-2026-21858 preview

Research-CVE-2026-21858

GitHubbannt08/research-cve-2026-21858

Analisi tecnica e proof-of-concept per CVE-2026-21858, un bypass dell'autenticazione e RCE in n8n, che dimostra LFI, falsificazione di sessione e…
vulnerability-analysisexploitationweb-application-exploitation+2
6 mesi fa
CVE-2026-32646 preview

CVE-2026-32646

GitHubmichaeladamgroberman/cve-2026-32646

CVE-2026-32646: Autenticazione mancante sull'endpoint del dispositivo admin — Gardyn Home Kit (ICSA-26-055-03)
reconnaissanceiot-securityvulnerability-analysis+6
5 mesi fa
CVE-2026-10288-AUTH-BYPASS preview

CVE-2026-10288-AUTH-BYPASS

GitHubxmyronn/cve-2026-10288-auth-bypass

Proof-of-concept exploit per un bypass dell'autenticazione in Hotel and Tourism Reservation System 1.0, che consente l'accesso admin non autenticato…
vulnerability-analysisexploitationweb-application-exploitation+3
5 mesi fa
CVE-2026-5724 preview

CVE-2026-5724

GitHubtibrn/cve-2026-5724

Proof-of-concept exploit per CVE-2026-5724, un bypass dell'autenticazione nel servizio gRPC frontend di Temporal che consente l'accesso non…
vulnerability-analysisexploitationweb-security+2
6 mesi fa
CVE-2026-5076 preview

CVE-2026-5076

GitHubzycoder0day/cve-2026-5076

Exploit proof-of-concept per CVE-2026-5076 che dimostra l'acquisizione non autenticata dell'account amministratore in ARMember Premium tramite SQL…
password-attacksvulnerability-analysisexploitation+3
5 mesi fa
CVE-2026-10243-AUTH preview

CVE-2026-10243-AUTH

GitHubxmyronn/cve-2026-10243-auth

Prova di concetto che dimostra l'accesso non autenticato a funzioni amministrative critiche in Smart Parking System 1.0, consentendo la creazione di…


vulnerability-analysisexploitationweb-application-exploitation+2
6 mesi fa
Precedente1…515253…79Successivo







