
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
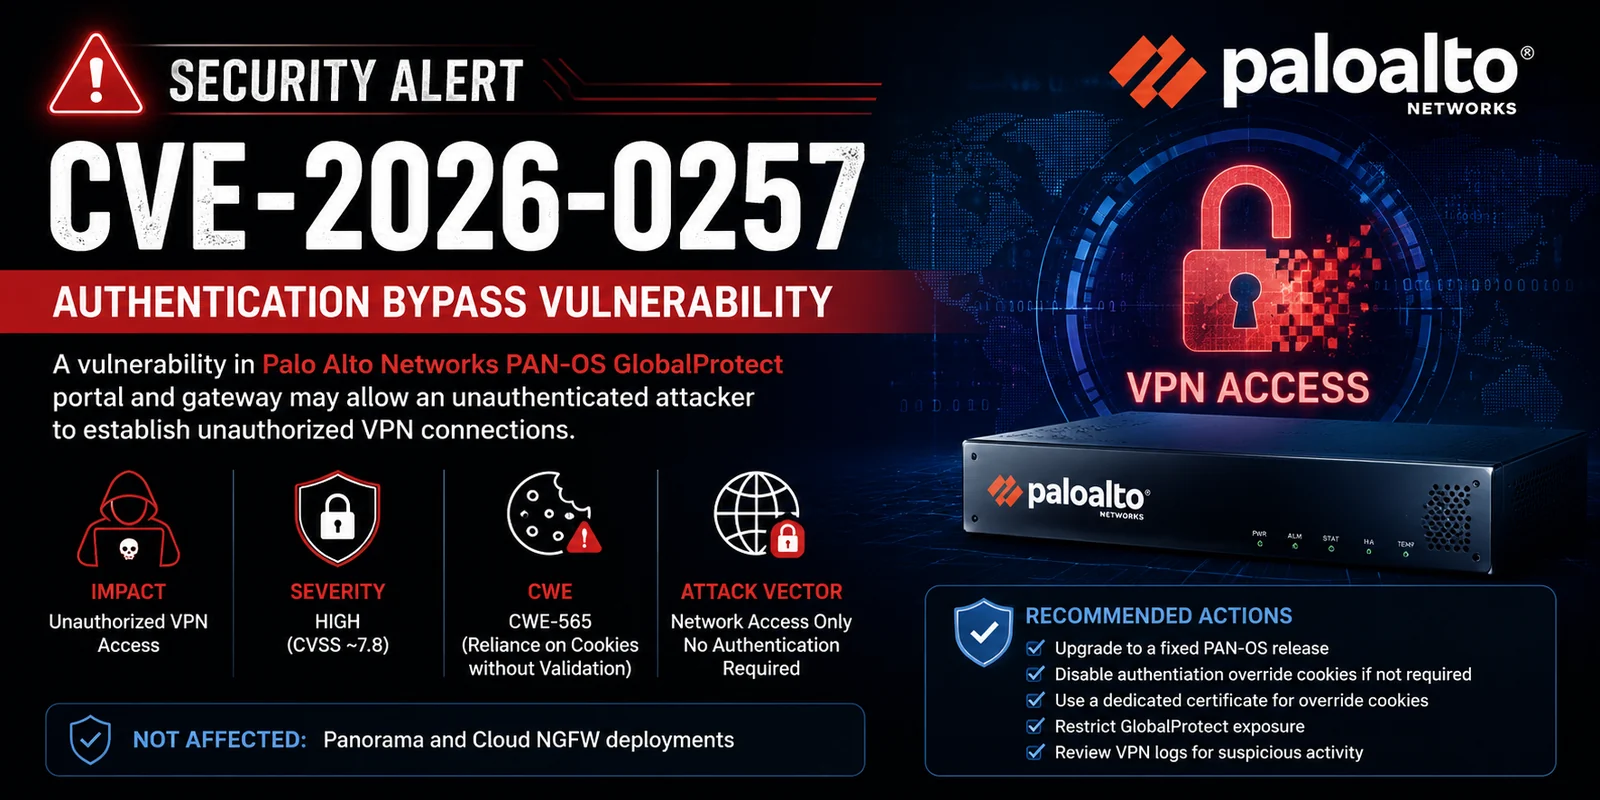
 0xredash/cve-2026-0257
Exploit in Python per CVE-2026-0257 che falsifica i cookie di override dell'autenticazione GlobalProtect per aggirare l'autenticazione del portale e…
 justlce/cve-2016-6210-exploit
Enumerazione Username OpenSSH - CVE-2016-6210
 0xblackash/cve-2026-0257
CVE-2026-0257
 shivshantp/cve-2025-2825-crushftp-authbypass
Proof of Concept di Bypass dell'Autenticazione per CVE-2025-2825 – Sfruttamento di CrushFTP 10.x
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: Registrazione non autorizzata dell'organizzazione tramite una convalida impropria del token di invito
 und3sc0n0c1d0/cve-2022-40684
Utilità per sfruttare la vulnerabilità CVE-2022-40684 (FortiOS / FortiProxy / FortiSwitchManager - Bypass dell'autenticazione sull'interfaccia…
 gagaltotal/cve-2026-10523-ivanti-sentry
Strumento di rilevamento proof-of-concept per le vulnerabilità di bypass dell'autenticazione e RCE di Ivanti Sentry (CVE-2026-10520, CVE-2026-10523).…
 ap0dexme0/cve-2026-49869
Kestra Verificatore di Vulnerabilità di Bypass dell'Autenticazione
 7ragnarok7/cve-2021-3754
Dettagli della vulnerabilità ed exploit per CVE-2021-3754
 murrez/cve-2026-8181
CVE-2026-8181 PoC: Burst Statistics (3.4.0–3.4.1.1) bypass dell'autenticazione. Strumento Python — scansioni single e multi-target, worker thread,…
 st4rburn/public-passwd
Usa CVE-2026-46333 e CVE-2026-31431 per cambiare la password di qualsiasi utente.
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: Bypass dell'autenticazione nell'interfaccia web di gestione (PAN-SA-2024-0015) RCE POC
 lukaszstu/pritunl-cve-2020-25200
Exploit per CVE-2020-25200: enumera i nomi utente validi di Pritunl VPN analizzando i cambiamenti nei codici di risposta HTTP dopo ripetuti tentativi…
 murrez/cve-2026-14378
Scanner PoC in Python e helper di exploit per CVE-2026-14378, un takeover di sessione admin non autenticato nel plugin WordPress DevKit Pro tramite…
 sergiovks/ssh-user-enum-python3-cve-2018-15473
SSH User Enumerator in Python3, CVE-2018-15473, ho aggiornato il codice di questo exploit (https://www.exploit-db.com/exploits/45939) per farlo…
 arensballiu/flowise-cve-2025-58434-passwordreset
Exploit di reimpostazione password non autenticato per Flowise AI ≤ 3.0.5. Sfrutta l'endpoint /api/v1/account/forgot-password per cambiare la…
 pingport80/cve-2019-17240
Questo è l'exploit di CVE-2019-17240.
 t54r/cve-2026-10795_poc
PoC modificato con AI per CVE-2026-10795 - solo a scopo didattico - da usare a proprio rischio su laboratori di tua proprietà ;)








